


Гарда WAF уже в доступе, в том числе онлайн

Гарда WAF уже в доступе, в том числе онлайн

Гарда WAF уже в доступе, в том числе онлайн

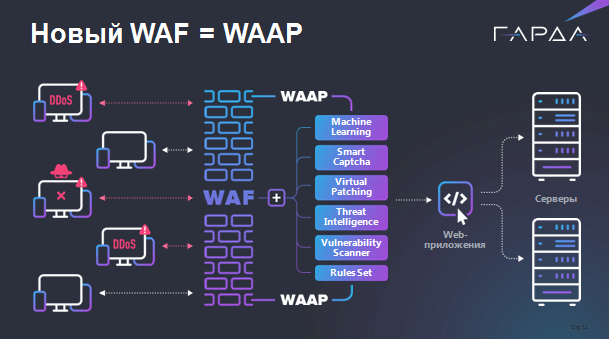
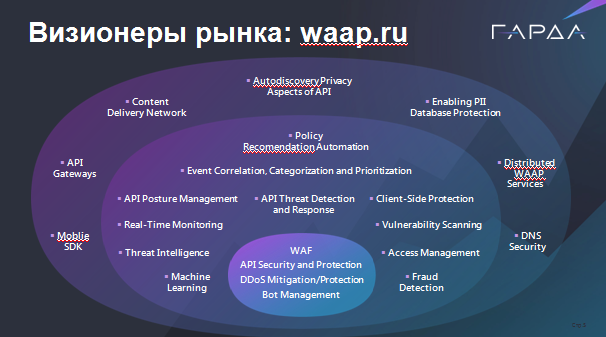
Группа компаний «Гарда» объявила о выпуске WAF собственной разработки. Новый межсетевой экран для веб-приложений предоставляет опцию защиты API и потому позиционируется как WAAP, Web Application and API Protection.

Прошлогодний опрос, проведенный аналитическим центром «Гарда», показал, что в России WAF входят в ТОП-3 технологий защиты бизнеса. В прошлом году объем рынка WAF составил 4,2 млрд, к 2025 году, по прогнозам, достигнет 10,8 млрд.

Рост спроса на решения этого класса подстегивает массирование атак на российские веб-ресурсы. За три квартала 2023 года их количество, по оценке экспертов, увеличилось на 44%. В этом году участились атаки на ИТ-подрядчиков: злоумышленники поняли, что таким образом можно нанести еще больший урон (из-за возможности получения доступа к сетям заказчиков разработок).

У российского рынка WAF есть и другие, внутренние стимулы:

  • развитие сферы онлайн-услуг;
  • курс страны на технологический суверенитет и расширение цифровизации;
  • рост популярности веб API и машинного обучения;
  • ужесточение отраслевых стандартов и норм ИБ.

«Современная реальность делает веб-приложения основным каналом коммуникации между бизнесом и клиентами, становится все больше высоконагруженных приложений, за каждым из них стоит масса сервисов, — комментирует Рустэм Хайретдинов, заместитель гендиректора «Гарда». — Любой элемент этой цепочки в определенной степени уязвим, а отказ одного может повлечь за собой финансовые и репутационные риски. В связи с этим возникают вопросы о том, как обеспечить двустороннюю защиту: без ущерба производительности информационных систем и прерывания бизнес-процессов и безопасность цифровых сервисов и доверенных приложений».

Продукт «Гарда WAF» способен удовлетворить такие потребности: он анализирует трафик веб-приложений, обнаруживает подозрительную активность пользователей, автоматически выявляет уязвимости, блокирует несанкционированный доступ к базам данных, попытки брутфорса и DDoS уровня 7.


Новинка доступна как SaaS и on-premise. Осенью ожидается сертификация ФСТЭК.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru