


Гарда WAF уже в доступе, в том числе онлайн

Гарда WAF уже в доступе, в том числе онлайн

Гарда WAF уже в доступе, в том числе онлайн

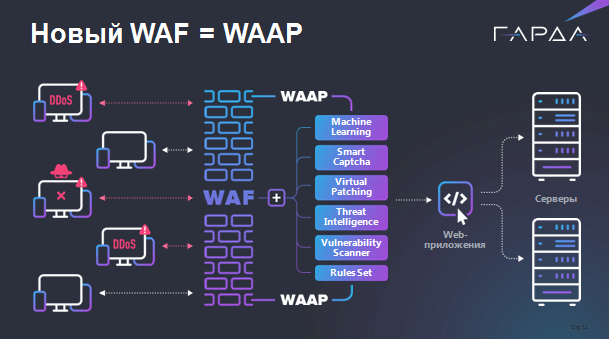
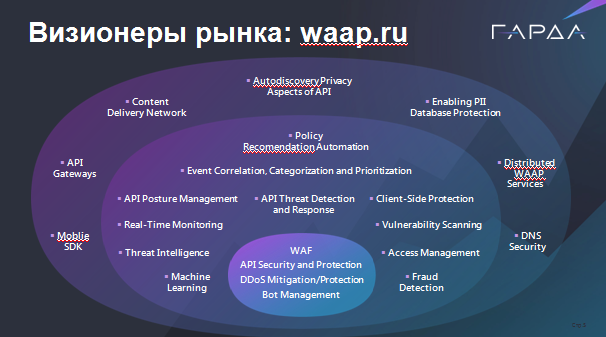
Группа компаний «Гарда» объявила о выпуске WAF собственной разработки. Новый межсетевой экран для веб-приложений предоставляет опцию защиты API и потому позиционируется как WAAP, Web Application and API Protection.

Прошлогодний опрос, проведенный аналитическим центром «Гарда», показал, что в России WAF входят в ТОП-3 технологий защиты бизнеса. В прошлом году объем рынка WAF составил 4,2 млрд, к 2025 году, по прогнозам, достигнет 10,8 млрд.

Рост спроса на решения этого класса подстегивает массирование атак на российские веб-ресурсы. За три квартала 2023 года их количество, по оценке экспертов, увеличилось на 44%. В этом году участились атаки на ИТ-подрядчиков: злоумышленники поняли, что таким образом можно нанести еще больший урон (из-за возможности получения доступа к сетям заказчиков разработок).

У российского рынка WAF есть и другие, внутренние стимулы:

  • развитие сферы онлайн-услуг;
  • курс страны на технологический суверенитет и расширение цифровизации;
  • рост популярности веб API и машинного обучения;
  • ужесточение отраслевых стандартов и норм ИБ.

«Современная реальность делает веб-приложения основным каналом коммуникации между бизнесом и клиентами, становится все больше высоконагруженных приложений, за каждым из них стоит масса сервисов, — комментирует Рустэм Хайретдинов, заместитель гендиректора «Гарда». — Любой элемент этой цепочки в определенной степени уязвим, а отказ одного может повлечь за собой финансовые и репутационные риски. В связи с этим возникают вопросы о том, как обеспечить двустороннюю защиту: без ущерба производительности информационных систем и прерывания бизнес-процессов и безопасность цифровых сервисов и доверенных приложений».

Продукт «Гарда WAF» способен удовлетворить такие потребности: он анализирует трафик веб-приложений, обнаруживает подозрительную активность пользователей, автоматически выявляет уязвимости, блокирует несанкционированный доступ к базам данных, попытки брутфорса и DDoS уровня 7.


Новинка доступна как SaaS и on-premise. Осенью ожидается сертификация ФСТЭК.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru