


Камеры на британских военных дронах тайно связывались с Китаем

Камеры на британских военных дронах тайно связывались с Китаем

Камеры на британских военных дронах тайно связывались с Китаем

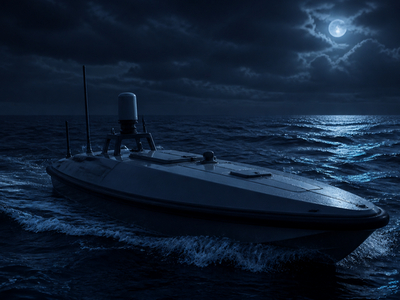
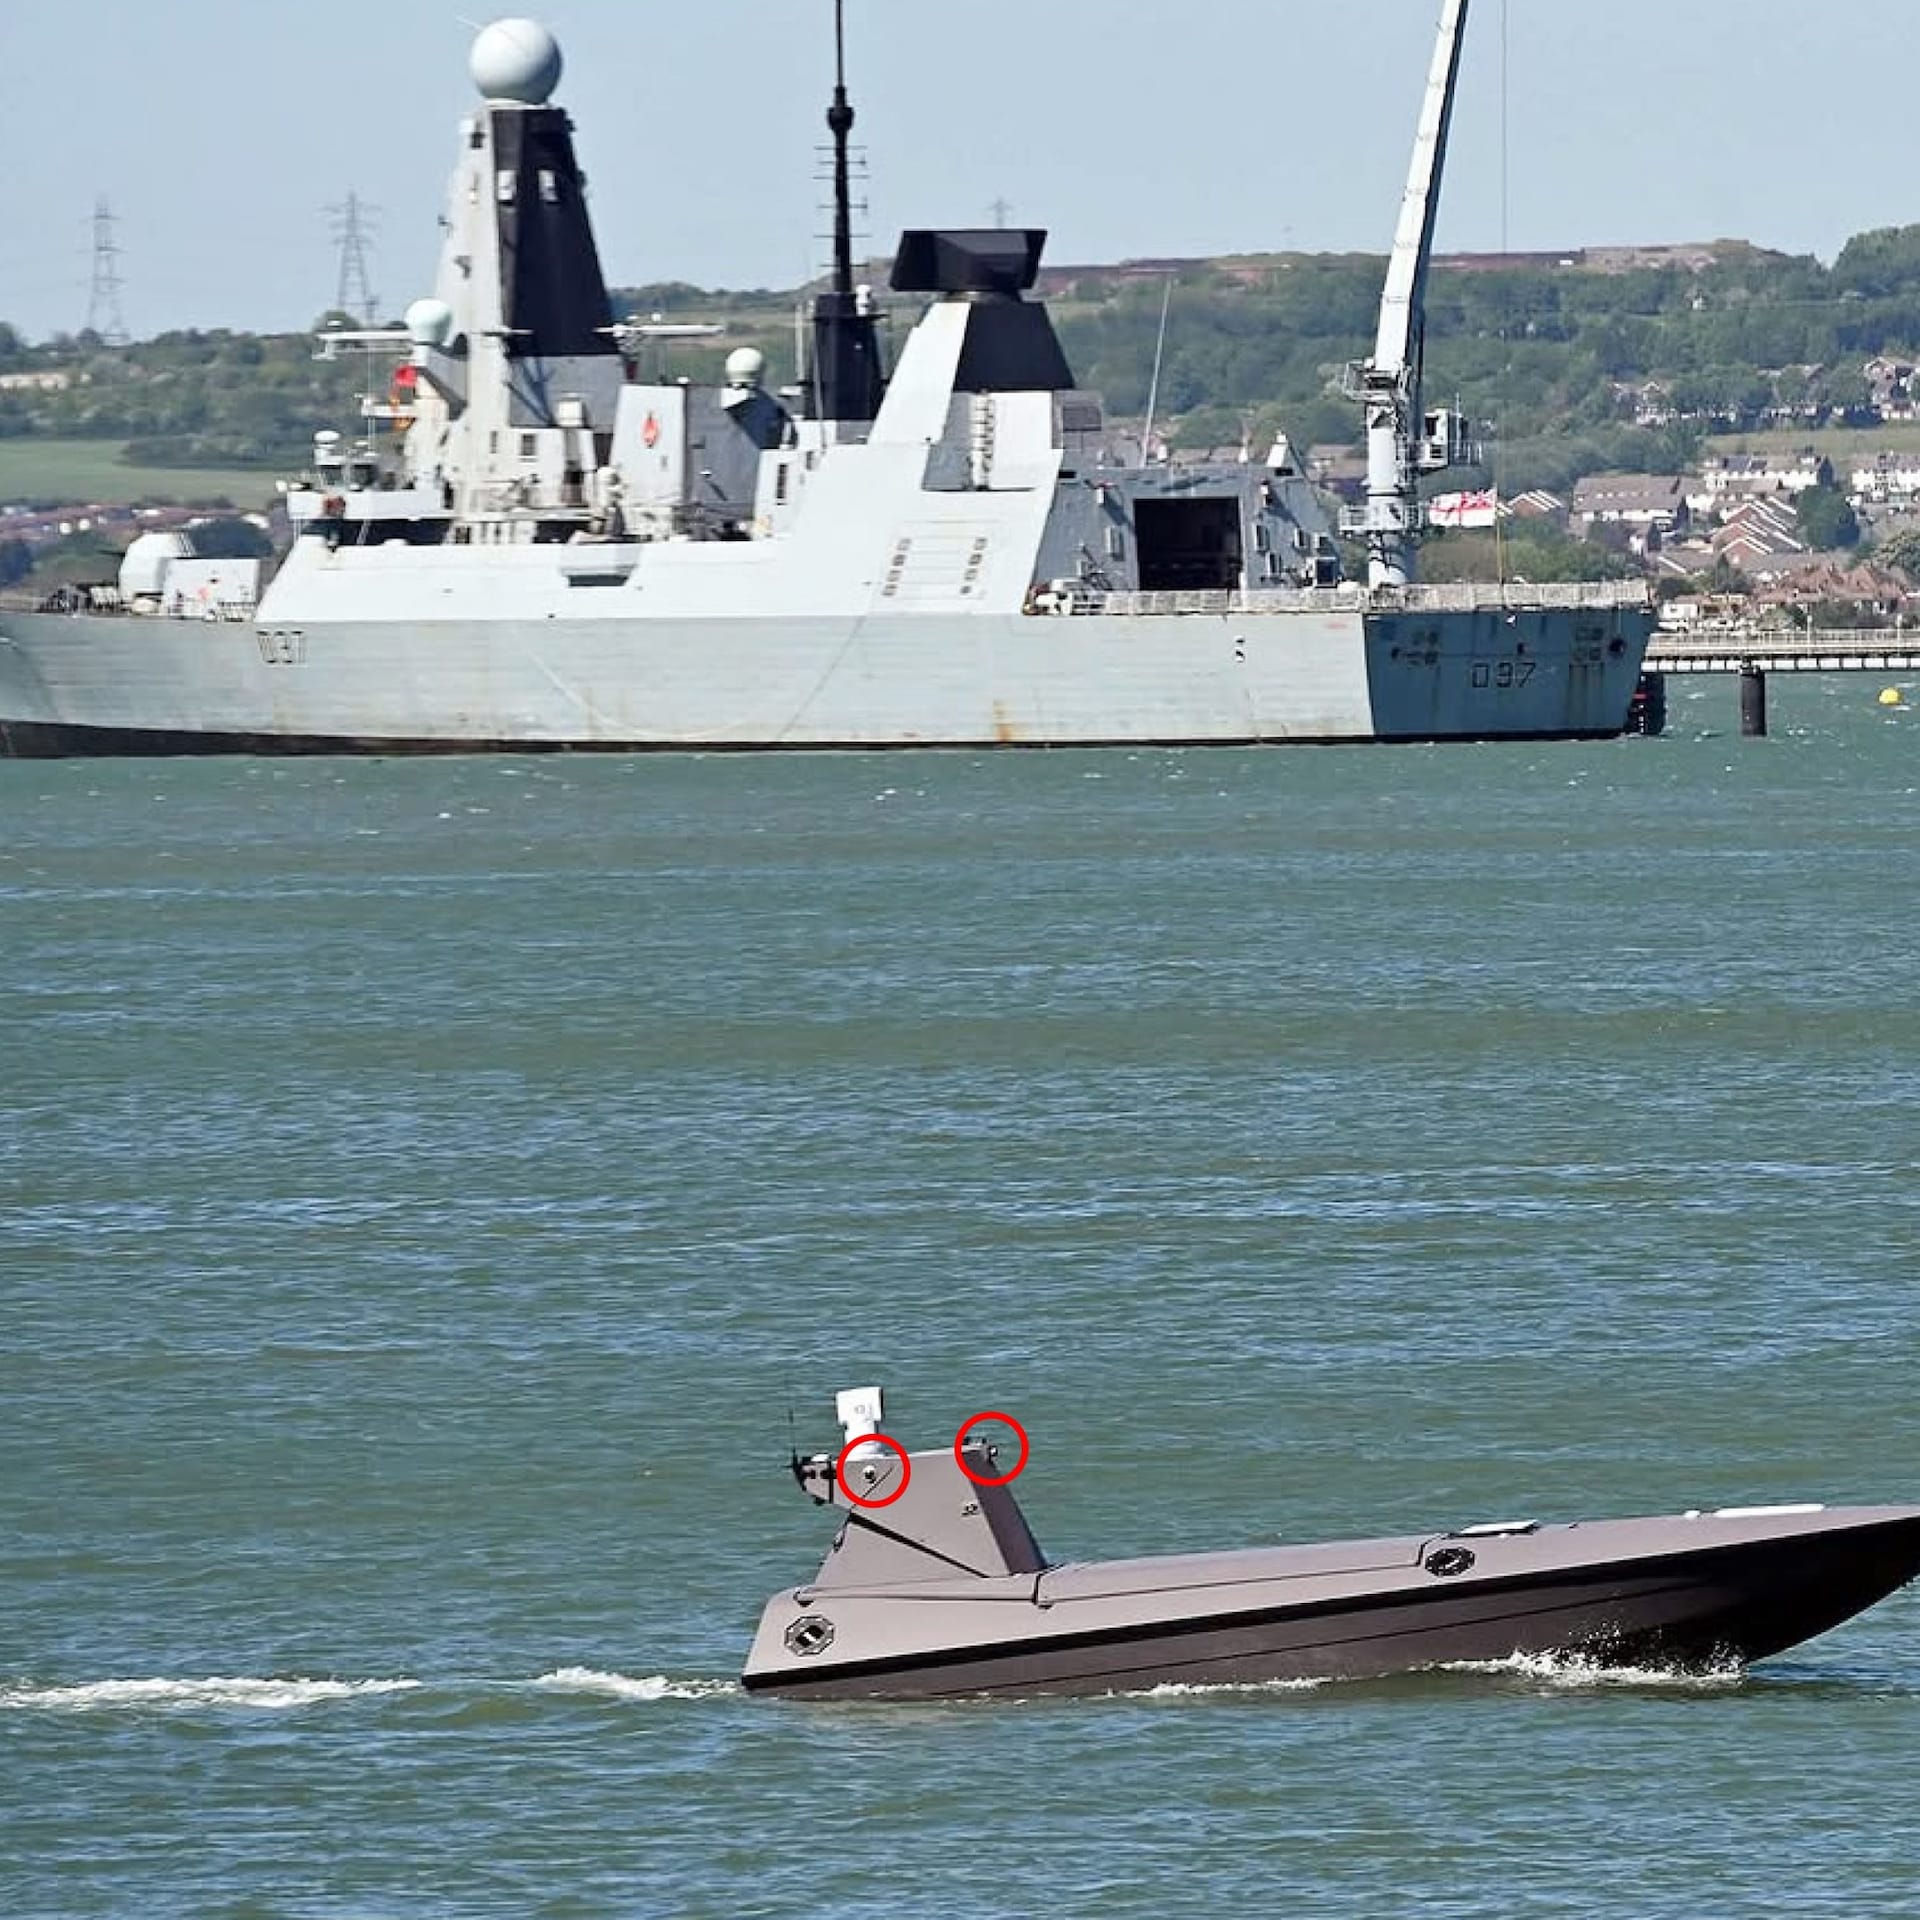
Камеры на морских беспилотниках K3 Scout, которыми пользуется Королевский военно-морской флот Великобритании, отправляли данные в Китай. Неожиданную сетевую активность обнаружили во время плановой проверки кибербезопасности. Минобороны Великобритании поспешило остудить шпионские страсти.

По версии ведомства, камеры передавали лишь heartbeat-сигналы — короткие служебные сообщения, подтверждающие, что устройство подключено и работает.

Признаков доступа к военным системам, компрометации или отправки данных Минобороны за рубеж проверка не выявила. После обнаружения проблемы камеры лишили доступа в интернет, сообщает The Telegraph.

Беспилотники закупила британская оборонная компания Kraken Technology Group. Камеры она получила у стороннего поставщика, который заверил заказчика в их безопасности. Но техника, самостоятельно стучащаяся на китайские серверы, — не лучший способ укрепить доверие к оборонной платформе.


Источник The Telegraph назвал случившееся серьёзным провалом. Возникли даже опасения, что камеры могли собирать сведения во время закрытых совещаний сил специального назначения, причём якобы даже в выключенном состоянии. Подтверждений этой версии пока нет.

K3 Scout способен нести до 600 кг груза и непрерывно работать в море 30 суток. Королевская морская пехота использует флот таких аппаратов стоимостью 12 млн фунтов с марта. Великобритания также предлагала задействовать их для охраны судоходства в Ормузском проливе.

Такие беспилотники есть и у Командования специальных операций США, а союзники по НАТО испытывали их в Балтийском море.

Подпишитесь на новости

Число россиян с зараженными смартфонами выросло на 34%

Телефонные аферисты стали реже попадаться в фильтры подозрительных звонков, зато вредоносные программы на смартфонах набирают обороты. По данным мониторинга МегаФона, летом 2026 года число пользователей в России с обнаруженным мобильным вредоносом выросло на 34% год к году.

Как сообщает РБК, самый заметный скачок пришелся на август — 77% относительно того же месяца прошлого года.

Речь прежде всего об Android-троянах, способных устанавливать приложения без ведома владельца, перехватывать уведомления, обеспечивать удаленный доступ и похищать личные данные.

Одновременно число заблокированных подозрительных звонков снижалось: в июне — на 31%, в июле — на 41%, в августе — на 75% год к году. В сентябре показатель оказался на 73% ниже прошлогоднего. В компании связывают эту динамику с государственными и корпоративными мерами против телефонного мошенничества.

Но снижение числа блокировок не означает, что аферисты ушли на пенсию. Они используют захваченные аккаунты в мессенджерах, а доступ получают через социальную инженерию, вредоносные программы и даже предложения сдать учетную запись в аренду.

По словам директора департамента МегаФона Сергея Хренова, встречаются и комбинированные атаки: во время мошеннического звонка человека убеждают установить якобы легальное приложение. На деле это шпионский софт, который помогает контролировать жертву и менять тактику обмана.

Фишинг тоже держится на высоком уровне. Среди выявленных ресурсов 30% связаны с инвестициями и криптовалютами, 21% — с соцсетями и мессенджерами, 9% — с потенциально вредоносными APK. Категории могут пересекаться.

Смартфон в такой схеме становится инструментом самого мошенника.

RSS: Новости на портале Anti-Malware.ru