


Хактивисты DumpForums хвастаются кражей 40 Тбайт данных у ДИТ Москвы

Хактивисты DumpForums хвастаются кражей 40 Тбайт данных у ДИТ Москвы

Хактивисты DumpForums хвастаются кражей 40 Тбайт данных у ДИТ Москвы

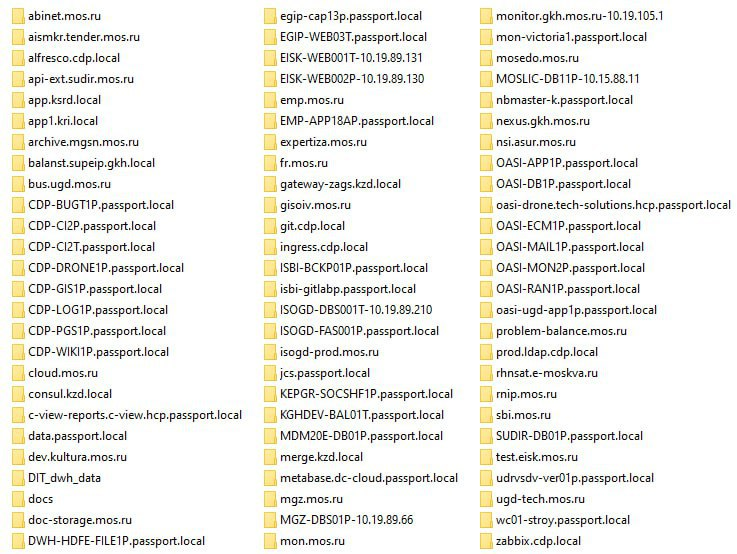
Участники хактивистской группировки DumpForums заявили, что им удалось получить доступ к сети Департамента информационных технологий Москвы (ДИТ) и выгрузить базы различных ресурсов — суммарно 40 Тбайт данных.

По словам злоумышленников, первые серверы ДИТ они взломали год назад. Закрепившись в сети, взломщики приступили к поиску нужной информации и в итоге якобы выкачали базы данных ЕМИАС, ИС УДРВС (система управления данными в распределенной вычислительной среде), портала mos.ru, СУДИР (система управления доступом к инфоресурсам столицы) и многих других ресурсов.

Согласно заявлению, в утечку попали ПДн москвичей и отдельно — госслужащих, а также информация о разработках ДИТ.


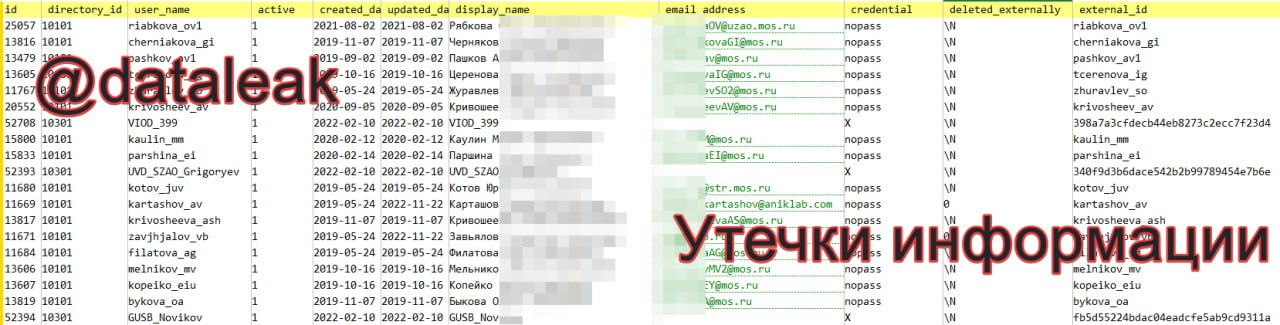
В подтверждение своих слов хактивисты выложили дамп базы данных jira.cdp.local на 335 586 строк. Анализ показал, что файл содержит следующую информацию:

  • юзернейм;
  • ФИО;
  • имейл (288 395 адресов @mos.ru);
  • дата регистрации и обновления записи (с 24.05.2019 по 20.06.2023);
  • внутренние идентификаторы.


По данным телеграм-канала «Утечки информации», ранее в даркнете появилось объявление о продаже дампа базы данных zdrav.mos.ru от сентября 2023 года. Убедиться в достоверности информации экспертам не удалось.

В прошлом году гиперактивные DumpForums утверждали, что взломали «Интурист», «Первый Бит» и BI.ZONE, в 2022-м — ФНС России.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru