


Новая группа кибервымогателей Muliaka атакует российские компании

Новая группа кибервымогателей Muliaka атакует российские компании

Новая группа кибервымогателей Muliaka атакует российские компании

Muliaka — новая группа кибервымогателей, на операции которой обратили внимание специалисты F.A.C.C.T. Злоумышленники взяли в прицел российские компании, которые атакуют с декабря 2023 года.

Киберпреступники орудуют программой-вымогателем, устанавливая её в сеть жертвы. Причём интересно, что для запуска вредоноса на Windows-компьютерах Muliaka пользуется популярным корпоративным антивирусом.

Своё имя группа получила частично от аккаунта электронной почты — kilamulia@proton.me.

Как отмечается в блоге F.A.C.C.T., в январе группировке удалось пробить одну из российских компаний, зашифровать Windows-системы и виртуальную инфраструктуру VMware ESXi.

После получения доступа к инфраструктуре атакующие выждали две недели, а затем начали шифровать данные. VPN-сервис компании выступил в качестве вектора проникновения, а служба удаленного управления WinRM (Windows Remote Management) помогла перемещаться по узлам инфраструктуры.

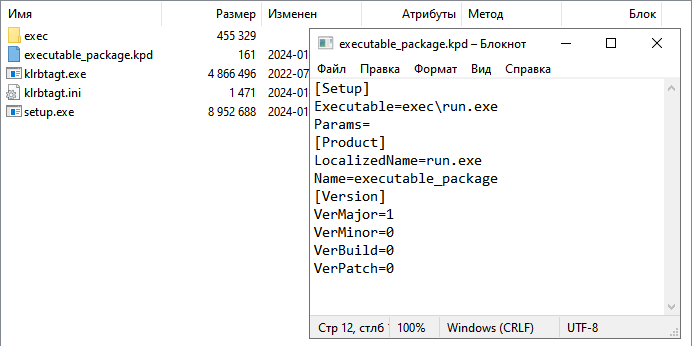
Запустить шифровальщик удалённо злоумышленникам помог инсталляционный пакет и соответствующая задача. Жертвам не помогает даже наличие установленного антивируса в ИТ-инфраструктуре — Muliaka использует его для продвижения по сети.


Чтобы лишить целевую организацию резервных копий, группировка запускала дополнительный PowerShell-скрипт Update.ps1, задача которого — остановить и запретить службы баз данных и резервного копирования, а также удалить точки восстановления и теневые копии. Схожую схему, кстати, использовала OldGremlin.

Фигурирующий Windows-шифровальщик тоже интересен: его слепили из утёкших в публичный доступ исходных кодов вымогателя Conti 3. Вредонос шифрует данные в два прохода.

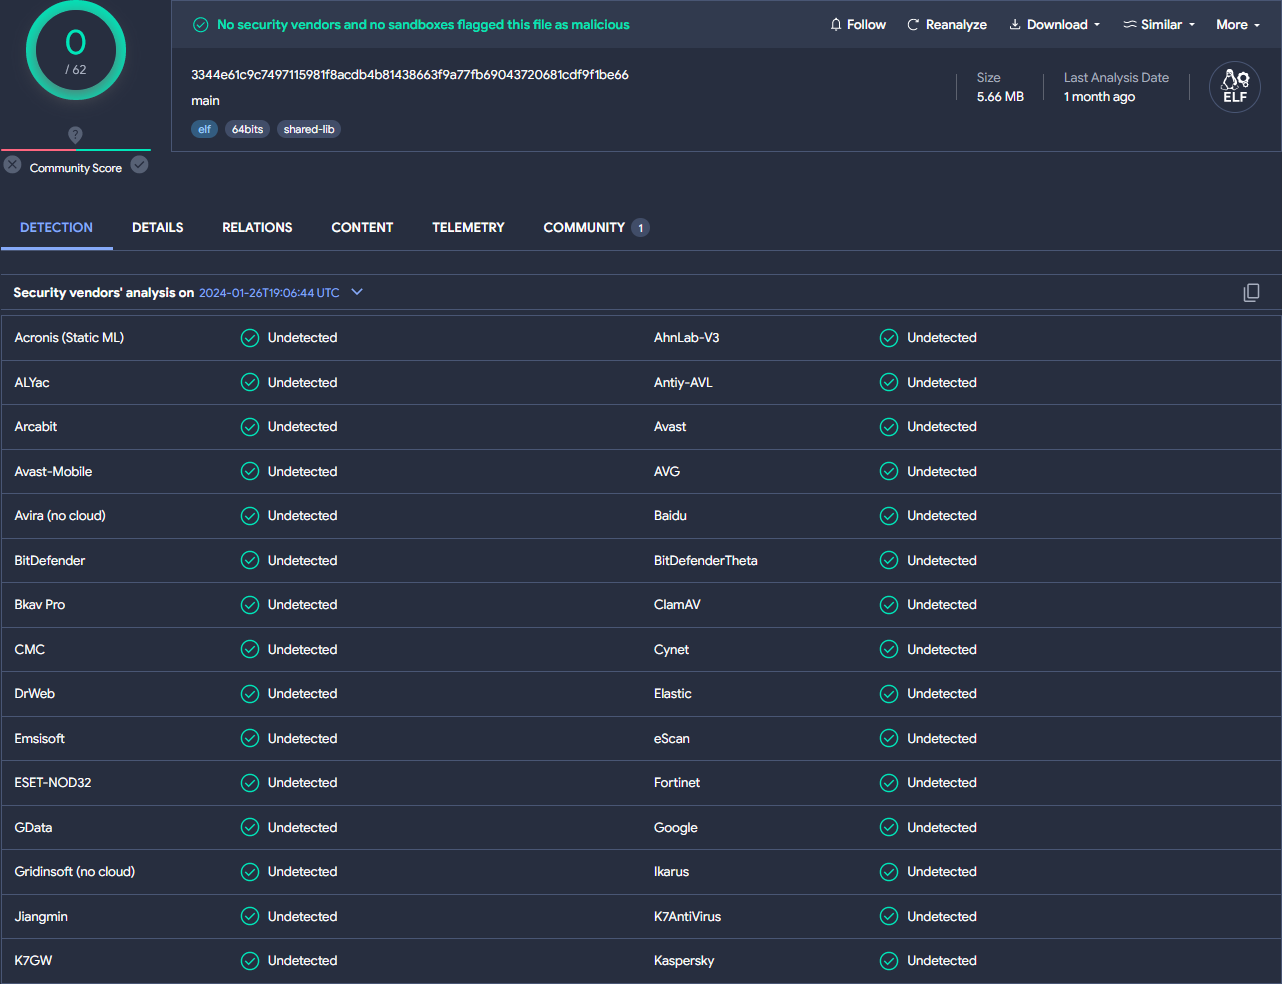
Интересный момент: практически все обнаруженные экспертами образцы были загружены на портал VirusTotal из Украины.

Подпишитесь на новости

MaxPatrol SIEM 28.0: больше событий на том же железе, меньше аппетит к RAM

Positive Technologies выпустила MaxPatrol SIEM 28.0 и предлагает SOC выжать больше из уже имеющихся серверов. По внутренним тестам компании, система потребляет до 26% меньше ресурсов процессора и до 52% меньше оперативной памяти по сравнению с предыдущей версией. Покупку нового железа, возможно, получится отложить.

Разработчики оптимизировали компоненты обработки событий ИБ и хранения данных.

В приведённом компанией примере компонент версии 27.6 обрабатывал 20 тысяч событий в секунду, а после обновления — уже 40 тысяч на сопоставимых аппаратных ресурсах.

Архитектуру тоже пересмотрели. Если MaxPatrol SIEM работает отдельно от других платформенных продуктов, например MaxPatrol VM, ненужные роли можно не устанавливать. Меньше лишних компонентов — больше свободных ресурсов.

Обновился и модуль поведенческого анализа MaxPatrol BAD. Новый компонент HackTracker ищет злоумышленника по поведению, а не только по используемым инструментам. Кроме того, модуль теперь анализирует события с Unix-узлов и связывает их в цепочки подозрительной активности.

В версии 28.0 упростили настройку ИИ-помощника PT Naira. Он помогает писать правила нормализации, объясняет события и ищет информацию в документации. По заявлению разработчика, помощник способен сократить время расследования до 50%, а трудозатраты на создание правил — до 90%. Его обновления будут выходить независимо от релизов SIEM.

Аналитикам добавили больше контекста в карточки стандартных правил корреляции, быстрые переходы к рабочим разделам и нативную тёмную тему. Последняя сервер не разгрузит, зато ночная смена оценит.

Версия 28.0 уже доступна для самостоятельного обновления. Главная ставка релиза — рост объёма обработки без обязательного похода за новыми серверами.

RSS: Новости на портале Anti-Malware.ru