


Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

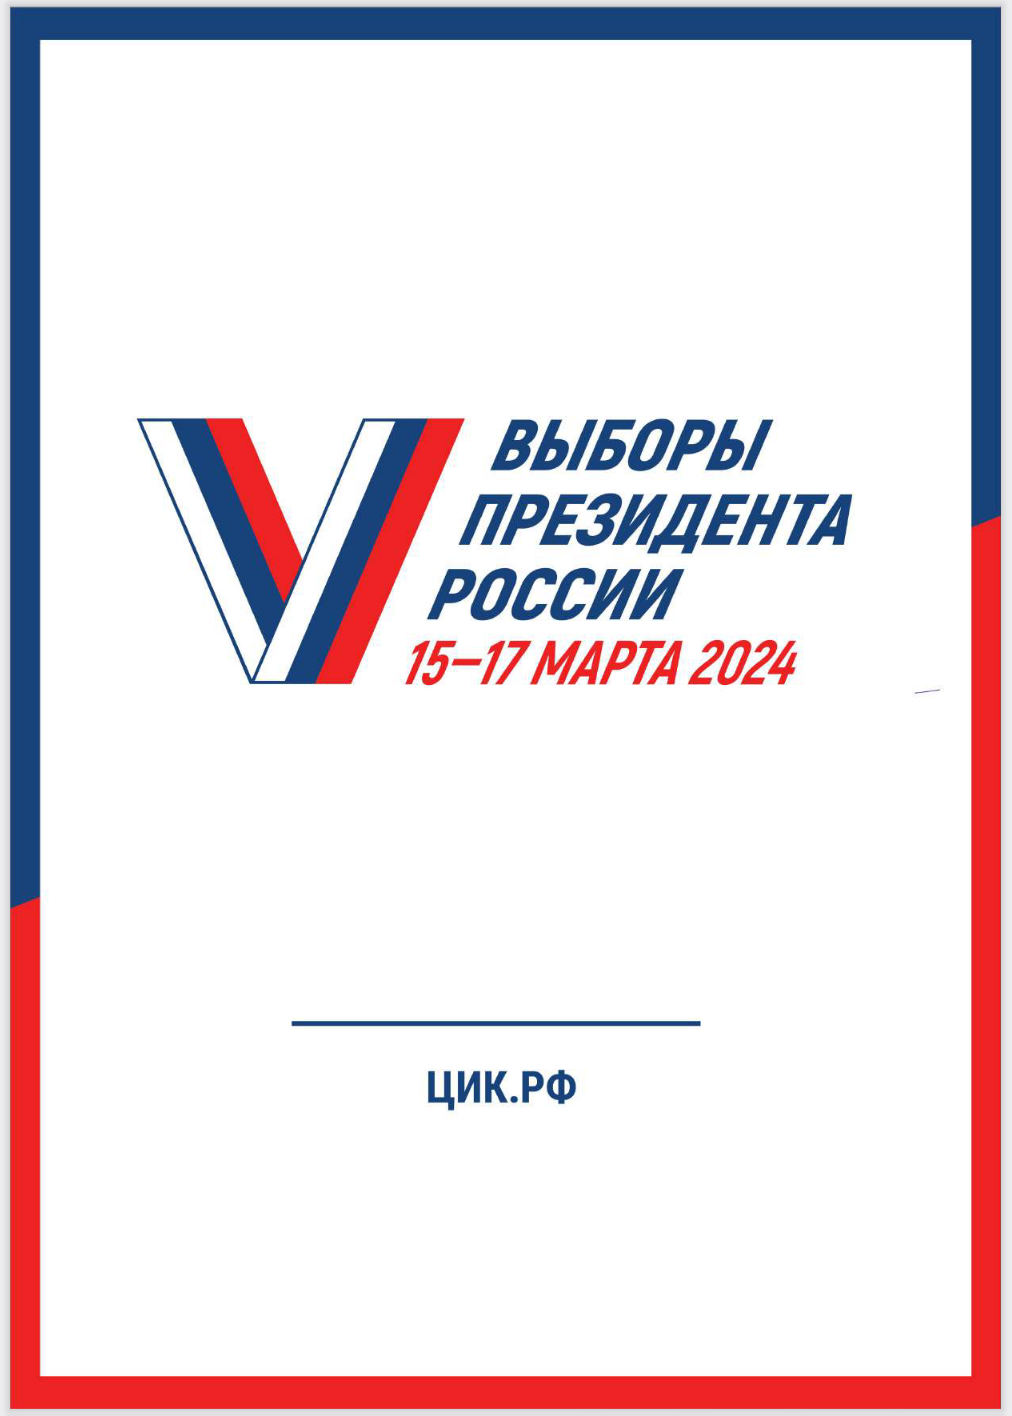
Команда киберразведки из компании F.A.C.C.T. обнаружила модифицированную версию вредоносной программы SapphireStealer в PDF-файле якобы от Центральной избирательной комиссии (ЦИК) с информацией о прошедших выборах Президента России.

Программа SapphireStealer является классическим трояном, способным перехватывать и отправлять операторам данные жертв. В новой кампании вредонос крал учётные данные из браузеров и Telegram.

Для распространения SapphireStealer киберпреступники использовали фейковый веб-ресурс, замаскированный под сайт правительства России. В F.A.C.C.T. считают, что такой же трюк злоумышленники могут использовать в Единый день голосования, который пройдёт 8 сентября 2024 года.

В сущности, SapphireStealer стал первым инфостилером, которого авторы выдали за официальные документы ЦИК. Об этой вредоносной программе мы писали в сентябре 2023 года, тогда в Сети нашлись модифицированные образцы SapphireStealer, использовавшие для отправки данных API Discord и Telegram.

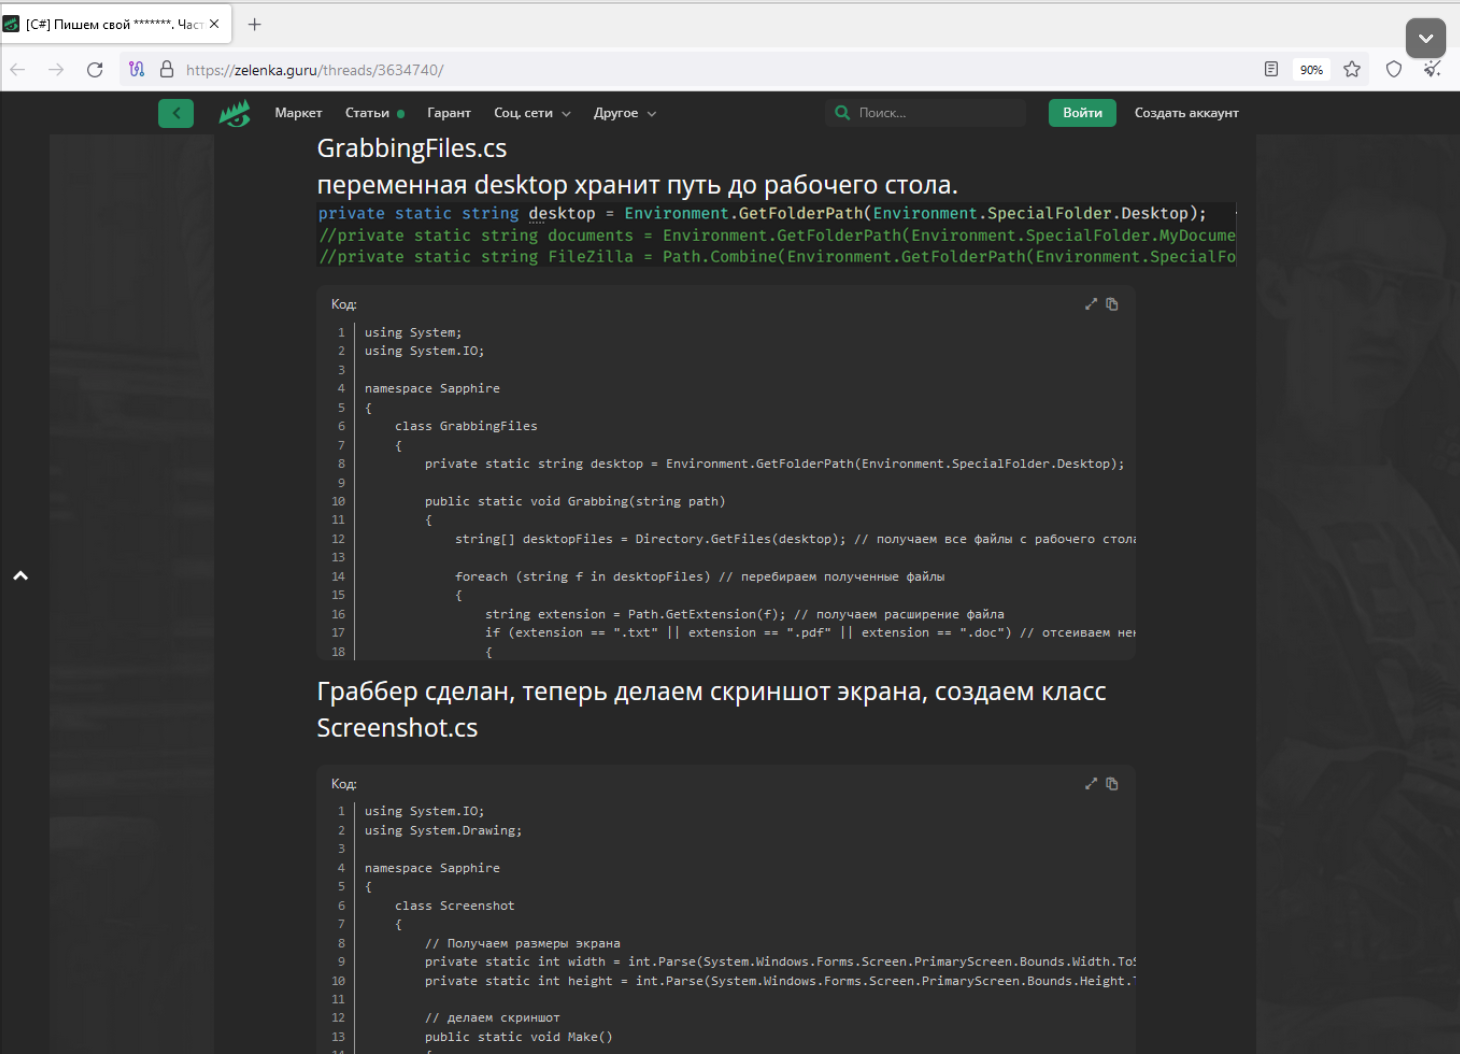
В более свежих атаках операторы задействовали для распространения домен, выдающий себя за государственный ресурс. Как выяснила F.A.C.C.T., исходный код трояна два года назад выложили в одном из телеграм-каналов и на форуме zelenka.guru.


Вредоносный домен govermentu[.]ru злоумышленники зарегистрировали 29 января 2024 года. На нём располагался исполняемый файл «О предоставлении информации о предстоящих выборах.exe», засветившийся на VirusTotal 15 марта.

В качестве отвлекающего фактора при выполнении экзешника тот демонстрировал жертве документ-приманку «О предоставлении информации о предстоящих выборах.pdf».


В системе зловред прописывается в автозагрузку через планировщик задач Windows и время от времени обращается в командному серверу. Каждый пользователь получается свой идентификатор на основе processorID (процессор) и SerialNumber (системная плата).

Экс-сотрудник Google DeepMind считает, что ИИ может уничтожить человечество

Бывший инженер Google DeepMind Билал Чугтай заявил, что искусственный интеллект способен привести к гибели всего человечества, а времени для предотвращения такого сценария может оставаться всё меньше. Чугтай занимался в DeepMind безопасностью продвинутого ИИ, а в июле 2026 года покинул компанию.

В публикации в X он написал, что безопасное развитие технологии ещё возможно, но для этого лабораториям придётся координировать действия и прекратить безумную гонку за всё более мощными системами.

По его мнению, темпы разработки необходимо привести к уровню, с которым способно справиться общество. Возникающие угрозы должны получать оценку и защитные меры раньше, чем успеют превратиться в экстремальный ущерб.

Чугтай стал не первым специалистом, покинувшим крупную ИИ-компанию с подобным предупреждением. Ранее исследователь Anthropic Джейкоб Коксон заявил, что создатели передовых моделей всерьёз допускают гибель человечества уже к концу десятилетия.

Сотрудник Anthropic Эван Хубингер оценил вероятность такого исхода в ближайшие десять лет более чем в 10%. Глава Anthropic Дарио Амодей тем временем призвал снизить темп развития передовых моделей, когда меры безопасности не успевают за возможностями.

Инициативу поддержали Илон Маск и глава OpenAI Сэм Альтман. Речь идёт не о полной остановке разработок, а о внешних проверках, единых стандартах и контролируемой скорости движения.

Президент США Дональд Трамп занял противоположную позицию, назвав призывы к регулированию ИИ мистификацией. В итоге отрасль получила редкий консенсус: крупнейшие разработчики впервые заговорили о торможении, а политика уже требует не мешать давить на газ. Reuters фиксирует спор, в котором цена ошибки слегка выше квартальной выручки.

RSS: Новости на портале Anti-Malware.ru