


Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

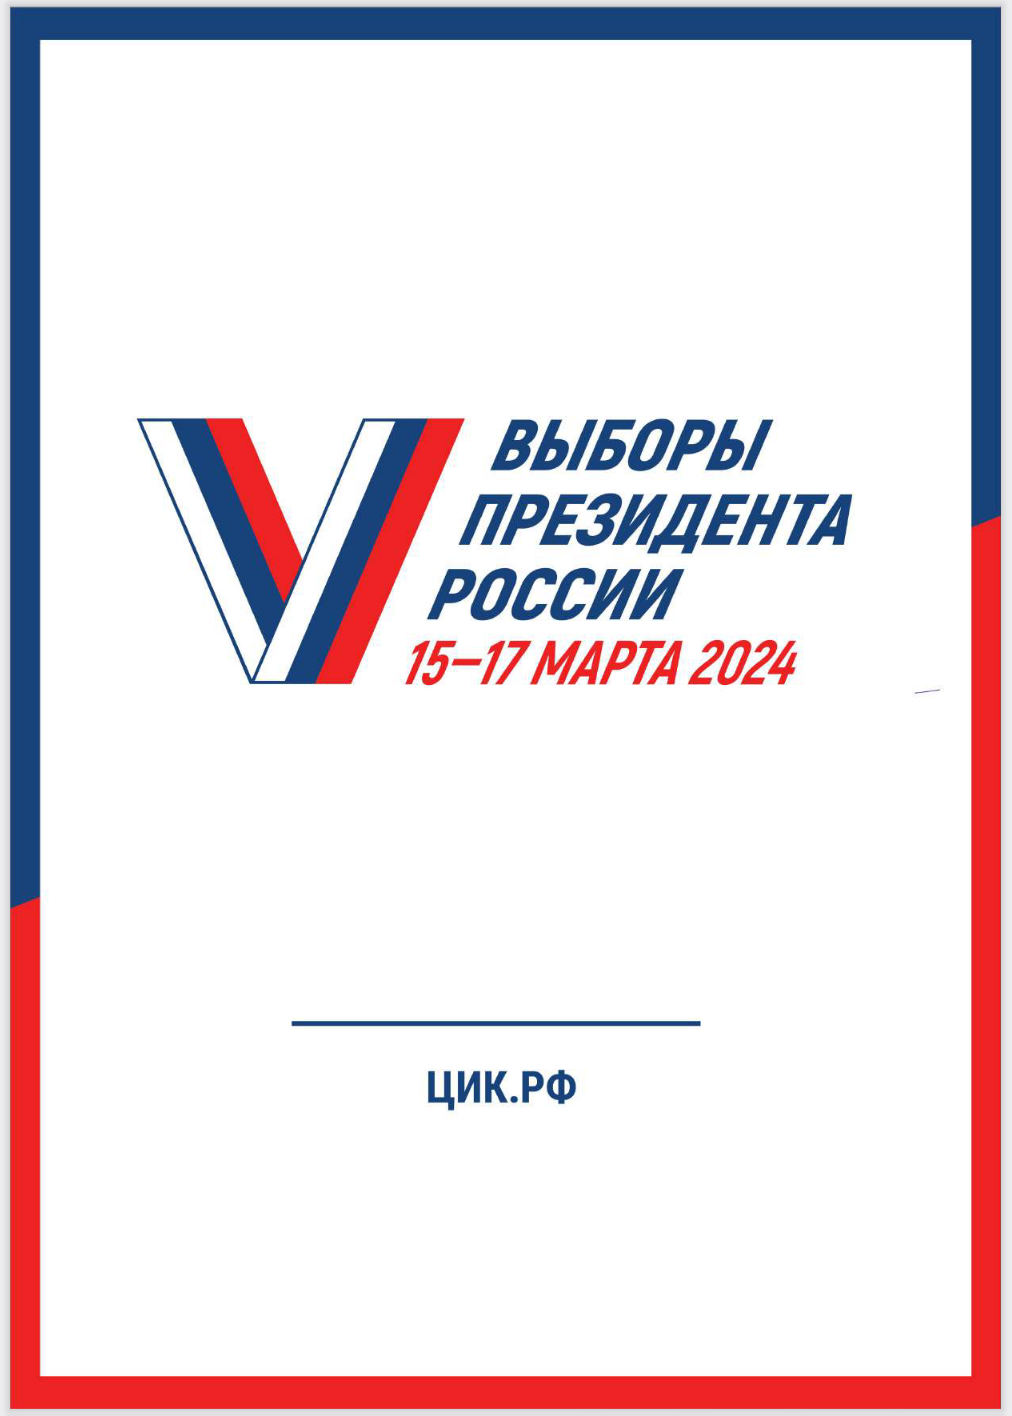
Команда киберразведки из компании F.A.C.C.T. обнаружила модифицированную версию вредоносной программы SapphireStealer в PDF-файле якобы от Центральной избирательной комиссии (ЦИК) с информацией о прошедших выборах Президента России.

Программа SapphireStealer является классическим трояном, способным перехватывать и отправлять операторам данные жертв. В новой кампании вредонос крал учётные данные из браузеров и Telegram.

Для распространения SapphireStealer киберпреступники использовали фейковый веб-ресурс, замаскированный под сайт правительства России. В F.A.C.C.T. считают, что такой же трюк злоумышленники могут использовать в Единый день голосования, который пройдёт 8 сентября 2024 года.

В сущности, SapphireStealer стал первым инфостилером, которого авторы выдали за официальные документы ЦИК. Об этой вредоносной программе мы писали в сентябре 2023 года, тогда в Сети нашлись модифицированные образцы SapphireStealer, использовавшие для отправки данных API Discord и Telegram.

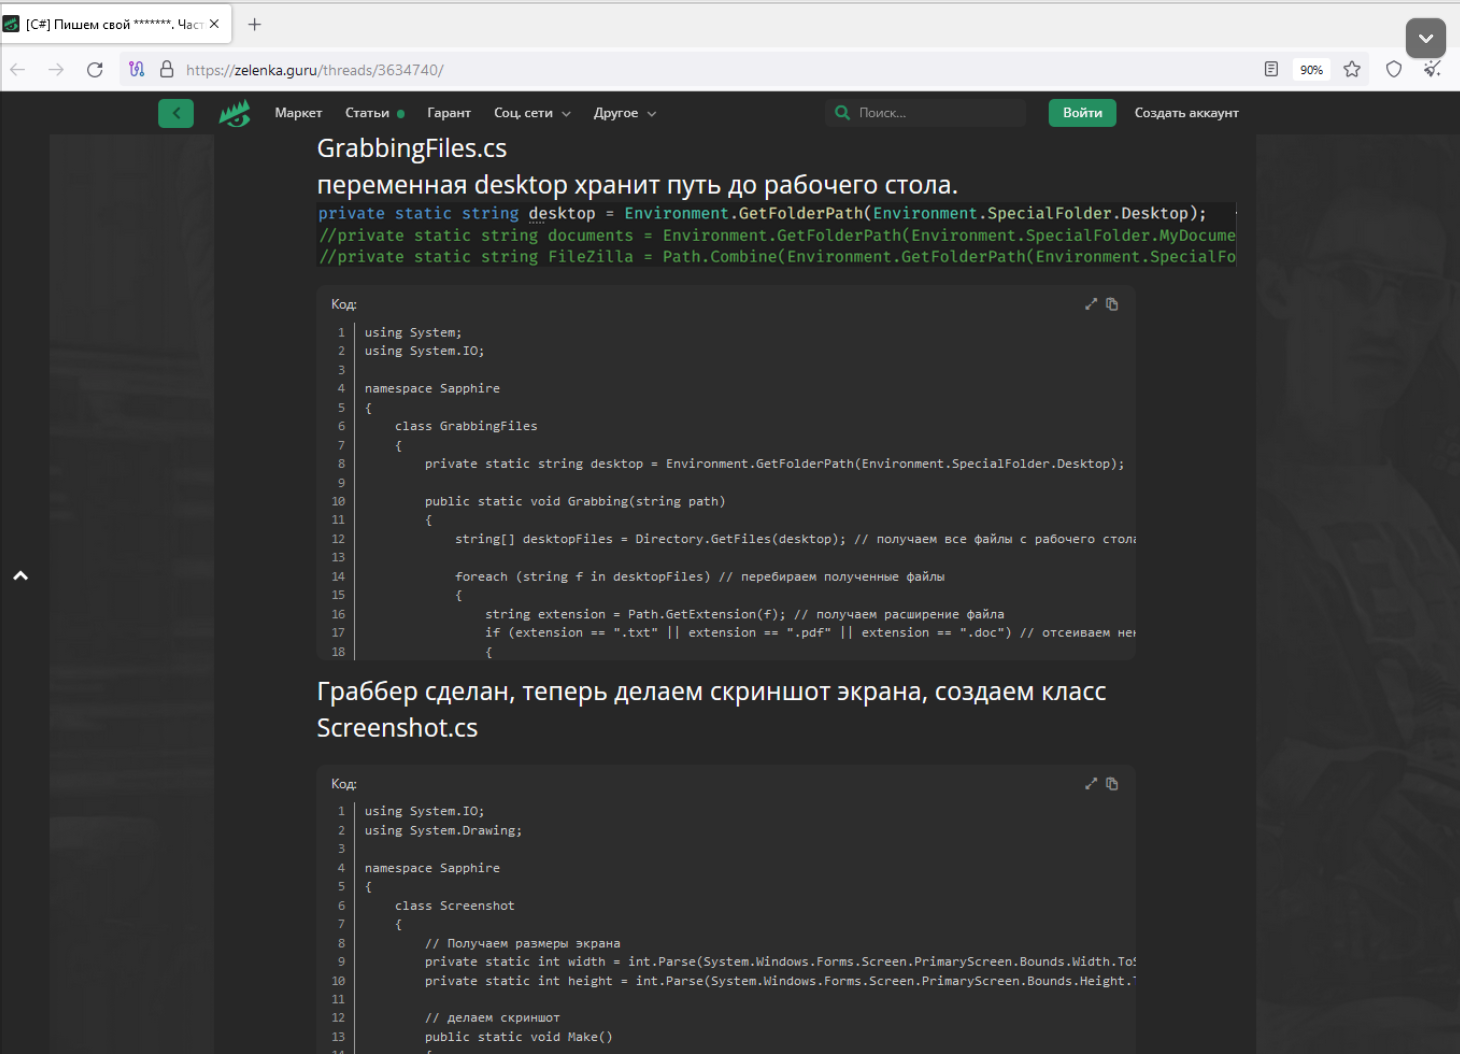
В более свежих атаках операторы задействовали для распространения домен, выдающий себя за государственный ресурс. Как выяснила F.A.C.C.T., исходный код трояна два года назад выложили в одном из телеграм-каналов и на форуме zelenka.guru.


Вредоносный домен govermentu[.]ru злоумышленники зарегистрировали 29 января 2024 года. На нём располагался исполняемый файл «О предоставлении информации о предстоящих выборах.exe», засветившийся на VirusTotal 15 марта.

В качестве отвлекающего фактора при выполнении экзешника тот демонстрировал жертве документ-приманку «О предоставлении информации о предстоящих выборах.pdf».


В системе зловред прописывается в автозагрузку через планировщик задач Windows и время от времени обращается в командному серверу. Каждый пользователь получается свой идентификатор на основе processorID (процессор) и SerialNumber (системная плата).

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru