


Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

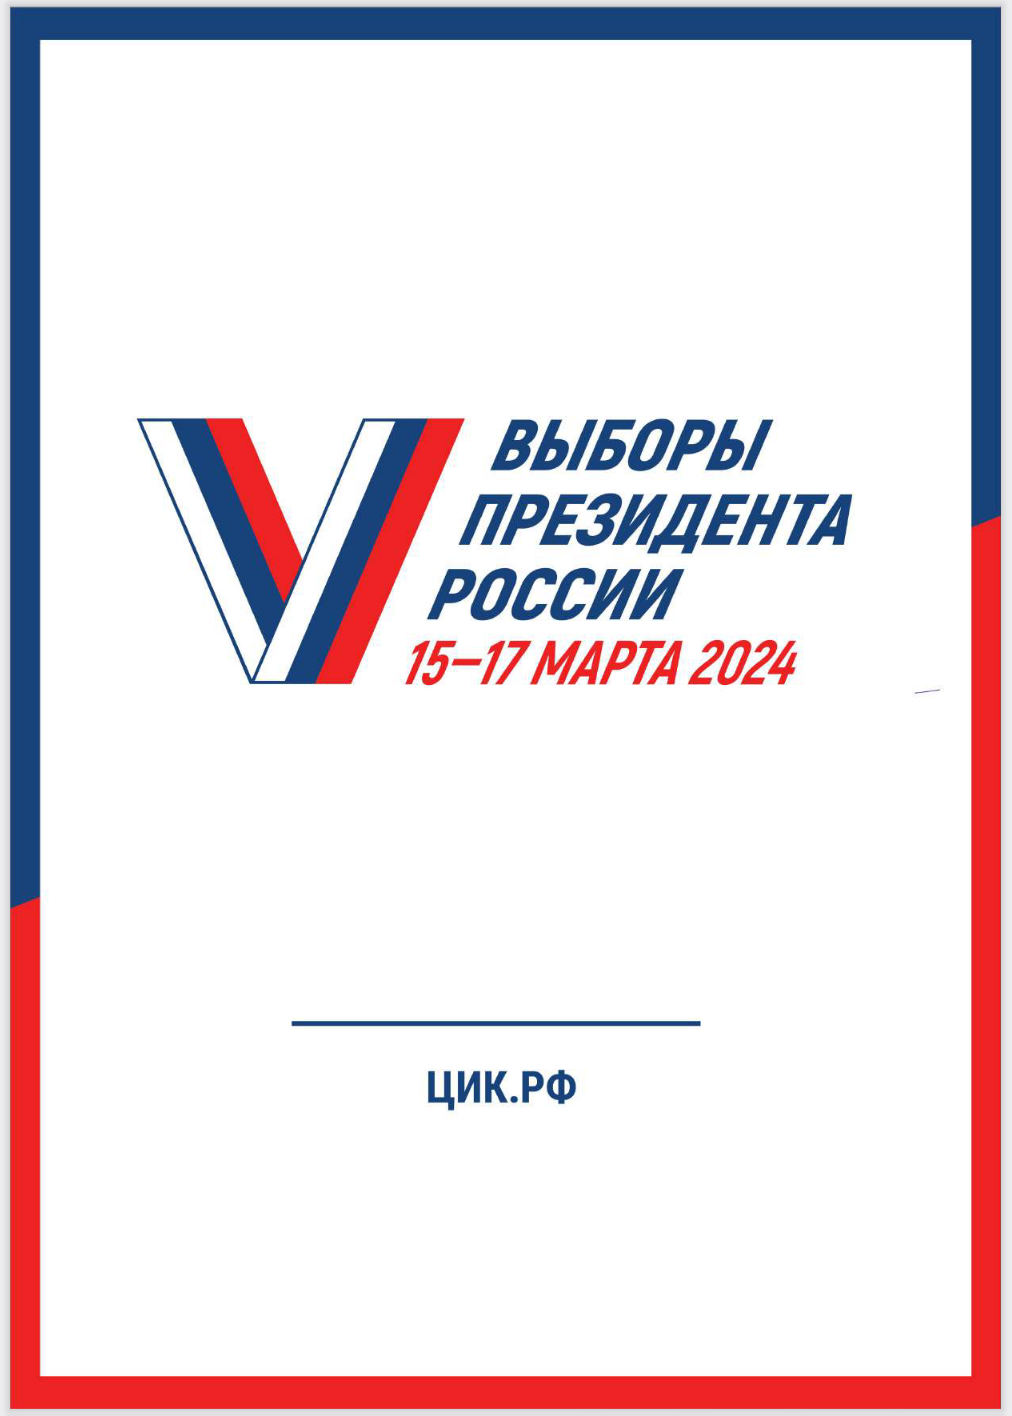
Команда киберразведки из компании F.A.C.C.T. обнаружила модифицированную версию вредоносной программы SapphireStealer в PDF-файле якобы от Центральной избирательной комиссии (ЦИК) с информацией о прошедших выборах Президента России.

Программа SapphireStealer является классическим трояном, способным перехватывать и отправлять операторам данные жертв. В новой кампании вредонос крал учётные данные из браузеров и Telegram.

Для распространения SapphireStealer киберпреступники использовали фейковый веб-ресурс, замаскированный под сайт правительства России. В F.A.C.C.T. считают, что такой же трюк злоумышленники могут использовать в Единый день голосования, который пройдёт 8 сентября 2024 года.

В сущности, SapphireStealer стал первым инфостилером, которого авторы выдали за официальные документы ЦИК. Об этой вредоносной программе мы писали в сентябре 2023 года, тогда в Сети нашлись модифицированные образцы SapphireStealer, использовавшие для отправки данных API Discord и Telegram.

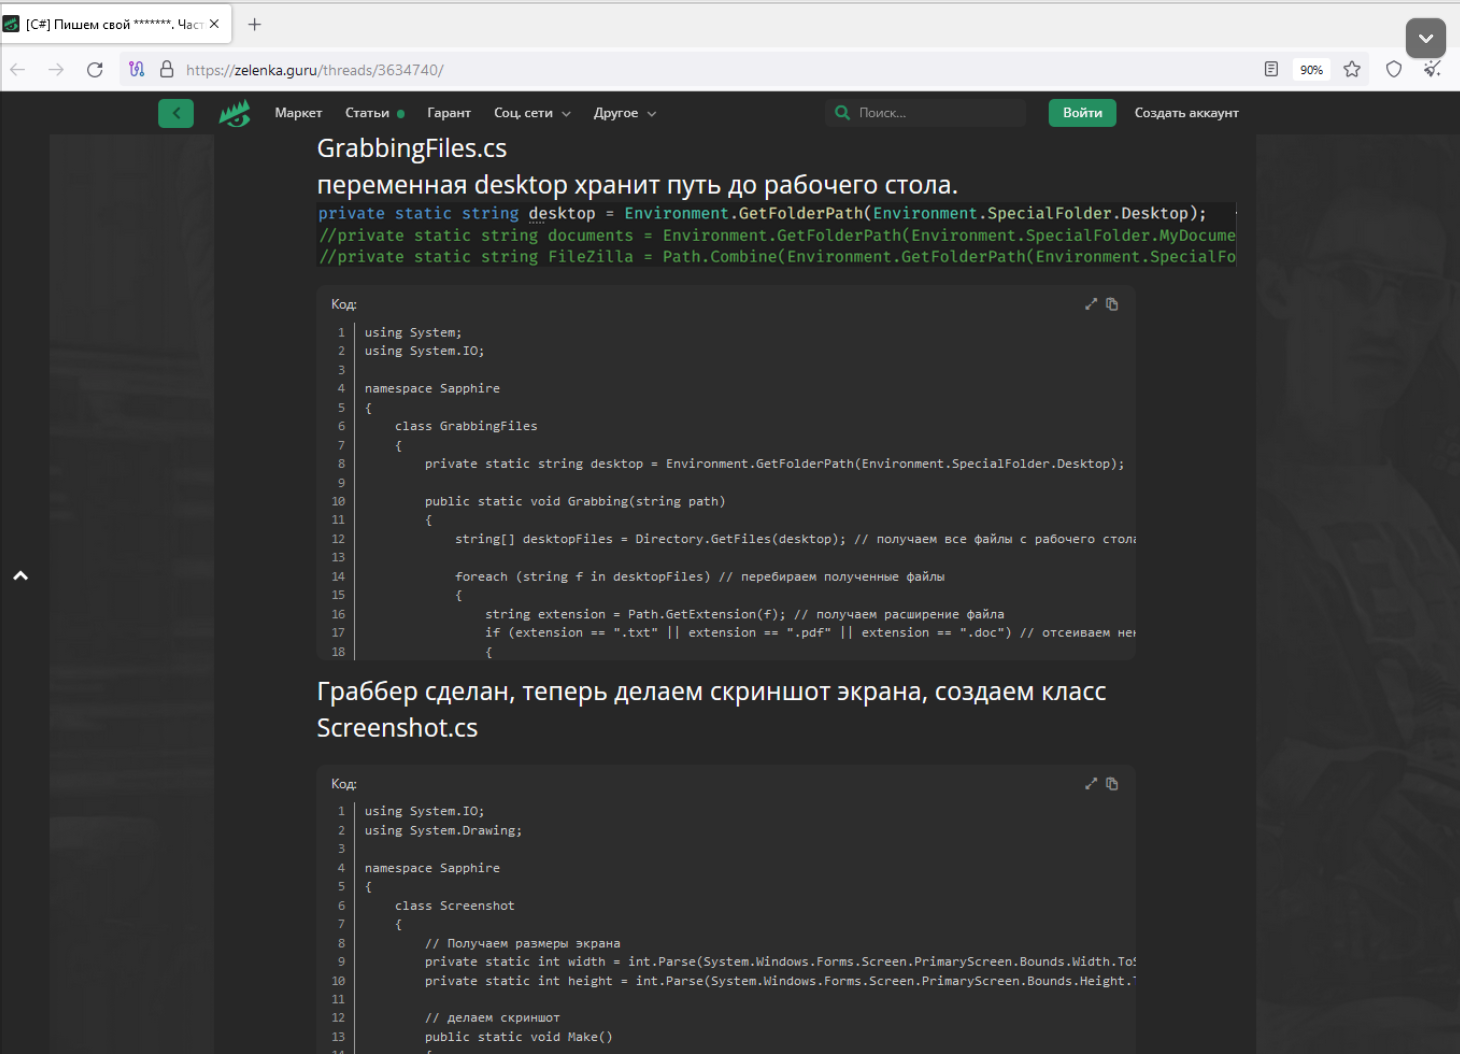
В более свежих атаках операторы задействовали для распространения домен, выдающий себя за государственный ресурс. Как выяснила F.A.C.C.T., исходный код трояна два года назад выложили в одном из телеграм-каналов и на форуме zelenka.guru.


Вредоносный домен govermentu[.]ru злоумышленники зарегистрировали 29 января 2024 года. На нём располагался исполняемый файл «О предоставлении информации о предстоящих выборах.exe», засветившийся на VirusTotal 15 марта.

В качестве отвлекающего фактора при выполнении экзешника тот демонстрировал жертве документ-приманку «О предоставлении информации о предстоящих выборах.pdf».


В системе зловред прописывается в автозагрузку через планировщик задач Windows и время от времени обращается в командному серверу. Каждый пользователь получается свой идентификатор на основе processorID (процессор) и SerialNumber (системная плата).

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru