


Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

Троян SapphireStealer прятался в клоне листовки ЦИК о выборах президента

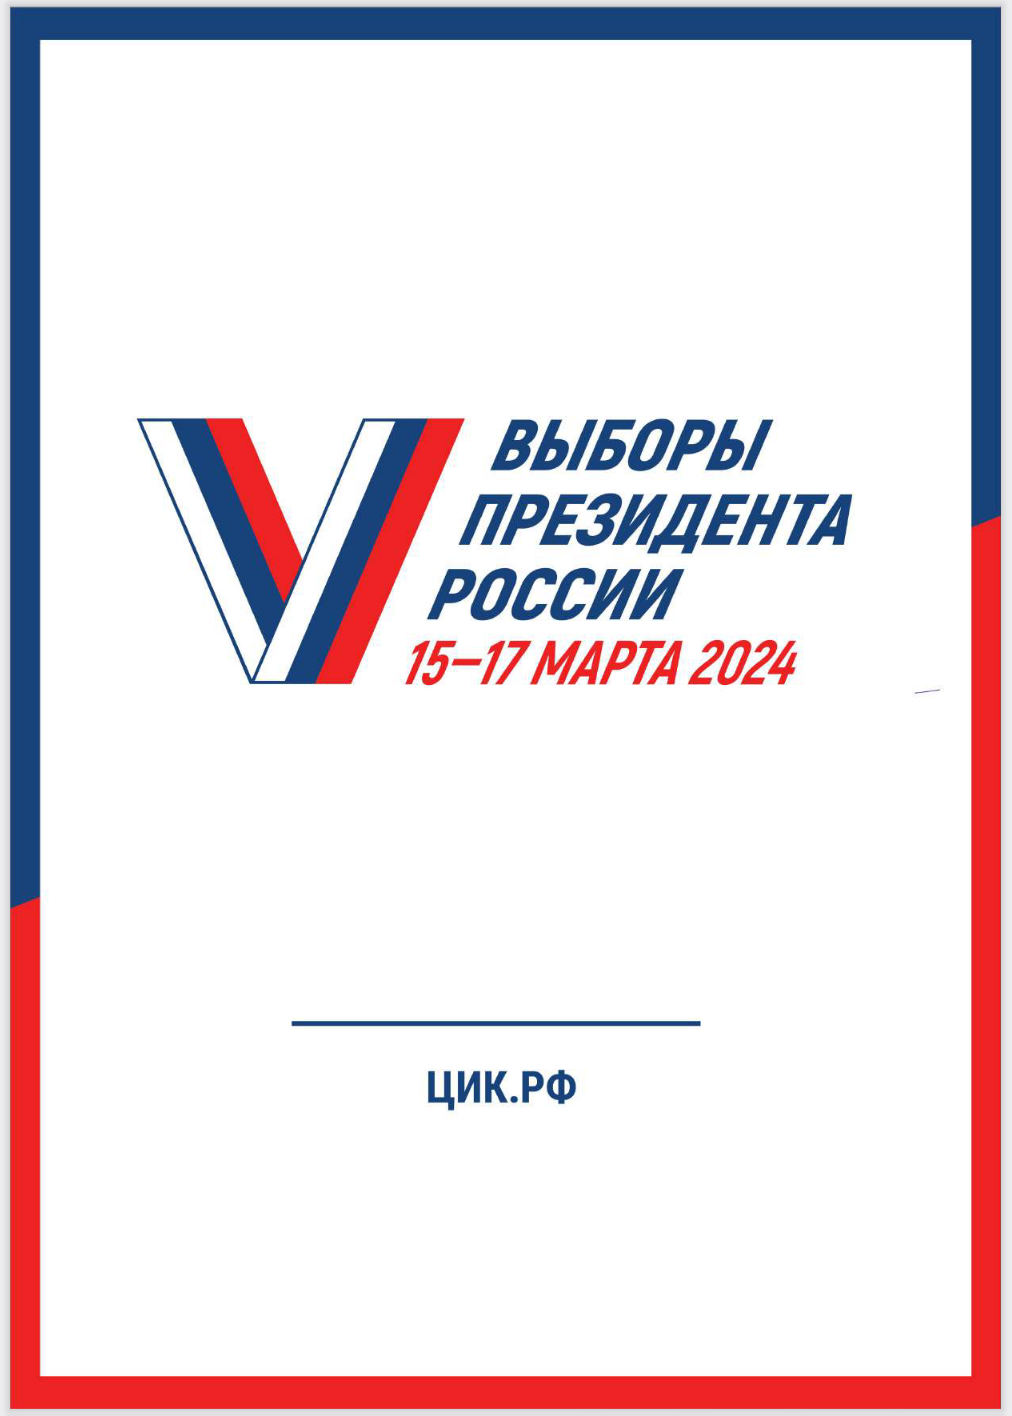
Команда киберразведки из компании F.A.C.C.T. обнаружила модифицированную версию вредоносной программы SapphireStealer в PDF-файле якобы от Центральной избирательной комиссии (ЦИК) с информацией о прошедших выборах Президента России.

Программа SapphireStealer является классическим трояном, способным перехватывать и отправлять операторам данные жертв. В новой кампании вредонос крал учётные данные из браузеров и Telegram.

Для распространения SapphireStealer киберпреступники использовали фейковый веб-ресурс, замаскированный под сайт правительства России. В F.A.C.C.T. считают, что такой же трюк злоумышленники могут использовать в Единый день голосования, который пройдёт 8 сентября 2024 года.

В сущности, SapphireStealer стал первым инфостилером, которого авторы выдали за официальные документы ЦИК. Об этой вредоносной программе мы писали в сентябре 2023 года, тогда в Сети нашлись модифицированные образцы SapphireStealer, использовавшие для отправки данных API Discord и Telegram.

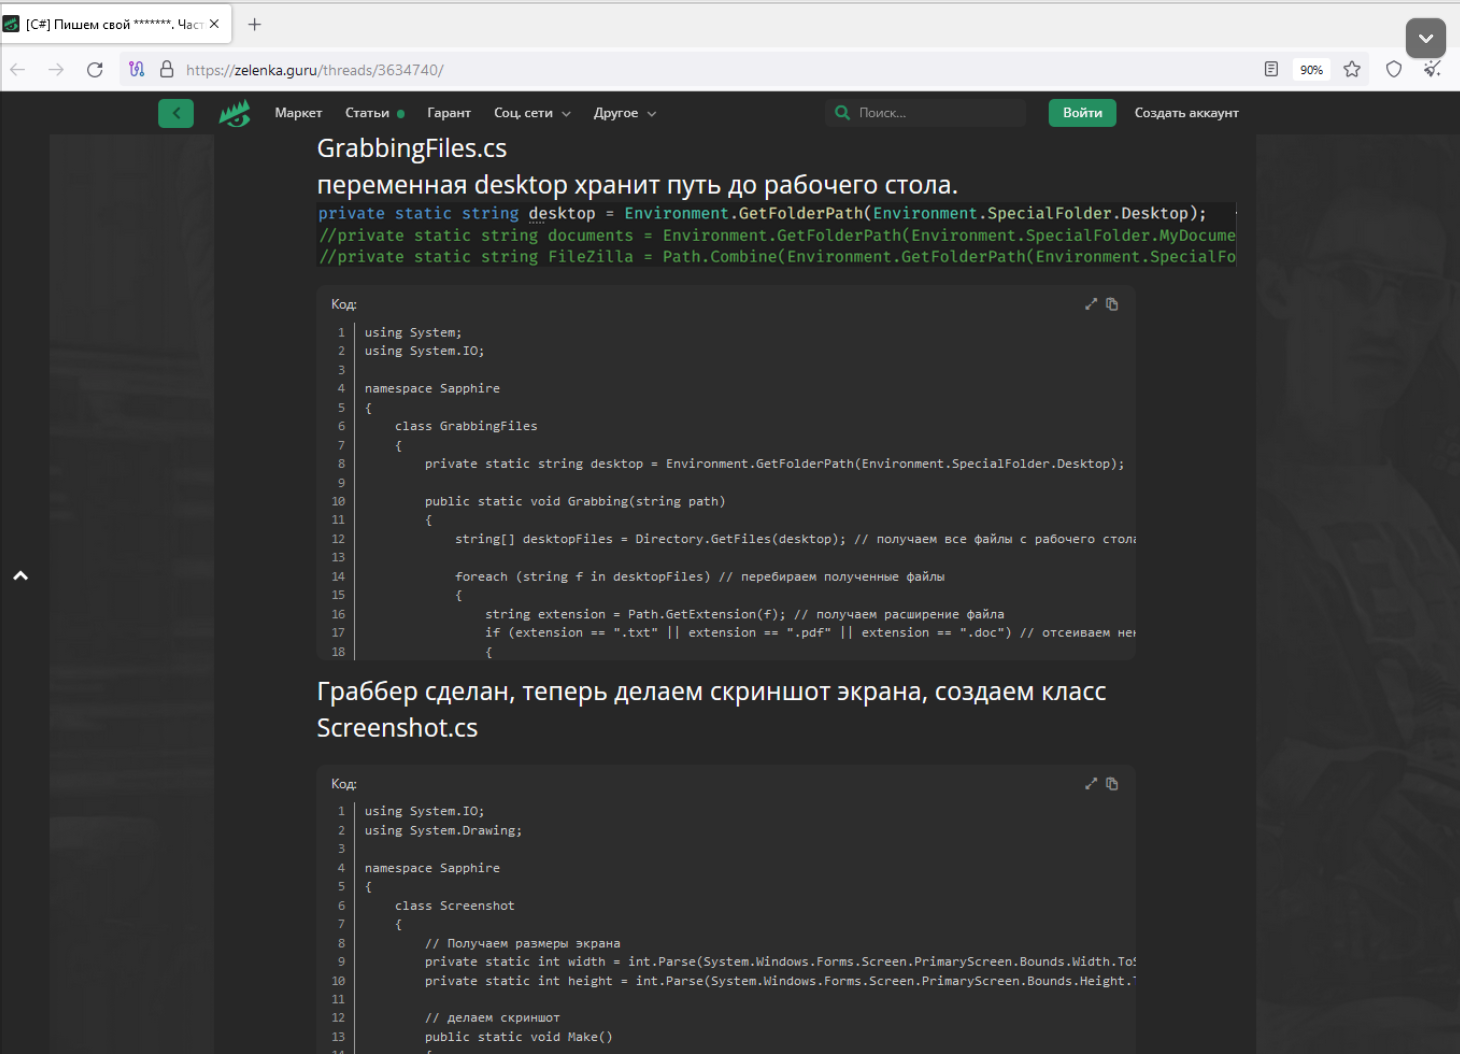
В более свежих атаках операторы задействовали для распространения домен, выдающий себя за государственный ресурс. Как выяснила F.A.C.C.T., исходный код трояна два года назад выложили в одном из телеграм-каналов и на форуме zelenka.guru.


Вредоносный домен govermentu[.]ru злоумышленники зарегистрировали 29 января 2024 года. На нём располагался исполняемый файл «О предоставлении информации о предстоящих выборах.exe», засветившийся на VirusTotal 15 марта.

В качестве отвлекающего фактора при выполнении экзешника тот демонстрировал жертве документ-приманку «О предоставлении информации о предстоящих выборах.pdf».


В системе зловред прописывается в автозагрузку через планировщик задач Windows и время от времени обращается в командному серверу. Каждый пользователь получается свой идентификатор на основе processorID (процессор) и SerialNumber (системная плата).

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru