


В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

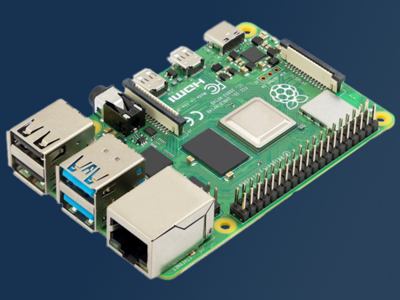
Киберпреступники продают в Telegram кастомный софт для Raspberry Pi —GEOBOX. Он позволяет даже малоквалифицированным хакерам превратить одноплатный компьютер в инструмент для кибератак.

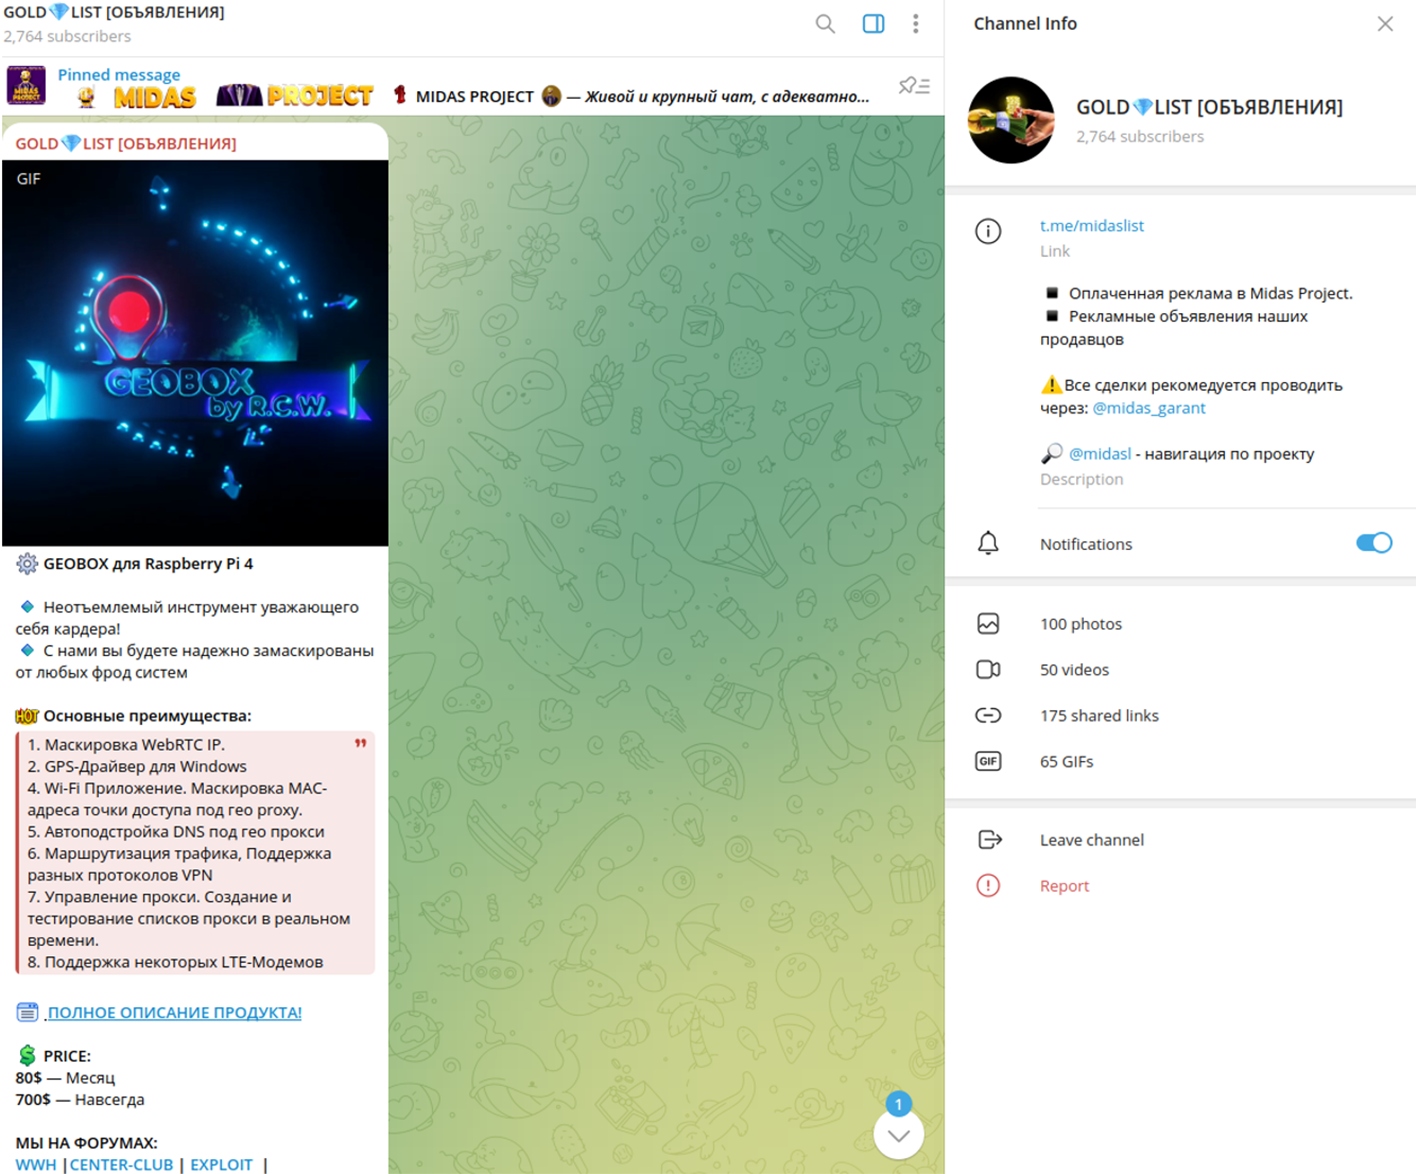
В соответствующих телеграм-каналах можно приобрести GEOBOX за 700 долларов (пожизненная лицензия), при этом есть возможность платить по 80 долларов в месяц, если вам ближе модель подписки.

На кастомный софт наткнулись специалисты компании Resecurity в ходе расследования серьёзного  киберинцидента, затронувшего компанию из списка Fortune 100.

«Чтобы подробнее изучить GEOBOX, мы приобрели его. Выяснилось, что киберпреступники используют несколько GEOBOX-устройств, каждое из которых подключено к Сети. Эти девайсы стратегически размещены в разных удалённых местах», — пишут в отчёте аналитики.

«Устройства выступают в качестве прокси, обеспечивая анонимность. Подобный подход затрудняет расследование и отслеживание активности злоумышленников. Более того, GEOBOX-девайсы не хранят логов».

Исследователи также отметили, что киберпреступный софт обладает богатым набором функциональных возможностей и вполне способен затруднить работу правоохранительных органов при расследовании киберпреступлений.


Resecurity расписала основную функциональность GEOBOX по пунктам:

  • GPS-спуфинг даже на устройствах без ресивера. Позволяет пользователям подделывать свою геолокацию и обходить системы безопасности, учитывающие местоположение.
  • Эмулирование определённых настроек сети и точек доступа Wi-Fi. Пригодится, когда нужно замаскировать вредоносную активность под легитимный трафик.
  • Маршрутизация трафика через прокси-серверы для обфусцирования местоположения атакующего.
  • Маскирование IP- и MAC-адреса, затрудняющее отслеживание цифрового следа.
  • Богатая поддержка протоколов VPN, включая настройки DNS, а также поддержка LTE для доступа к Сети с мобильных устройств (добавляет ещё слой анонимности).
Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru