


За год в даркнете выставили на продажу 1844 юрлица РФ (для мошенников)

За год в даркнете выставили на продажу 1844 юрлица РФ (для мошенников)

За год в даркнете выставили на продажу 1844 юрлица РФ (для мошенников)

В 2023 году эксперты ГК «Солар» обнаружили в даркнете объявления о продаже 1844 российских компаний. Такой товар неизменно пользуется спросом у мошенников, так как позволяет скрывать противозаконную деятельность.

В сравнении с 2022 годом число таких предложений возросло на 42%. За пять лет в базе Solar AURA скопились данные о 6781 организации, выставленной на продажу на черном рынке.

Злоумышленники покупают юрлица с разными целями: для отмывания денег, торговли контрафактом, проведения атак на цепочку поставок. Их также используют в мошеннических схемах в качестве фирм-однодневок: устоявшаяся бизнес-структура, тайно поменявшая владельца, вызовет меньше подозрений, чем претендующий на партнерство новичок.

«Фирма-однодневка легко вычисляется, ее обнаружит любая, даже самая поверхностная проверка, поэтому в трендах черного рынка 2023 и текущего года — покупка готовых юридических лиц под нелегальную активность, — пояснил руководитель сервиса Solar AURA Александр Вураско. — Опасность таких компаний заключается в том, что при внешней благонадежности, например, отличных финансовых и иных показателях, взаимодействие с ними может нести серьезные риски для бизнеса».

В даркнете и телеграм-каналах было также найдено 13,3 тыс. объявлений о продаже нелегитимных услуг. Особой популярностью пользовались предложения, связанные с госсектором (продажа аккаунтов, пробив данных, вербовка инсайдеров — совокупно 5089 публикаций) и со сферой финансов (продажа банковских карт, доступа в личные кабинеты клиентов банков, помощь в открытии счета без визита в банк — 4170).

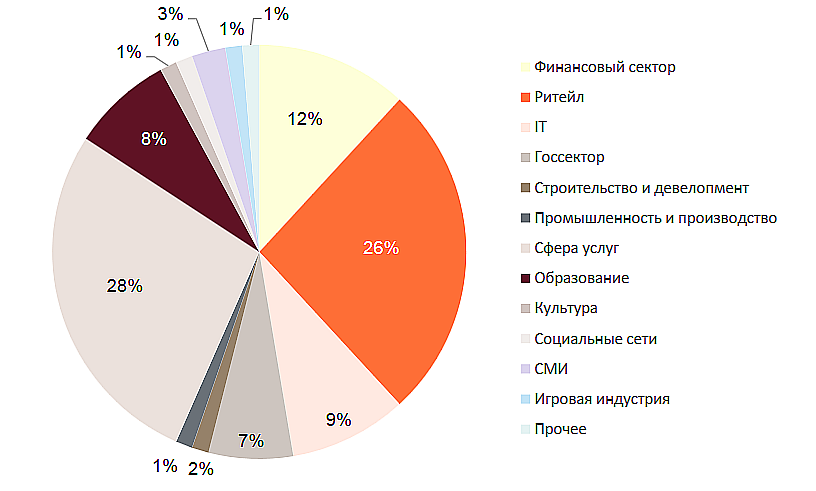
Анализ слитых баз данных выявил 420 случаев утечки конфиденциальной информации российских компаний; больше половины таких инцидентов произошло в сфере услуг и розничной торговле.


В этом году утечки пока зафиксированы у 170 компаний. В паблик суммарно попало 450 млн записей ПДн, в том числе 27,7 млн адресов имейл и 137 млн номеров телефона.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru