


Банки сберегли клиентам 5,8 трлн руб., мошенникам удалось украсть 15,8 млрд

Банки сберегли клиентам 5,8 трлн руб., мошенникам удалось украсть 15,8 млрд

Банки сберегли клиентам 5,8 трлн руб., мошенникам удалось украсть 15,8 млрд

По данным Банка России, в 2023 году кредитно-финансовые организации пресекли 34,8 млн попыток кражи денег со счетов на общую сумму 5,8 трлн рублей. Потери клиентов по вине мошенников составили 15,8 млрд руб. — на 11,5% больше, чем в 2022 году.

В ЦБ полагают, что одной из возможных причин роста объема хищений является изменение характера телефонного мошенничества: злоумышленники стали уделять больше внимания выбору целей и тщательнее готовиться к атакам, изучая открытые источники и результаты утечек.

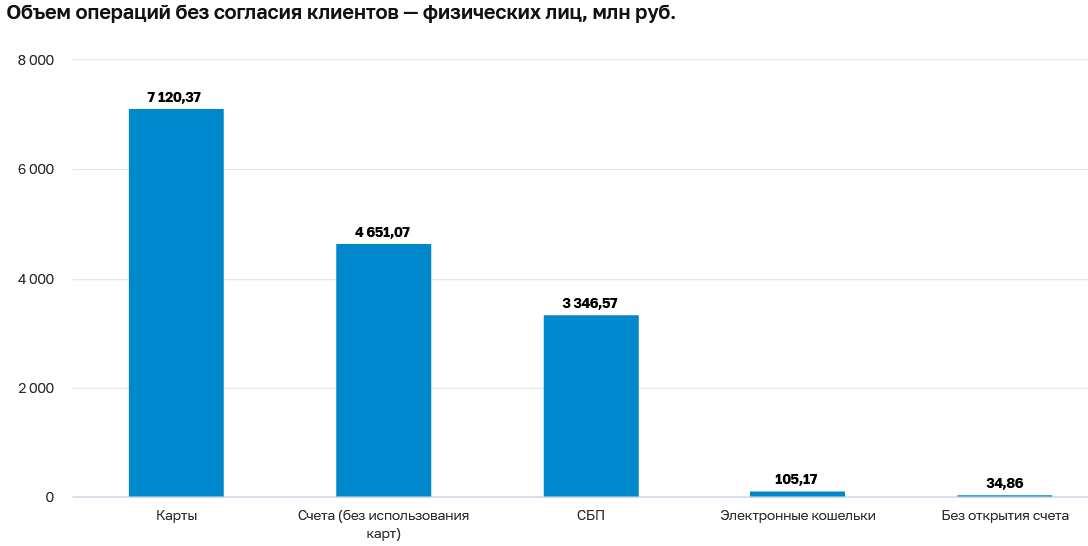
Больше всего было похищено через операции по банковским картам.


При этом обманщики могут украсть не только собственные средства жертв, но также полученные ими в банке кредиты. Чтобы избежать таких потерь, Центробанк собирается ввести дополнительные требования к антифрод-процедурам по выдаче кредитов и займов.

С июля финансовые организации также обяжут на два дня приостанавливать подозрительные транзакции, чтобы клиенты смогли обратить на них внимание и в случае необходимости отозвать. Если счет получателя перевода числится в базе регулятора как мошеннический, а банк не заморозил операцию на положенный срок, он должен будет возместить клиенту потерю.

Доля денежных средств, возращенных клиентам банками, в сравнении с 2022 годом увеличилась на 8,7% — до 1,38 млрд рублей. ЦБ направил операторам связи информацию о 575,7 тыс. телефонных номеров, использованных мошенниками, а также инициировали блокировку 42,8 тыс. сайтов и страниц, созданных обманщиками.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru