


Любителям Ubuntu могут подсунуть вредоносные пакеты через встроенную тулзу

Любителям Ubuntu могут подсунуть вредоносные пакеты через встроенную тулзу

Любителям Ubuntu могут подсунуть вредоносные пакеты через встроенную тулзу

Как выяснили исследователи, злоумышленники могут воспользоваться популярным инструментом «command-not-found», чтобы подсунуть пользователям Ubuntu собственные вредоносные пакеты.

О новом векторе доставки Linux-вредоносов рассказали специалисты компании Aqua:

«Несмотря на неоспоримую пользу инструмента “command-not-found“, который предлагает инсталлировать неустановленные команды, злоумышленники могут манипулировать им через репозиторий Snap и подсовывать пользователям вредоносные пакеты».

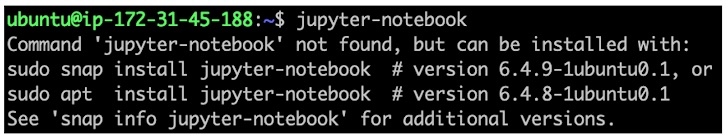
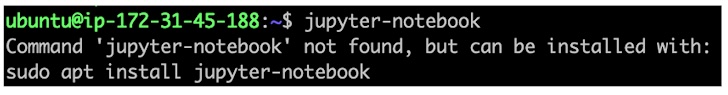
Стоит учитывать, что «command-not-found» установлен в Ubuntu по умолчанию. Как уже отмечалось выше, основная задача инструмента — предлагать пакеты для установки при попытках запустить неподдерживаемые команды.

Среди таких предложений могут быть как пакеты Advanced Packaging Tool (APT), так и Snap-пакеты.

Для предложения APT-пакетов используется внутренняя база данных («/var/lib/command-not-found/commands.db»), а в случае со Snap инструмент полагается на команду «advise-snap».

Если условный злоумышленник сможет ввести систему в заблуждение, ему откроется вектор атаки на поставки софта. Одну из таких лазеек и выявили эксперты Aqua: механизм псевдонимов можно использовать для регистрации snap-имени, связанного с алиасом. В этом случае атакующий заставит пользователя установить вредоносный пакет.

Более того, киберпреступник может застолбить имя snap, связанное с APT-пакетом.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru