


Windows-троян Coyote нацелился на 60+ банковских приложений

Windows-троян Coyote нацелился на 60+ банковских приложений

Windows-троян Coyote нацелился на 60+ банковских приложений

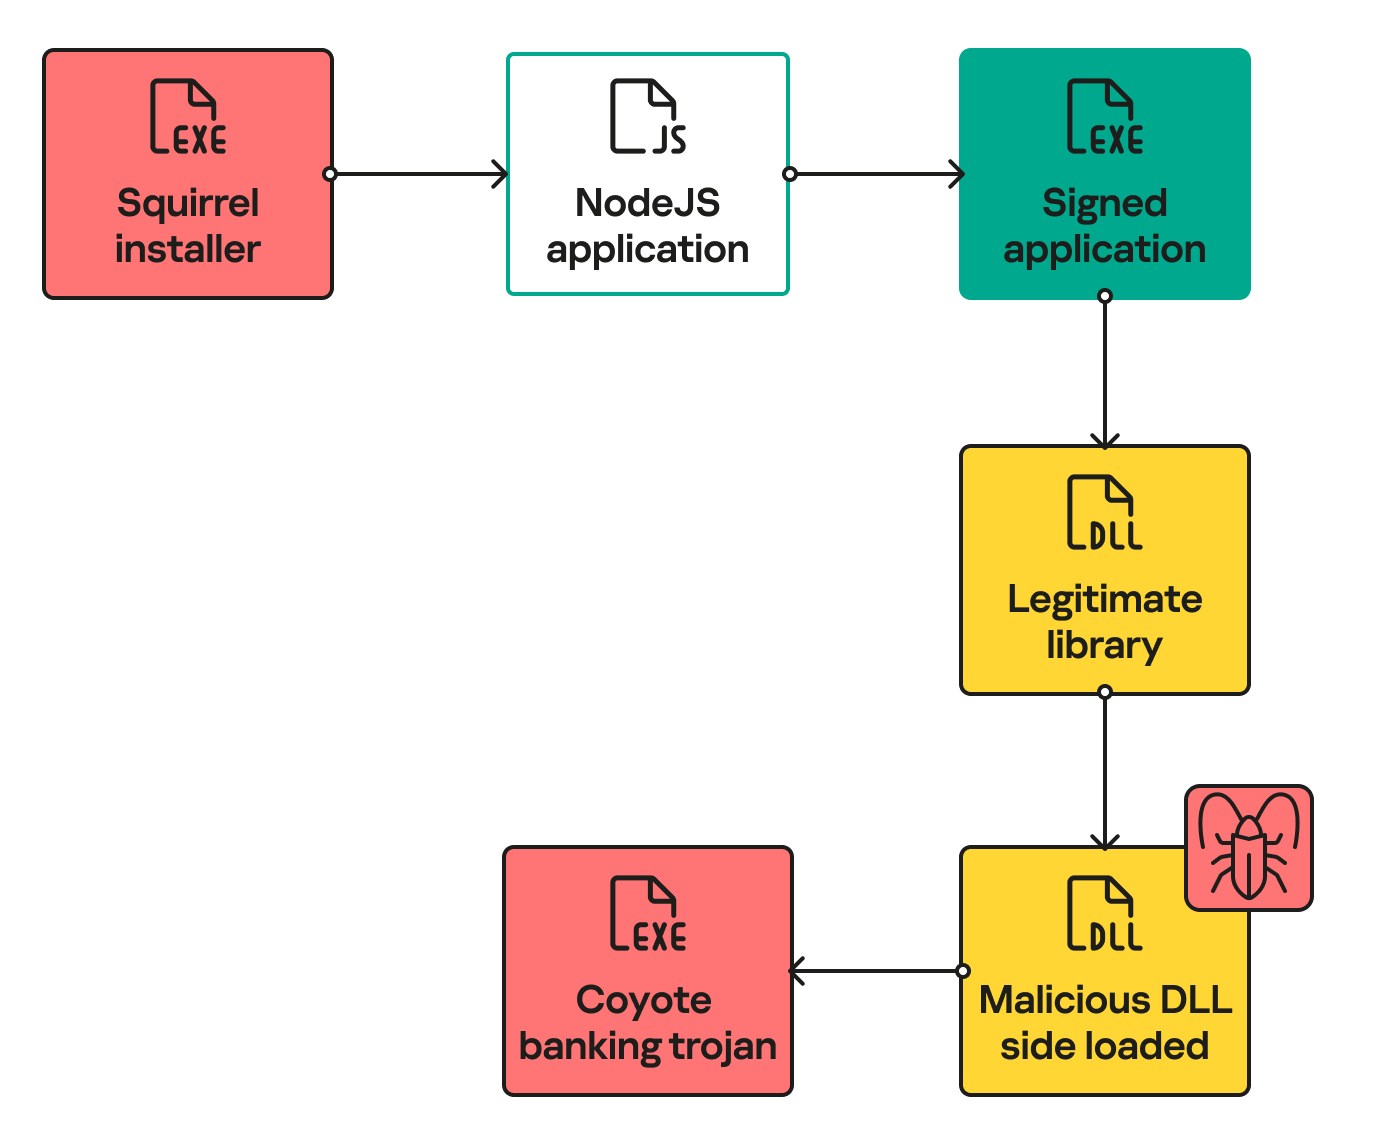
Анализ нового банковского трояна, проведенный в «Лаборатории Касперского», показал, что список целей Coyote включает более 60 приложений. Цепочка заражения использует непривычные элементы: установщик Squirrel, NodeJS-скрипт, загрузчик на Nim.

Как и многие собратья, новобранец мониторит запуск программ на зараженной машине. Когда жертва открывает интересующее Coyote приложение или заходит на определенный сайт, банкер сообщает об этом оператору и в ответ получает инструкции.

Судя по списку команд, вредонос умеет регистрировать клавиатурный ввод, делать скриншоты, пользоваться оверлеями, перемещать курсор в указанную точку, а также прибивать процессы и выключать компьютер. Обмен с C2-сервером осуществляется по SSL-каналам, с обоюдной верификацией; для этого Coyote придан сертификат.

Строки кода зловреда зашифрованы по AES, никакой другой обфускации не используется. От обнаружения его призвана уберечь многоступенчатая схема заражения. Вместо привычного MSI используется opensource-инсталлятор Squirrel; с его помощью Coyote прячет начальный загрузчик, выдавая его за апдейтер.

При запуске лоадера второй ступени (приложение NodeJS) отрабатывает сценарий, который переносит исполняемые файлы из /temp в папку клипов, сохраненных жертвой (captures в коллекции видео), и запускает один из них — легитимное приложение, необходимое для загрузки вредоносного кода в память по методу DLL sideloading.

Финальный лоадер написан на Nim, что пока редкость в мире вредоносов и потому пока исправно помогает им обходить антивирусы. Главной задачей этого загрузчика является распаковка NET-экзешника и запуск его в памяти своего процесса.


Почти 90% случаев заражения Coyote зафиксированы на территории Бразилии, однако практика показывает, что зловреды, нацеленные на местный онлайн-банкинг, после обкатки могут использоваться и за пределами страны.

Достаточно вспомнить печально известного Grandoreiro, который долго не давал покоя бразильцам, а затем отправился на гастроли в Мексику, Испанию и десятка три других стран. В итоге им заинтересовались правоохранительные органы: недавно в Бразилии с инициативы Интерпола и властей Испании было проведено пять арестов и 13 обысков в связи с массовым хищением денег с помощью успешного трояна.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru