


За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

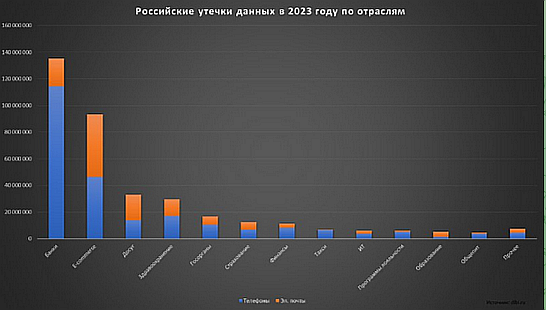
В 2023 году сервис DLBI (разведки уязвимостей и утечек данных) зафиксировал более 290 киберинцидентов в рунете. В результате было суммарно скомпрометировано 240 млн телефонных номеров и 123 млн имейл-адресов пользователей.

Украденные ПДн выставлялись на продажу в даркнете, расшаривались в закрытых форумах и телеграм-каналах, выкладывались в общий доступ. Заметим, похожую статистику опубликовала в прошлом месяце ГК «Солар».

Чаще всего утечки, по данным DLBI, происходили в таких вертикалях, как электронная коммерция (около 40% инцидентов), здравоохранение и индустрия развлечений (9 и 8,5% соответственно). По объему украденных данных лидируют банки (47% номеров телефона) и e-commerce (38% адресов имейл).


Примечательно, что доля крупных утечек (свыше 1 млн уникальных записей) за год сократилась с 30 до 10%. Злоумышленники теперь предпочитают объединять слитые базы с целью использования в дальнейших атаках (например, по методу credential stuffing).

«В 2022 году атаки были более целевыми и направлялись на крупные российские компании, взлом которых мог стать громким пиар-поводом, — комментирует основатель DLBI Ашот Оганесян, — После того как эти компании более плотно занялись информационной безопасностью, такая стратегия стала неэффективной и уступила место массовому сканированию российского сегмента сети с последующем взломом любых ресурсов, имеющих уязвимости».

Как выяснилось, утечки личных данных беспокоят 81% россиян. Чтобы заставить участников рынка усерднее блюсти интересы клиентов, власти решили ввести оборотные штрафы за такие инциденты и криминализировать незаконный оборот ПДн.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru