



Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

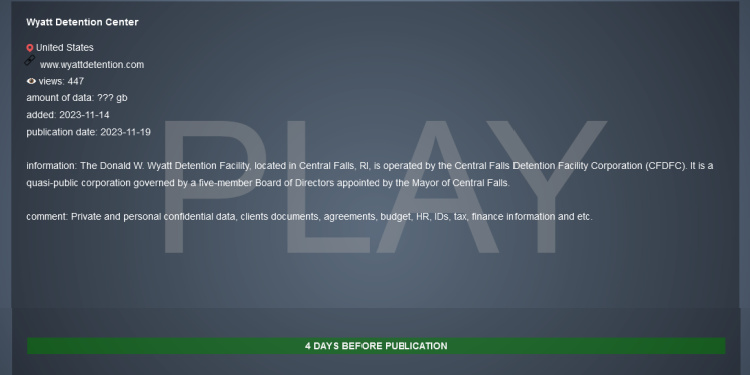
На oniоn-сайте со списком жертв шифровальщика Play появилось новое имя: Donald W. Wyatt Detention Center (Центр предварительного заключения Дональда Уайата). В ходе атаки якобы были украдены ПДн и важные документы; дедлайн уплаты выкупа — 19 ноября.

Данное пенитенциарное учреждение строгого режима — одна из немногих достопримечательностей городка Сентрал-Фолс, штат Род-Айленд. Здесь под стражей содержатся те, кому еще не предъявили обвинение или отказали в освобождении под залог.

Обновление списка на сайте утечек Play обнаружили исследователи из команды Cybernews. Если операторы зловреда действительно добрались до информации о заключенных, они смогут в дальнейшем повлиять на ход судебного процесса, спровоцировав иски о неадекватной защите данных, или шантажировать тех, кому вынесли оправдательный приговор.

Аналитики сообщили в СИЗО Уайата и мэрию Сентрал-Фолс (назначает управленцев для этого частного учреждения) о своих опасениях, но ответа пока не получили.


Шифровальщик Play, он же PlayCrypt, объявился в интернете в июне прошлого года. Стоящая за ним кибергруппа считается продолжателем дела Hive и атакует в основном средний бизнес США, Канады, Латинской Америки и Европы.

Вымогатели Play одними из первых начали применять прерывистое шифрование (дешифратор для жертв подобных заражений уже создан). Недавно злоумышленники также обзавелись RMM-софтом (удаленного управления и мониторинга) и эксплойтами для давно известных уязвимостей в файрволах Fortinet.

В настоящее время список жертв шифровальщика, по данным Cybernews, содержит более 250 имен, среди которых исследователи обнаружили облачного провайдера Rackspace, германскую сеть H-Hotels и BMW France.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru