



Вышел дешифратор для жертв вымогателей BlackCat, Play, DarkBit, Agenda

Вышел дешифратор для жертв вымогателей BlackCat, Play, DarkBit, Agenda

Вышел дешифратор для жертв вымогателей BlackCat, Play, DarkBit, Agenda

Новый дешифратор White Phoenix позволяет частично вернуть в прежнее состояние файлы, пострадавшие от различных семейств программ-вымогателей. Он пригодится тем, кто стал жертвой вредоноса, использующего прерывистое шифрование.

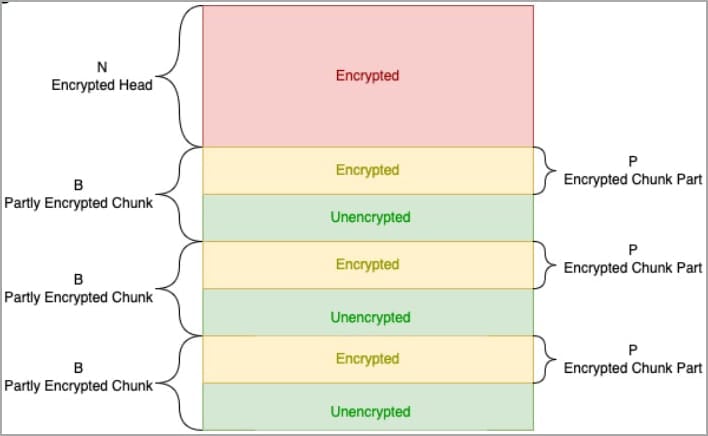
Как известно, прерывистое шифрование — одна из техник, полюбившаяся ряду авторов программ-вымогателей. Её смысл в том, чтобы чередовать зашифрованные и пропущенные куски данных.

С помощью прерывистого шифрования злоумышленники добиваются гораздо более быстрой работы вредоноса, при этом пострадавшие файлы не представляют для атакованного пользователя никакой ценности.

В сентябре прошлого года разработчики шифровальщиков начали имплементировать прерывистое шифрование в свои продукты. Среди них можно выделить, например, BlackCat/ALPHV.


Однако теперь специалисты компании CyberArk разработали дешифратор White Phoenix, который как раз опирается на недостатки прерывистого шифрования. Дело в том, что незашифрованные части файлов могут дать почву для возможного восстановления пострадавших частей.

Создать White Phoenix удалось после экспериментов с зашифрованными PDF-файлами, из которых исследователи пытались восстановить текст и графику. В ходе анализа эксперты выяснили, что отдельные режимы шифрования BlackCat не трогают многие объекты в PDF-документах.

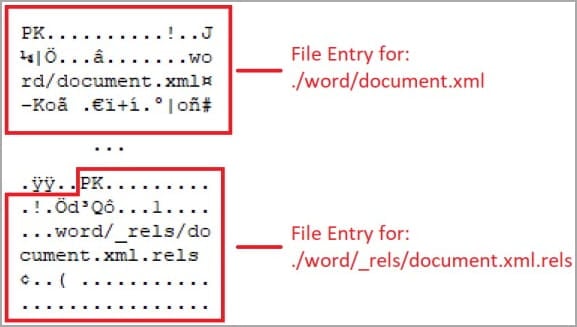
После эффективного восстановления PDF с помощью White Phoenix команда CyberArk «нащупала» аналогичный метод дешифровки других форматов, включая архивы ZIP: Word (docx, docm, dotx, dotm, odt), Excel (xlsx, xlsm, xltx, xltm, xlsb, xlam, ods) и PowerPoint (pptx, pptm, ptox, potm, ppsx, ppsm, odp).


Скачать дешифратор можно в публичном GitHub-репозитории CyberArk.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru