



Локатор от Apple можно использовать для передачи украденных паролей

Локатор от Apple можно использовать для передачи украденных паролей

Локатор от Apple можно использовать для передачи украденных паролей

Злоумышленники могут использовать сервис для поиска устройств «Локатор» («Find My») от Apple для незаметной передачи конфиденциальной информации, похищенной кейлогерами, которые могут быть установлены в сторонние клавиатуры.

Сеть «Локатор» и соответствующее приложение используется для поиска «яблочных» устройств, которые владелец мог забыть в общественном месте. «Локатор» поможет найти iPhone, iPad, macOS-компьютеров, Apple Watch, AirPod и Apple Tag.

Для корректного функционирования сервису необходимы данные GPS и Bluetooth, которые собираются с миллионов устройств Apple. Именно так пользователи могут отследить даже те девайсы, которые отключены от Сети.

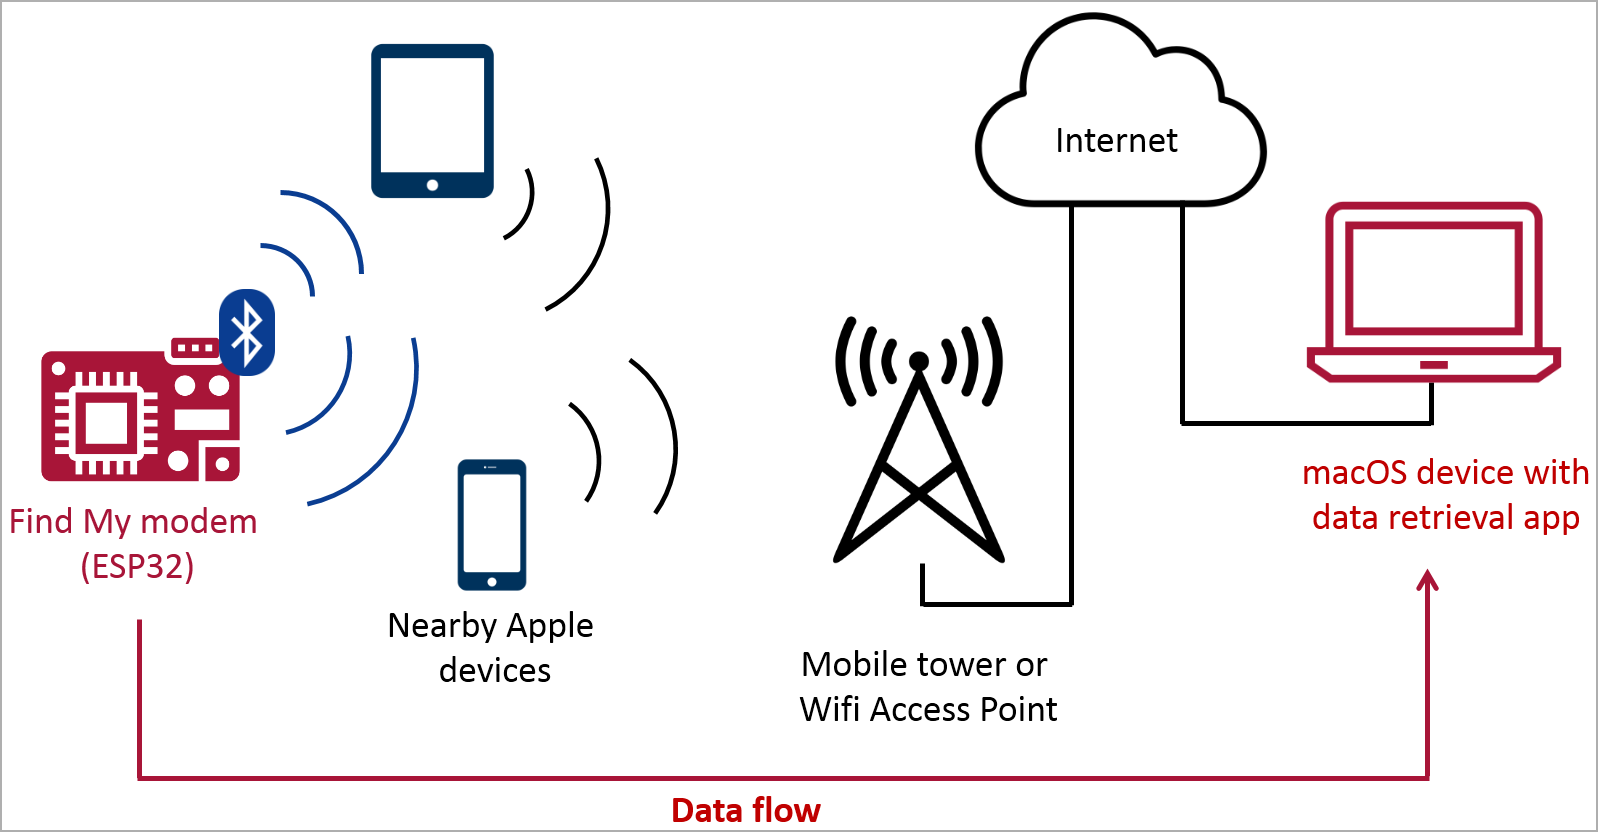
Утерянные устройства постоянно отправляют сигналы Bluetooth, перехватываемые находящимися рядом Apple-девайсами. Последние потом обезличенно отправляют геолокацию через сеть «Локатора».

Первой на возможность передачи произвольных данных с помощью «Локатора» обратила внимание команда исследователей из Positive Security. Два года назад специалисты даже опубликовали на GitHub PoC-утилиту «Send My». Считалось, что Apple с тех пор устранила проблему, однако на деле всё оказалось несколько сложнее.

Немецкие эксперты, выводы которых публикует Heise, разработали демонстрационный эксплойт в аппаратном виде. Специальное устройство должно продемонстрировать всем риски сети «Локатор».

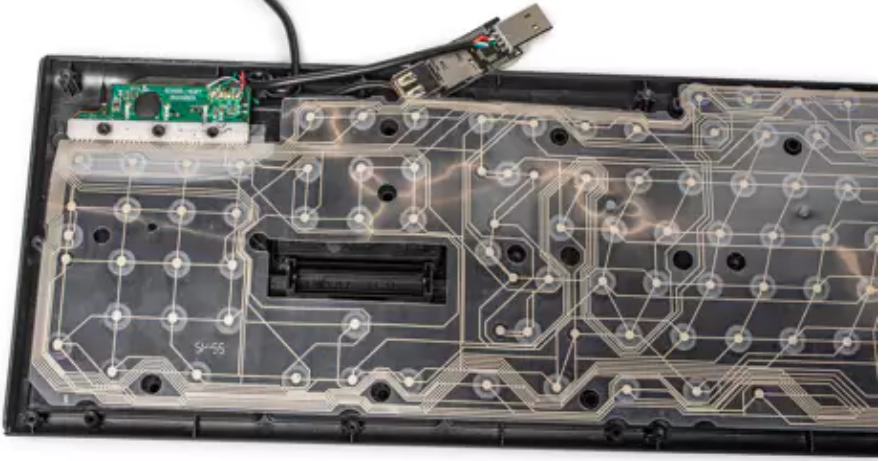
Фактически исследователи интегрировали кейлогер с Bluetooth-передатчиком ESP32 в USB-клавиатуру, чтобы показать запись вводимых паролей и их последующую передачу по Bluetooth через «Локатор».


Передача данных по Bluetooth считается более незаметной, а «Локатор» в этом случае выступает отличным прикрытием для условных злоумышленников. Причём необязательно даже использовать AirTag или поддерживаемый чип, так как «яблочные» девайсы будут отвечать на любое Bluetooth-сообщение.


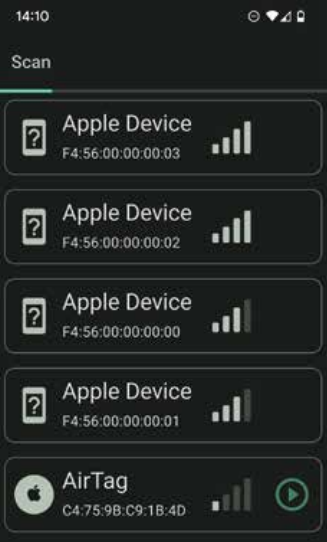
Отправителю придётся создать множество слегка отличающихся открытых ключей шифрования, которые будут имитировать определённое количество AirTag. Произвольные данные они будут шифровать в ключи и присваивать конкретные биты выделенным частям ключей.

Стоимость всей этой затеи, по словам специалистов, будет составлять около 50 долларов (4618 по текущему курсу).


Скорость передачи данных составила 26 символов в секунду.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru