



Google: Российские и китайские APT-группы эксплуатируют дыру в WinRAR

Google: Российские и китайские APT-группы эксплуатируют дыру в WinRAR

Google: Российские и китайские APT-группы эксплуатируют дыру в WinRAR

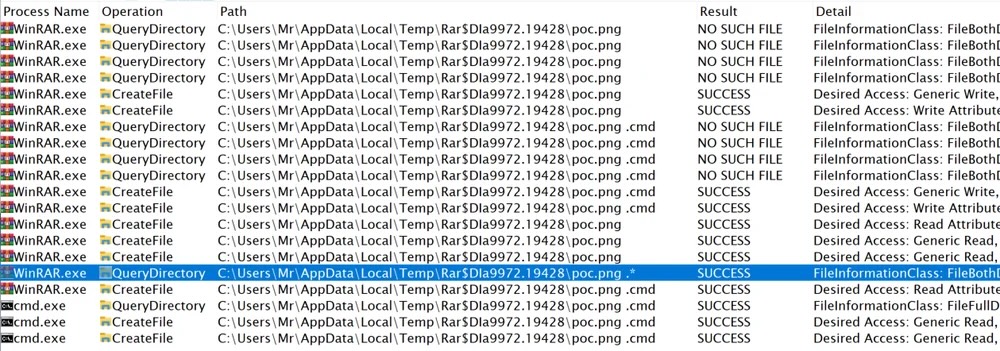
Google считает, что несколько правительственных кибергруппировок используют в кампаниях опасную и раскрученную уязвимость в WinRAR. Само собой, обвиняются российские и китайские APT-группы.

Команда Google Threat Analysis Group (TAG) зафиксировала кибератаки высококвалифицированных злоумышленников, которые якобы связаны с группировками Sandworm, APT28 и APT40.

«За последние недели наша команда отметила активность спонсируемых правительством кибергрупп, которые эксплуатируют уязвимость под идентификатором CVE-2023-38831 в WinRAR», — пишет TAG в отчёте.

«Несмотря на доступность патча, многие пользователи по-прежнему уязвимы перед такими кибератаками».


По данным исследователей, группировка Sandworm, которую принято на Западе связывать с Россией, в начале сентября распространяла вредоносную программу Rhadamanthys. В этих фишинговых атаках использовался эксплойт для CVE-2023-38831.

Ещё одна якобы российская группа — ATP28 — использовала ту же уязвимость и вредоносный скрипт PowerShell (IRONJAW) для кражи учётных данных из браузеров.

Помимо этого, Google упомянула и китайскую кибергруппировку APT40, взявшую на вооружение дыру в WinRAR. С её помощью злоумышленники якобы разворачивали вредоносные программы ISLANDSTAGER и BOXRAT.

Напомним, на днях специалисты компании Cluster25 также обвинили «российских хакеров» в эксплуатации CVE-2023-38831.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru