



Услуга обработки ключей шифрования для ОРИ доступна от DDoS-Guard

Услуга обработки ключей шифрования для ОРИ доступна от DDoS-Guard

Услуга обработки ключей шифрования для ОРИ доступна от DDoS-Guard

На рынке появилась новая услуга обработки ключей шифрования для организаторов распространения информации (ОРИ). Её запустила компания DDoS-Guard, специализирующаяся на защите компаний от DDoS-атак.

В категорию ОРИ, как известно, попадают не только крупные СМИ, но и мессенджеры, соцсети, сайты знакомств и другие веб-ресурсы, где пользователи могут оставлять комментарии.

Роскомнадзор в настоящее время продолжает пополнять список сайтов, попадающих под понятие ОРИ, поэтому многим интернет-проектам нужно быть готовыми к выполнению определённых требований.

Именно поэтому специалисты DDoS-Guard решили разработать решение, способное помочь организаторам распространения информации максимально эффективно соблюсти требования регуляторов.

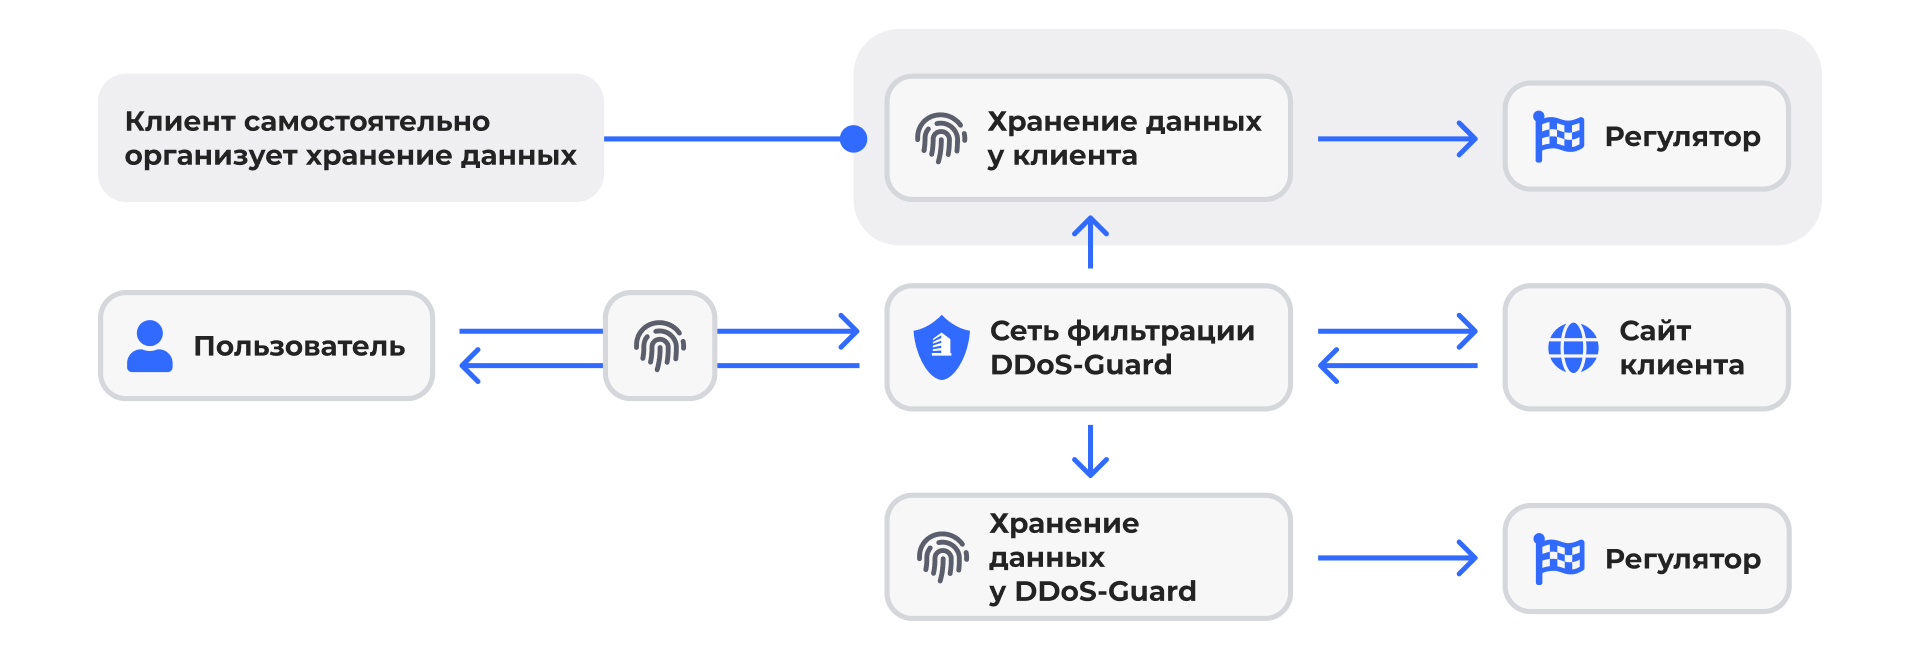
Власти требуют от ОРИ не только хранить данные пользователей на территории России, но и создать собственную информационную систему, которая будет обрабатывать, хранить и передавать эти сведения регулятору. Среди такой информации, например, ключи шифрования электронных сообщений.

Проблема в том, что отдельные компании не могут самостоятельно выполнить требования, поскольку это требует мощных ресурсов для хранения сведений. Здесь DDoS-Guard готова прийти на помощь и наладить необходимый процесс.


Учитывая данные о ключах шифрования, система DDoS-Guard рассчитает примерные объёмы данных для расшифровки, обеспечит их сбор и хранение, а также реализует процесс передачи в режиме реального времени.

В DDoS-Guard подчёркивают удалённый характер своего решения, называя такую реализацию уникальной.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru