



У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

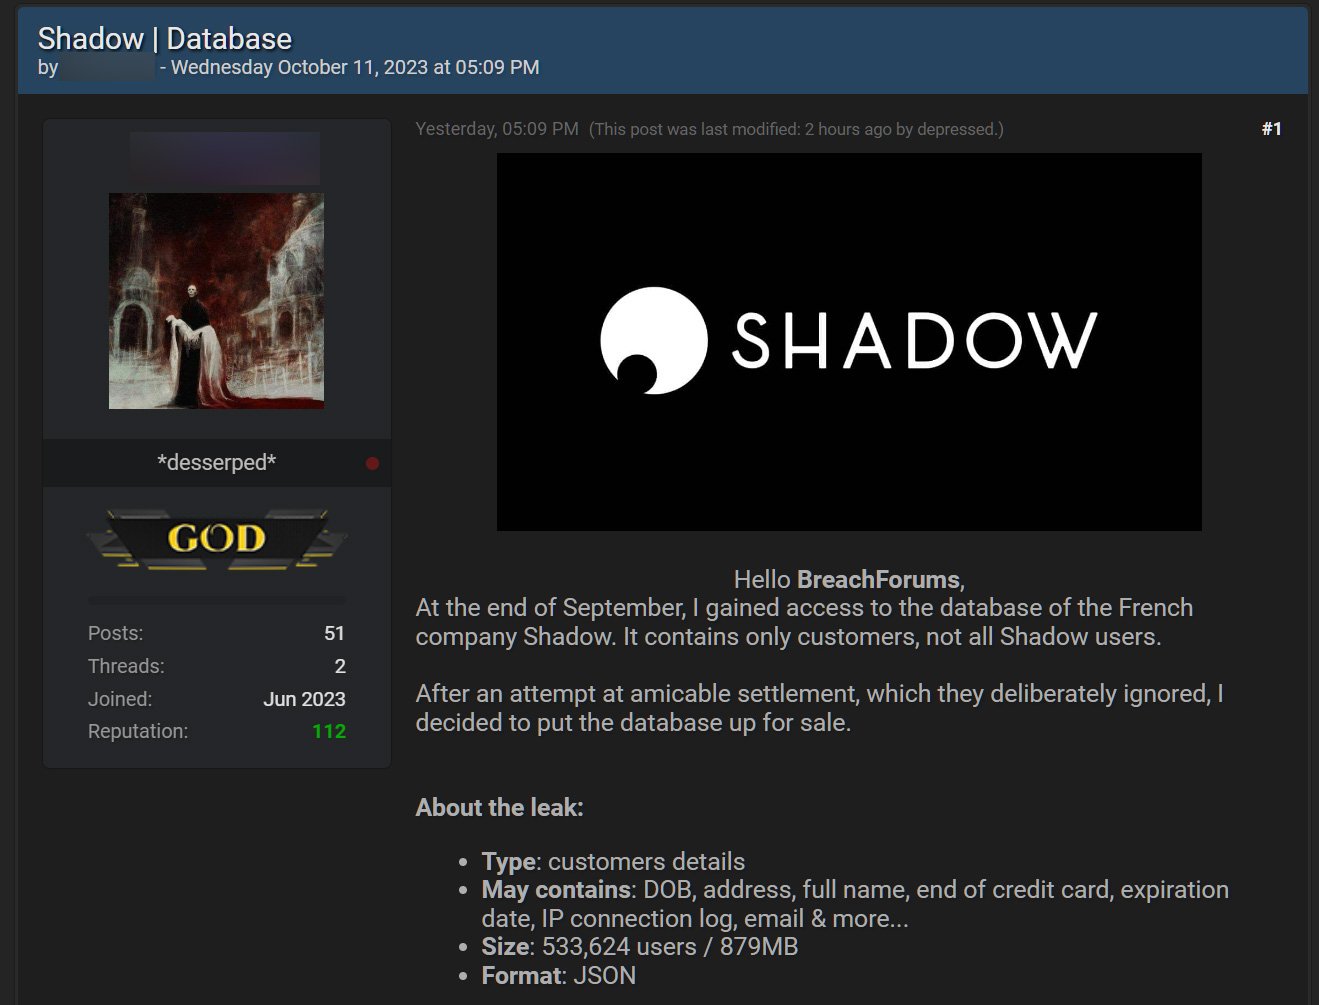
На хакерском форуме выставили на продажу базу ПДн, якобы принадлежащих клиентам французской компании Shadow. Облачный провайдер начал рассылать нотификации об утечке, произошедшей в результате целевой атаки с элементами социальной инженерии.

Компания Shadow получила известность благодаря своей платформе облачного гейминга. Ее услугами также пользуются бизнес-структуры для создания унифицированной рабочей среды.

Два дня назад сервис-провайдер начал рассылать клиентам уведомления об утечке данных, размещенных у аутсорсера. По словам Shadow, в конце сентября она стала жертвой атаки: один из сотрудников через Discord загрузил зловреда, замаскированного под игру на платформе Steam. Опасное предложение поступило от приятеля, тоже пострадавшего от аналогичной атаки.

Вредонос, по всей видимости, представлял собой инфостилер; с его помощью злоумышленники украли куки-файл, позволивший успешно залогиниться в интерфейсе управления SaaS-провайдера. Используя полученный доступ, авторы атаки через API выкачали ПДн клиентов Shadow: полные имена, адреса имейл, даты рождения, адреса плательщика, сроки действия банковских карт. Пароли и другие платежные данные, по заверениям, не пострадали.

Скомпрометированный токен аутентификации уже деактивирован, несанкционированный доступ заблокирован. Приняты дополнительные меры для предотвращения подобных атак. Затронутым пользователям рекомендуется сохранять бдительность на случай мошеннического использования ПДн, а также включить многофакторную аутентификацию (MFA) для всех аккаунтов.

Официального заявления в связи с инцидентом пока не опубликовано. Автор объявления о продаже, обнаруженного BleepingComputer на хакерском форуме, утверждает, что именно он получил доступ к базе Shadow и украл данные более 500 тыс. клиентов. Он также заявил, что пытался решить вопрос полюбовно, но его проигнорировали, поэтому база данных выставлена на продажу.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru