



У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

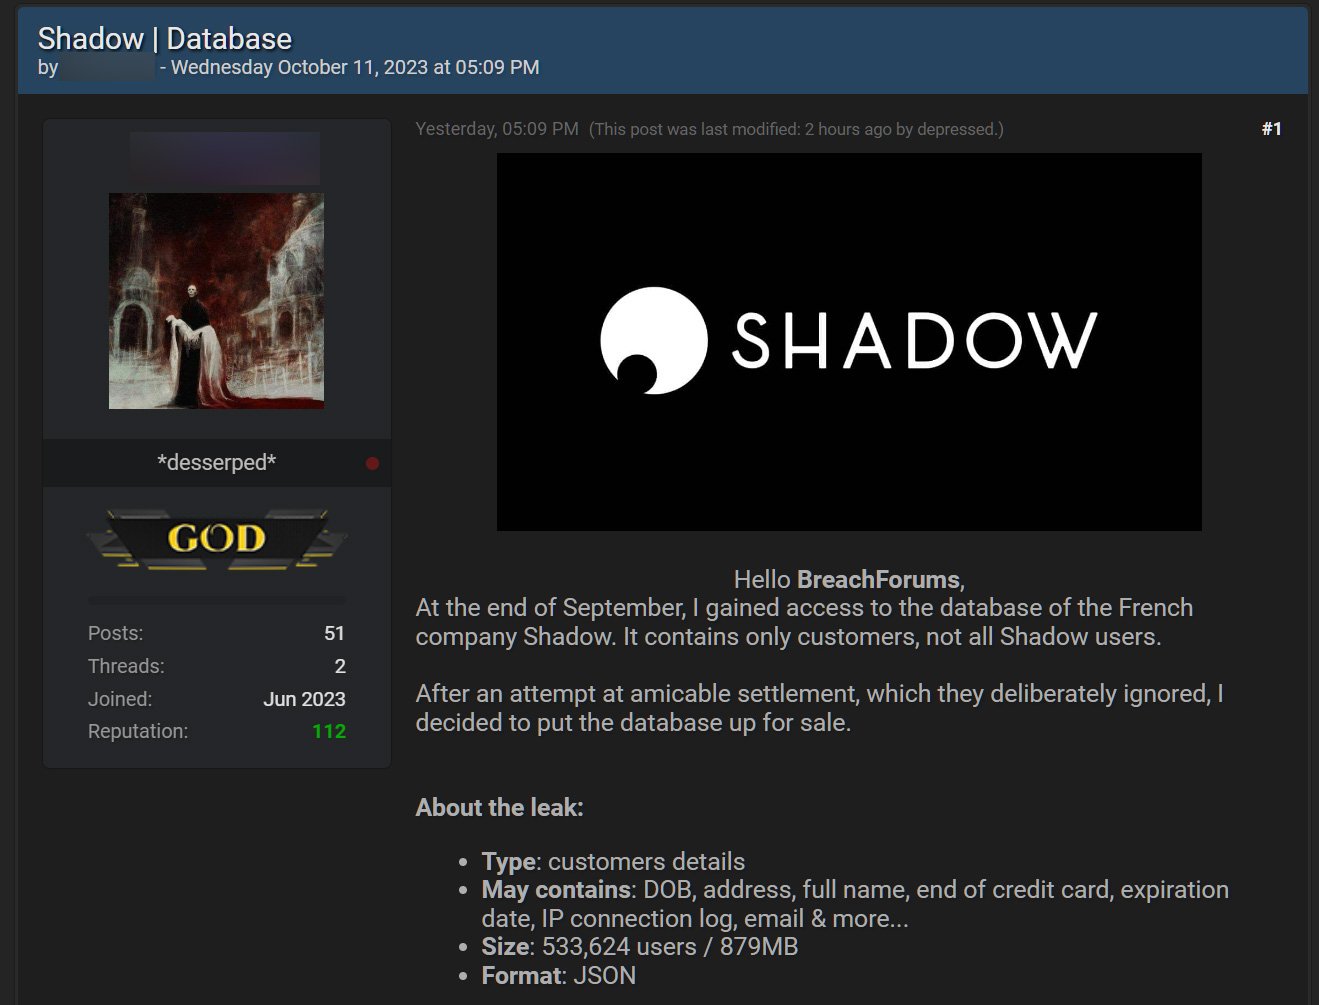
На хакерском форуме выставили на продажу базу ПДн, якобы принадлежащих клиентам французской компании Shadow. Облачный провайдер начал рассылать нотификации об утечке, произошедшей в результате целевой атаки с элементами социальной инженерии.

Компания Shadow получила известность благодаря своей платформе облачного гейминга. Ее услугами также пользуются бизнес-структуры для создания унифицированной рабочей среды.

Два дня назад сервис-провайдер начал рассылать клиентам уведомления об утечке данных, размещенных у аутсорсера. По словам Shadow, в конце сентября она стала жертвой атаки: один из сотрудников через Discord загрузил зловреда, замаскированного под игру на платформе Steam. Опасное предложение поступило от приятеля, тоже пострадавшего от аналогичной атаки.

Вредонос, по всей видимости, представлял собой инфостилер; с его помощью злоумышленники украли куки-файл, позволивший успешно залогиниться в интерфейсе управления SaaS-провайдера. Используя полученный доступ, авторы атаки через API выкачали ПДн клиентов Shadow: полные имена, адреса имейл, даты рождения, адреса плательщика, сроки действия банковских карт. Пароли и другие платежные данные, по заверениям, не пострадали.

Скомпрометированный токен аутентификации уже деактивирован, несанкционированный доступ заблокирован. Приняты дополнительные меры для предотвращения подобных атак. Затронутым пользователям рекомендуется сохранять бдительность на случай мошеннического использования ПДн, а также включить многофакторную аутентификацию (MFA) для всех аккаунтов.

Официального заявления в связи с инцидентом пока не опубликовано. Автор объявления о продаже, обнаруженного BleepingComputer на хакерском форуме, утверждает, что именно он получил доступ к базе Shadow и украл данные более 500 тыс. клиентов. Он также заявил, что пытался решить вопрос полюбовно, но его проигнорировали, поэтому база данных выставлена на продажу.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru