



У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

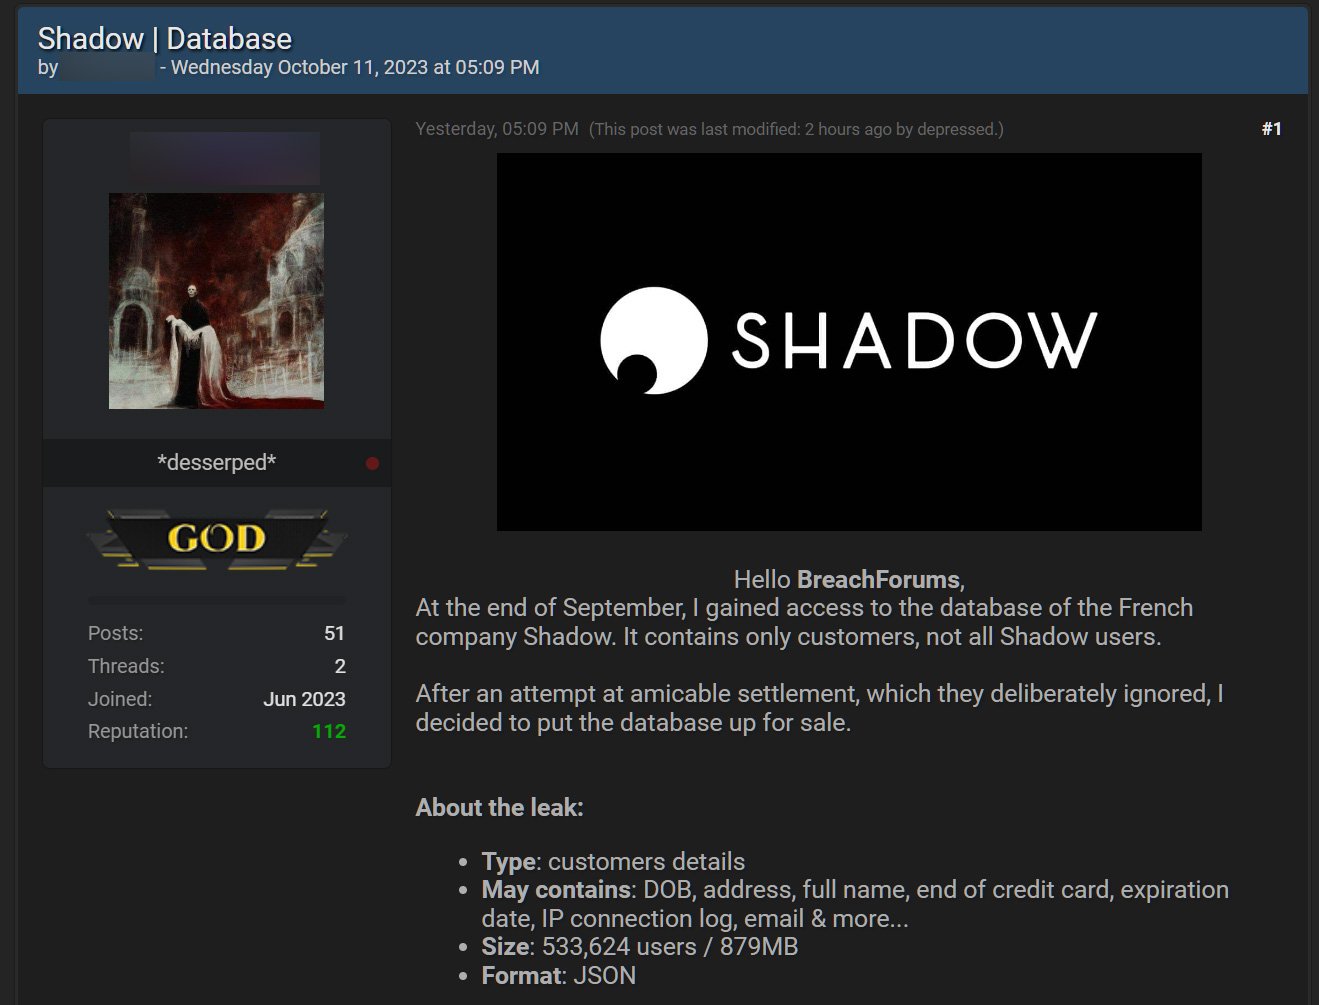
На хакерском форуме выставили на продажу базу ПДн, якобы принадлежащих клиентам французской компании Shadow. Облачный провайдер начал рассылать нотификации об утечке, произошедшей в результате целевой атаки с элементами социальной инженерии.

Компания Shadow получила известность благодаря своей платформе облачного гейминга. Ее услугами также пользуются бизнес-структуры для создания унифицированной рабочей среды.

Два дня назад сервис-провайдер начал рассылать клиентам уведомления об утечке данных, размещенных у аутсорсера. По словам Shadow, в конце сентября она стала жертвой атаки: один из сотрудников через Discord загрузил зловреда, замаскированного под игру на платформе Steam. Опасное предложение поступило от приятеля, тоже пострадавшего от аналогичной атаки.

Вредонос, по всей видимости, представлял собой инфостилер; с его помощью злоумышленники украли куки-файл, позволивший успешно залогиниться в интерфейсе управления SaaS-провайдера. Используя полученный доступ, авторы атаки через API выкачали ПДн клиентов Shadow: полные имена, адреса имейл, даты рождения, адреса плательщика, сроки действия банковских карт. Пароли и другие платежные данные, по заверениям, не пострадали.

Скомпрометированный токен аутентификации уже деактивирован, несанкционированный доступ заблокирован. Приняты дополнительные меры для предотвращения подобных атак. Затронутым пользователям рекомендуется сохранять бдительность на случай мошеннического использования ПДн, а также включить многофакторную аутентификацию (MFA) для всех аккаунтов.

Официального заявления в связи с инцидентом пока не опубликовано. Автор объявления о продаже, обнаруженного BleepingComputer на хакерском форуме, утверждает, что именно он получил доступ к базе Shadow и украл данные более 500 тыс. клиентов. Он также заявил, что пытался решить вопрос полюбовно, но его проигнорировали, поэтому база данных выставлена на продажу.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru