



В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu 23.10 появится новая функция защиты от эксплуатации уязвимостей: разработчики решили ограничить доступ непривилегированных пользователей к пространствам имён идентификаторов пользователя (user namespace).

По данным Google, 44% отчетов, поданных в рамках ее программы вознаграждений за выявление уязвимостей в ядре Linux, касаются случаев, когда эксплойт осуществляется путем использования user namespace в обход контейнерной изоляции.

Блокировка непривилегированного доступа к user namespace может нарушить работу таких программ, как Firefox и Google Chrome, поэтому в Ubuntu было решено обеспечить возможность выдавать такое разрешение процессам по выбору. С этой целью в AppArmor-профиль многих затронутых приложений было добавлено новое правило userns, отрабатывающее при выставленном флаге default_allow.

В грядущем выпуске Ubuntu 23.10 опция ограничения доступа к user namespace вначале будет работать как opt-in. После испытания в полевых условиях команда Ubuntu планирует через обновление включить ее по умолчанию.

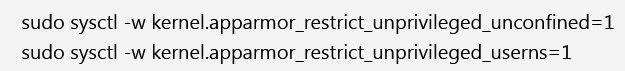
Для активации предлагается использовать следующие команды:


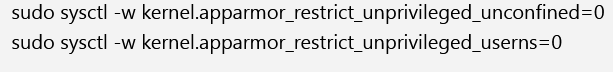
Отключить опцию впоследствии можно будет таким образом:


Уязвимости, связанные с использованием user namespace, объявляются в подсистемах ядра Linux с завидной регулярностью. Эксплойт обычно грозит повышением привилегий, в том числе до root.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru