



DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

Специалисты раскрыли детали восьмилетней уязвимости в ядре Linux. По их словам, баг не менее опасен, чем известная всем дыра Dirty Pipe, получившая 7,8 балла по шкале CVSS и затрагивающая Unix-конвейер (pipeline).

Новая брешь называется DirtyCred (идентификатор — CVE-2022-2588), ее описали специалисты Северо-Западного университета. С помощью уязвимости злоумышленник может повысить свои права до максимального уровня.

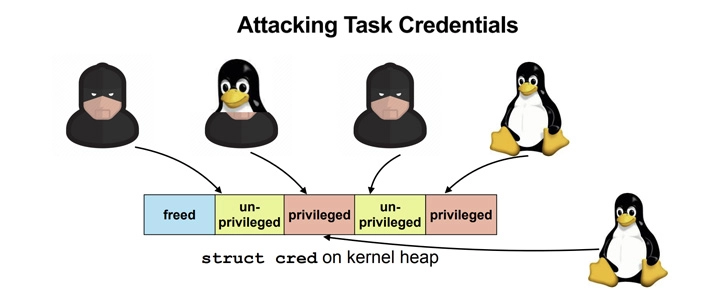
«DirtyCred представляет собой концепцию эксплуатации на уровне ядра, которая позволяет повысить права благодаря замене непривилегированных учетных данных на привилегированные. DirtyCred использует механизм повторного использования памяти», — подчеркивают исследователи.

Потенциальная атака может развиваться в три этапа:

  1. Освобождаем с помощью эксплойта используемые непривилегированные учетные данные.
  2. Выделяем в свободной памяти привилегированные учетные данные (задействуется процесс с высокими правами вроде su, mount или sshd).
  3. Действуем в качестве пользователя с высокими привилегиями.

Новый вектор атаки, по словам специалистов, выводит принцип Dirty Pipe на новый уровень: соответствующий эксплойт может отработать на любой версии затронутого ядра.


«Во-первых, найденный способ эксплуатации не привязан к конкретной уязвимости, он позволяет задействовать любую подобную брешь для вектора Dirty Pipe. Во-вторых, наш метод даже может выбраться за пределы контейнера, чего не дано той же Dirty Pipe», — объясняют специалисты.

Подпишитесь на новости

Зоопарк остаётся: 54% зрителей AM Live управляют ИТ лишь частично

Разные производители, одна система управления — звучит удобно, но пока встречается редко. В голосовании зрителей AM Live лишь 3% выбрали такой вариант для своей компании. У 54% управление разнородной инфраструктурой объединено только частично.

Результаты обсудили в эфире «ИТ-экосистемы: удобство, экономия или зависимость?».

Ещё 23% участников сообщили об отдельных платформах с собственным управлением, 16% — о единой экосистеме одного производителя.

Интерес к единым платформам зрители объяснили прежде всего потребностью в автоматизации и централизованном управлении — 78%. Ещё 64% назвали необходимость сокращать затраты на ИТ, 61% — проблемы с совместимостью и обновлениями, 53% — дефицит специалистов для поддержки разных систем.

Сергей Рычихин назвал наиболее распространённую ситуацию зоопарком, с которым можно жить.

Главным критерием при развитии инфраструктуры 72% зрителей назвали совместимость с существующими системами, 63% — единое управление и автоматизацию, 58% — надёжность и совместимость обновлений.

При этом собрать продукты под одним логотипом недостаточно. Александр Гавриленко выделил признаки экосистемы: технологическую стыковку, единообразный пользовательский опыт, понятное масштабирование и единое окно поддержки.

Обратная сторона удобства — зависимость от поставщика. Рычихин рекомендовал подробно закреплять в договоре требования к интеграции и условия выхода.

RSS: Новости на портале Anti-Malware.ru