



В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu ограничат доступ приложений к user namespace

В Ubuntu 23.10 появится новая функция защиты от эксплуатации уязвимостей: разработчики решили ограничить доступ непривилегированных пользователей к пространствам имён идентификаторов пользователя (user namespace).

По данным Google, 44% отчетов, поданных в рамках ее программы вознаграждений за выявление уязвимостей в ядре Linux, касаются случаев, когда эксплойт осуществляется путем использования user namespace в обход контейнерной изоляции.

Блокировка непривилегированного доступа к user namespace может нарушить работу таких программ, как Firefox и Google Chrome, поэтому в Ubuntu было решено обеспечить возможность выдавать такое разрешение процессам по выбору. С этой целью в AppArmor-профиль многих затронутых приложений было добавлено новое правило userns, отрабатывающее при выставленном флаге default_allow.

В грядущем выпуске Ubuntu 23.10 опция ограничения доступа к user namespace вначале будет работать как opt-in. После испытания в полевых условиях команда Ubuntu планирует через обновление включить ее по умолчанию.

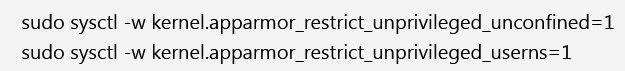
Для активации предлагается использовать следующие команды:


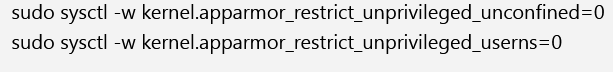
Отключить опцию впоследствии можно будет таким образом:


Уязвимости, связанные с использованием user namespace, объявляются в подсистемах ядра Linux с завидной регулярностью. Эксплойт обычно грозит повышением привилегий, в том числе до root.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru