



Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Компания Supermicro выпустила обновления, чтобы закрыть семь уязвимостей в прошивках IPMI. Одна из них позволяет через инъекцию команд получить root-доступ и полностью скомпрометировать BMC-систему.

Проблема, обнаруженная, как и остальные, экспертами Binarly, получила идентификатор CVE-2023-40289. Эксплойт требует аутентификации и прав администратора; в случае успеха злоумышленник сможет закрепиться в системе и развить атаку, продвигаясь вширь по сети.

Степень опасности уязвимости Supermicro оценила в 7,2 балла по шкале CVSS — как высокую. Авторы находки сочли дыру критической (9,1 балла CVSS).

Остальные проблемы (с CVE-2023-40284 по CVE-2023-40288 и CVE-2023-40290) представляют собой возможность межсайтового скриптинга; эксплойт во всех случаях осуществляется через отправку вредоносной ссылки, которую админ должен кликнуть после входа в BMC Web UI, и позволяет выполнить произвольный JavaScript-код в контексте текущего пользователя.

Все XSS разработчик оценил в 8,3 балла CVSS, хотя в двух случаях эксплойт требует создания нового юзер-аккаунта, а в одном возможен лишь при использовании Windows IE11. В Binarly три XSS-проблемы признали критическими (по 9,6 балла), так как особые условия для эксплойта не нужны; к тому же их можно объединить с инъекцией команд (CVE-2023-40289), и необходимость в аутентификации для root-доступа отпадет.

Согласно Supermicro, выявленные уязвимости актуальны для некоторых моделей материнских плат B11, CMM, H11, H12, M11 и X11. Данных об использовании какой-либо дыры в атаках пока нет.

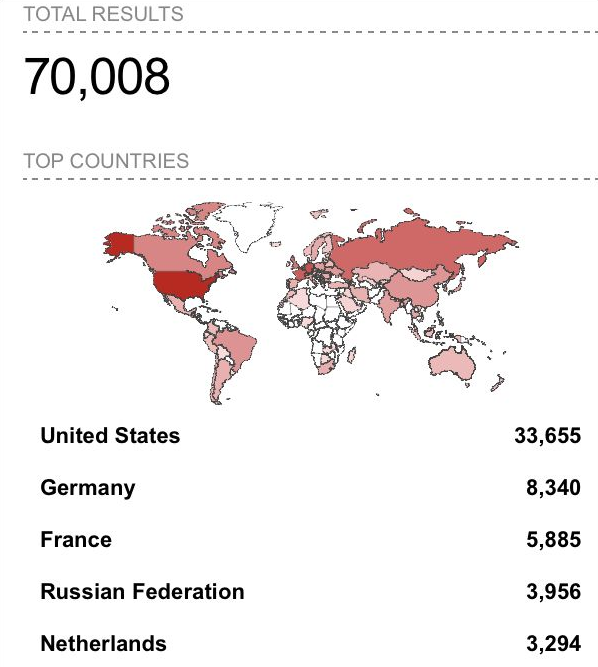
В Binarly провели поиск по Shodan и обнаружили в интернете более 70 тыс. экземпляров веб-интерфейса Supermicro IPMI.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru