



Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новый образец вредоносной программы XLoader, предназначенный для атак на пользователей macOS, маскируется под офисное приложение «OfficeNote». Об обнаруженной версии рассказали специалисты компании SentinelOne.

Проведя анализ попавшего к ним семпла XLoader, исследователи Динеш Девадосс и Фил Стоукс отметили его особенности в отчёте:

«XLoader упакован внутри стандартного образа диска Apple с именем OfficeNote.dmg. При этом приложение содержит подпись разработчика MAIT JAKHU (54YDV8NU9C)».

Впервые про XLoader пользователи узнали в 2020 году, когда его сравнивали с Formbook. В сущности, это троян-кейлогер, задача которого — вытащить как можно больше конфиденциальной информации.

Версия вредоноса для macOS появилась в июле 2021 года и распространялась в качестве программы на Java и в виде файла .JAR. Обратите внимание, что на тот момент XLoader мог заразить только компьютеры с установленным Java Runtime Environment (напомним, Apple более десяти лет не включает JRE в сборки macOS).

Последняя версия трояна смогла обойти это ограничение, перейдя на другие языки программирования: C и Objective C. Образ диска подписан от 17 июля 2023 года, но Apple уже давно отозвала эту подпись.


В SentinelOne отметили наличие нескольких семплов зловреда, запруженных на VirusTotal за июль 2023 года. Это говорит о том, что в настоящее время идёт вредоносная кампания по распространению XLoader.

На киберпреступных форумах троян можно приобрести под подписке за $199 в месяц или за $299 — на три месяца. По словам специалистов, это существенно дороже Windows-версии ($59 на месяц и $129 на три месяца).

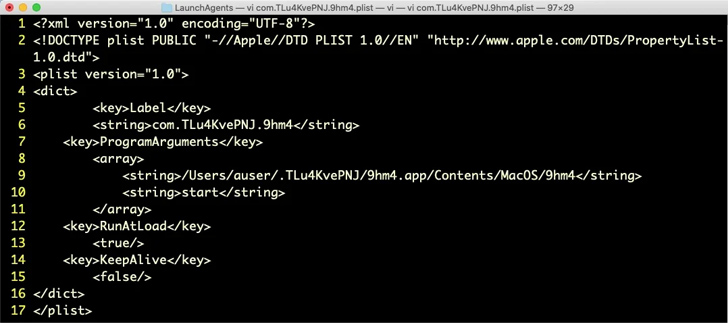
После запуска OfficeNote выдаёт сообщение об ошибке: «невозможно запустить программу, так как оригинальный элемент не найден». Однако параллельно в фоновом режиме устанавливается агент запуска (Launch Agent).

XLoader может собирать данные из буфера обмена, а также хранящуюся в браузерах информацию.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru