



Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новый образец вредоносной программы XLoader, предназначенный для атак на пользователей macOS, маскируется под офисное приложение «OfficeNote». Об обнаруженной версии рассказали специалисты компании SentinelOne.

Проведя анализ попавшего к ним семпла XLoader, исследователи Динеш Девадосс и Фил Стоукс отметили его особенности в отчёте:

«XLoader упакован внутри стандартного образа диска Apple с именем OfficeNote.dmg. При этом приложение содержит подпись разработчика MAIT JAKHU (54YDV8NU9C)».

Впервые про XLoader пользователи узнали в 2020 году, когда его сравнивали с Formbook. В сущности, это троян-кейлогер, задача которого — вытащить как можно больше конфиденциальной информации.

Версия вредоноса для macOS появилась в июле 2021 года и распространялась в качестве программы на Java и в виде файла .JAR. Обратите внимание, что на тот момент XLoader мог заразить только компьютеры с установленным Java Runtime Environment (напомним, Apple более десяти лет не включает JRE в сборки macOS).

Последняя версия трояна смогла обойти это ограничение, перейдя на другие языки программирования: C и Objective C. Образ диска подписан от 17 июля 2023 года, но Apple уже давно отозвала эту подпись.


В SentinelOne отметили наличие нескольких семплов зловреда, запруженных на VirusTotal за июль 2023 года. Это говорит о том, что в настоящее время идёт вредоносная кампания по распространению XLoader.

На киберпреступных форумах троян можно приобрести под подписке за $199 в месяц или за $299 — на три месяца. По словам специалистов, это существенно дороже Windows-версии ($59 на месяц и $129 на три месяца).

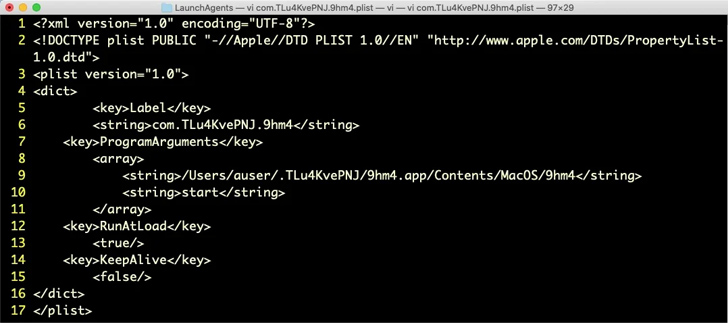
После запуска OfficeNote выдаёт сообщение об ошибке: «невозможно запустить программу, так как оригинальный элемент не найден». Однако параллельно в фоновом режиме устанавливается агент запуска (Launch Agent).

XLoader может собирать данные из буфера обмена, а также хранящуюся в браузерах информацию.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.


Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru