



Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы программы-вымогателя Monti вернулись в строй после двух месяцев перерыва. Теперь киберпреступники используют новую Linux-версию шифровальщика для атак на серверы VMware ESXi.

На новую «игрушку» группировки обратили внимание специалисты японской компании Trend Micro. По их словам, инструмент претерпел серьёзные изменения в сравнении с предшественниками.

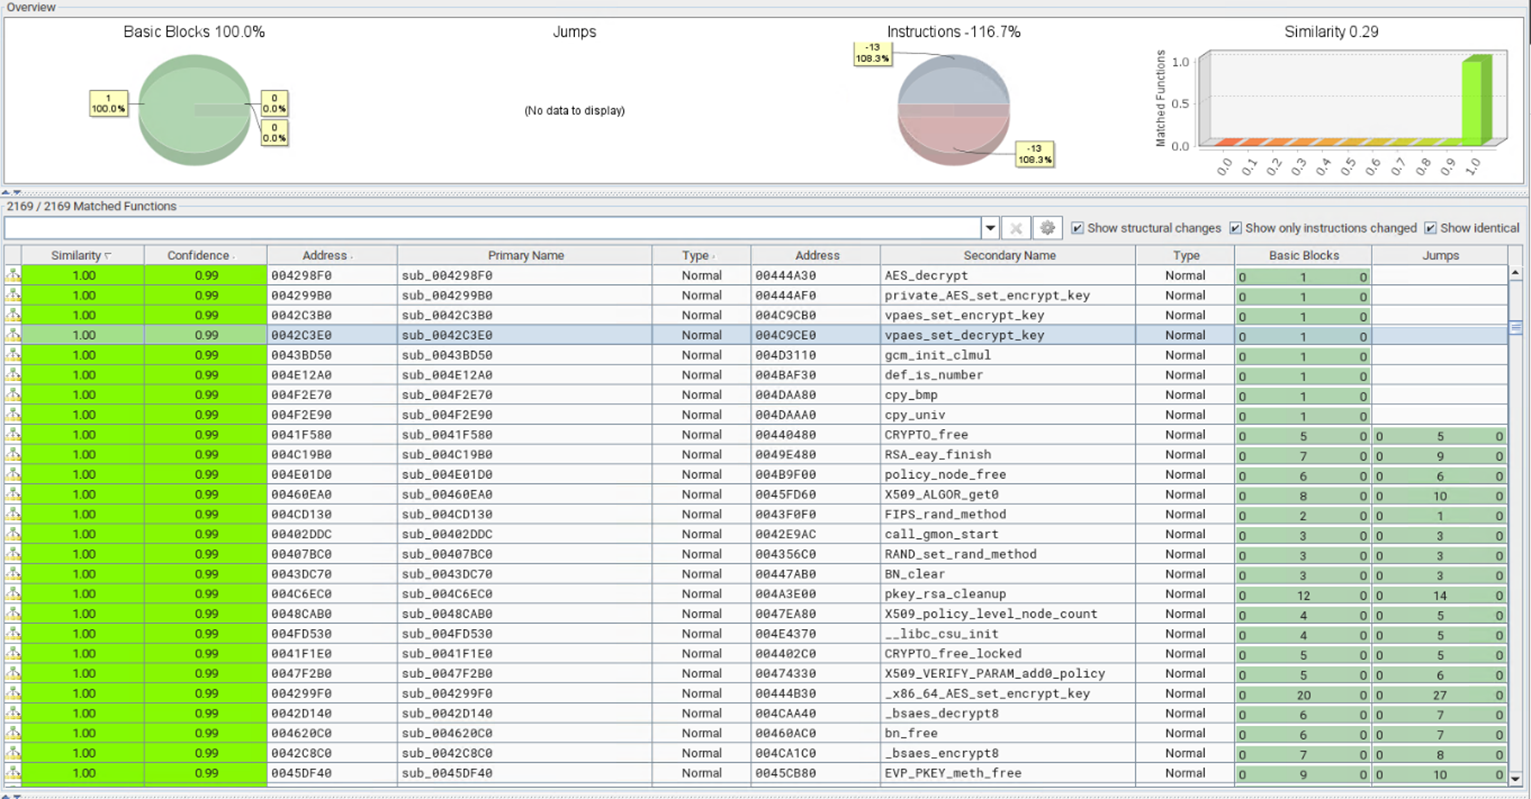
Ранее локер Monti на 99% состоял из слитого кода программы-вымогателя Conti. Однако новая версия совпадает с Conti лишь на 28%.


Эксперты Trend Micro выделили самые примечательные нововведения обновлённой Linux-версии локера:

  • Удаление параметров «--size», «--log», и «–vmlist» и добавление нового параметра «-type=soft» для завершения виртуальных машин ESXi. Такой подход помогает избежать детектирования.
  • Добавлен также параметр «--whitelist», который говорит локеру, какие виртуальные машины на хосте пропускать.
  • Модифицированы файлы «/etc/motd» и «index.html», чтобы отображать жертве записку с требованиями выкупа при входе в систему.
  • Теперь добавляется байтовая подпись «MONTI» вдобавок к дополнительными 256 байтами, связанными с ключом шифрования.
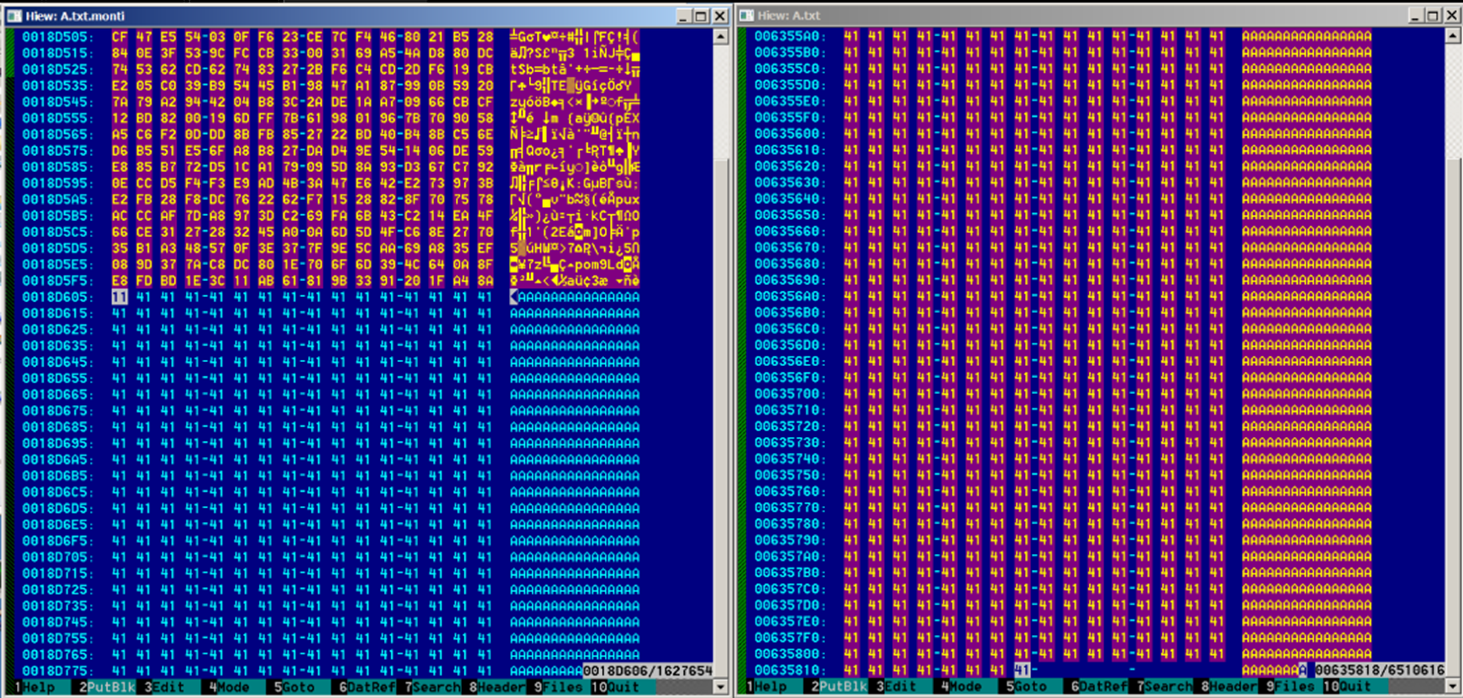
  • Проверяет размер файлов — больше или меньше 261 байта. Сначала шифрует маленькие файлы, после чего смотрит, есть ли в более тяжёлых строка «MONTI». Если нет, шифрует и их.
  • Новый вариант использует шифрование AES-256-CTR (ранее — Salsa20).
  • У файлов весом между 1,048 и 4,19 МБ будут зашифрованы только первые 100 000 байт.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru