



Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

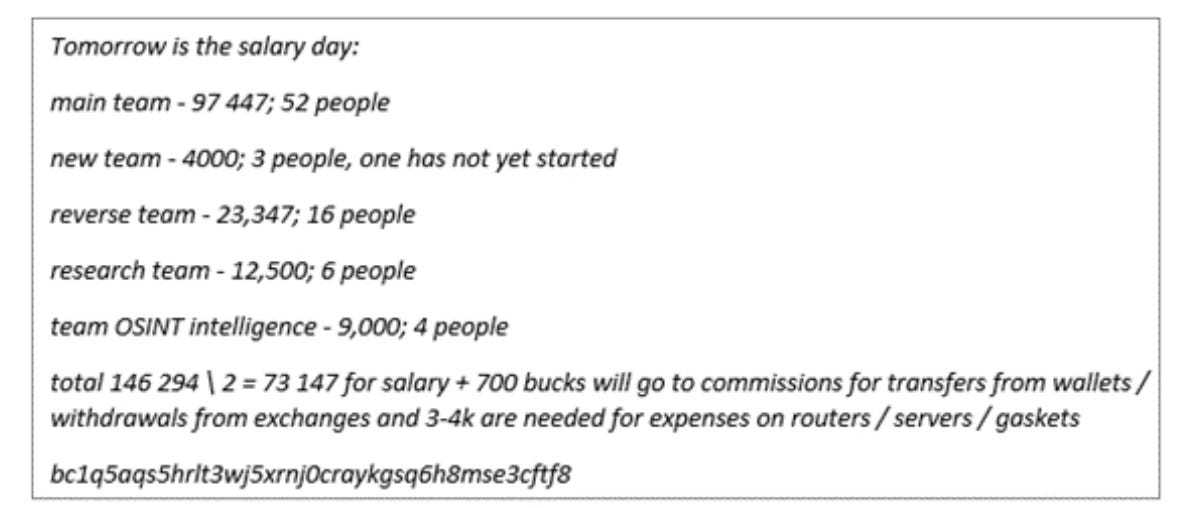
Команда Secureworks изучила деятельность банды кибервымогателей Conti, основываясь на слитых ранее внутренних данных и переписок членов группировки. Выяснились интересные подробности, касающиеся заработка рядовых участников Conti.

По словам исследователей, стандартный участник Conti зарабатывает в месяц 1800 долларов. Кто-то скажет, что это смехотворная сумма, учитывая успех и масштаб операций киберпреступной группировки.

США и их союзники считают, что корни Conti находятся в России. За время существования группы злоумышленникам удалось взломать сотни организаций по всему миру (эту цифру называют сами члены Conti).

Как правило, операторы шифровальщика проникают в системы жертв с помощью специальных брокеров, открывающих готовый доступ. Об одном из таких брокеров на прошлой неделе рассказывала корпорация Google.

Проникнув в сеть, злоумышленники первым делом крадут конфиденциальные данные, затем шифруют файлы, а на последнем этапе требуют выкуп у скомпрометированной организации. Если жертва отказывается платить, преступники сливают внутреннюю информацию в Сеть.

Средняя сумма выкупа, которую запрашивают операторы Conti, составляет 750 тысяч долларов. Обычно эта цифра зависит от ежегодного дохода атакованной компании.

Как отметили в Secureworks, анализ слитых логов киберпреступников показал, что заработную плату в Conti получал 81 человек, и в среднем эта сумма выходила в 1800 долларов на каждого такого сотрудника. В общей сложности команда Secureworks проанализировала 160 тыс. сообщений, которыми обменивались около 500 членов банды в период с января 2020 года по март 2022-го.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru