


PLUGGYAPE: кибератаки на украинских военных идут через Signal и WhatsApp

PLUGGYAPE: кибератаки на украинских военных идут через Signal и WhatsApp

PLUGGYAPE: кибератаки на украинских военных идут через Signal и WhatsApp

Украинская команда реагирования на киберинциденты CERT-UA раскрыла детали новых атак, направленных против сил обороны Украины. В период с октября по декабрь 2025 года злоумышленники распространяли бэкдор PLUGGYAPE, используя для этого популярные мессенджеры — Signal и WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

По оценке CERT-UA, есть основания полагать, что атаки связаны с якобы российской хакерской группировкой Void Blizzard (также известной как Laundry Bear или UAC-0190), которая активна как минимум с апреля 2024 года.

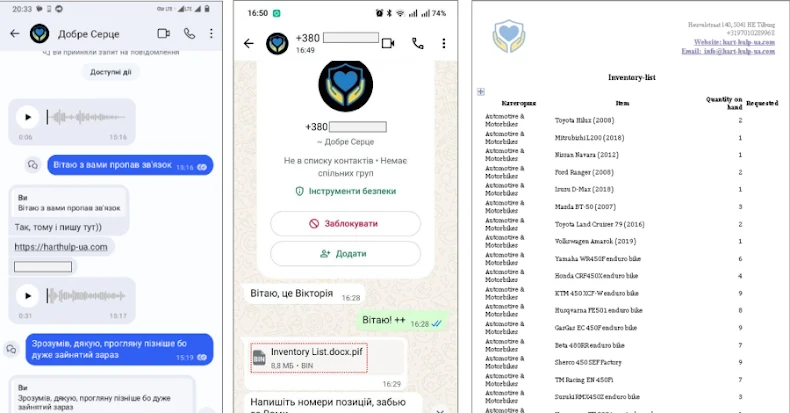
Атакующая цепочка строилась на социальной инженерии. Злоумышленники представлялись сотрудниками благотворительных организаций и вели переписку с потенциальными жертвами от имени «фондов помощи». В сообщениях предлагалось перейти по ссылке на поддельные сайты вроде harthulp-ua[.]com или solidarity-help[.]org и скачать архив.


Архивы были защищены паролем и содержали исполняемый файл, созданный с помощью PyInstaller. Именно он запускал вредоносную нагрузку — бэкдор PLUGGYAPE.

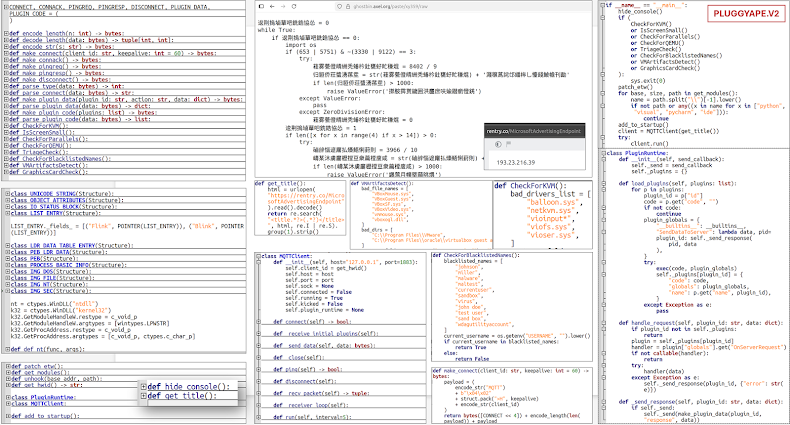
PLUGGYAPE написан на Python и после заражения устанавливает связь с управляющим сервером. Для этого используются протоколы WebSocket и MQTT — поддержка последнего была добавлена в декабре 2025 года.


Через этот канал операторы могут:

  • удалённо выполнять произвольный код;
  • управлять заражённой системой;
  • получать данные с компьютера жертвы.

Чтобы усложнить анализ и обнаружение, в новых версиях вредоноса появились механизмы обфускации и проверки окружения — например, защита от запуска в виртуальных машинах.

Любопытная деталь: адреса серверов управления не «зашиты» в коде. Вместо этого они хранятся в Base64-виде на публичных paste-сервисах вроде rentry[.]co и pastebin[.]com. Такой подход позволяет злоумышленникам быстро менять инфраструктуру и сохранять устойчивость атак даже после блокировок.

Начальный контакт с жертвами всё чаще ведётся с использованием реальных украинских номеров, украинского языка, а иногда — голосовой и видеосвязи. Нападавшие демонстрируют хорошее знание конкретных людей, организаций и их деятельности, что повышает доверие и эффективность атак.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru