



Более 100 тыс. паролей хакеров попали в Сеть из-за неосторожности

Более 100 тыс. паролей хакеров попали в Сеть из-за неосторожности

Более 100 тыс. паролей хакеров попали в Сеть из-за неосторожности

Исследователи выявили 120 тысяч систем, содержащих учётные данные участников различных форумов для киберпреступников. Интересно, что многие скомпрометированные аккаунты принадлежат именно злоумышленникам.

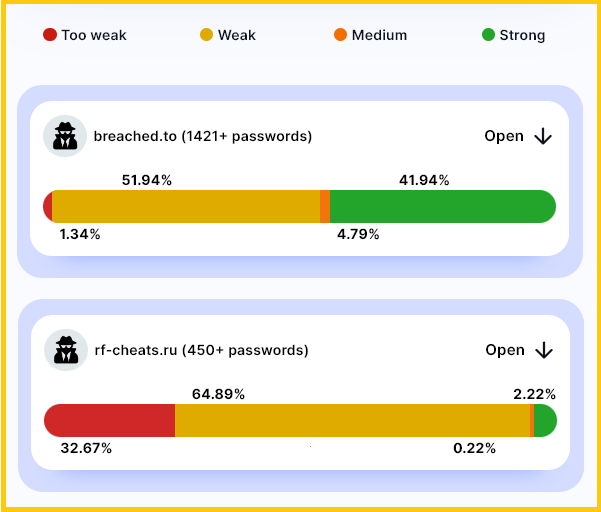
Забавную статистику специалистам удалось собрать по факту анализа слитых сведений: оказалось, что киберпреступники часто используют более устойчивые пароли, чем, например, государственные сайты.

Всего эксперты компании Hudson Rock изучили около ста форумов киберпреступной тематики. Вся штука в том, что некоторые «хакеры» случайно заразили свои устройства вредоносными программами, что и привело к сливу учётных данных.

Представленная Hudson Rock статистика говорит о том, что злоумышленникам принадлежали 100 тысяч скомпрометированных компьютеров. А число утёкших связок «логин-пароль» с хакерских форумов превысило 140 тыс.

Помимо анализа публично доступных БД, исследователи изучили логи вредоносных программ, заточенных под кражу информации. Как правило, такие зловреды воруют пароли из браузеров.

Как удалось выяснить, что взломанные устройства принадлежали киберпреступникам (прежде всего начинающим и малоквалифицированным)? Дело в том, что специалисты нашли на этих устройствах дополнительные сведения:

  • Набор других учётных данных (адреса электронной почты, юзернеймы и т. п.);
  • Данные автозаполнения (имена, адреса, телефонные номера);
  • Информацию о системе (имена компьютеров, IP-адреса).

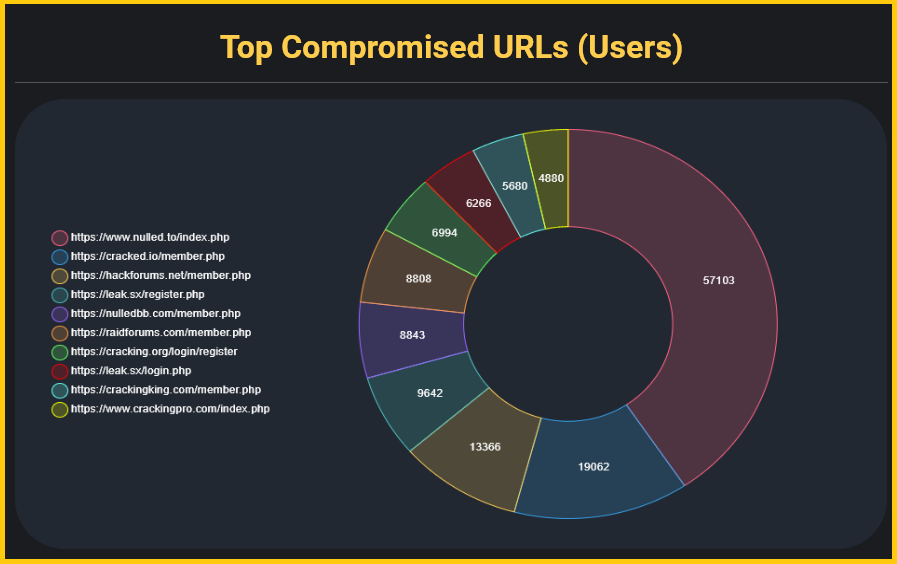
Более 57 тыс. аккаунтов было слито с комьюнити Nulled[.]to. Также в утечках засветились Raidforums, Hackforums и пр.


Самые сложные пароли были у участников сообщества BreachForums: более 40% комбинаций состояли как минимум из 10 символов. Однако киберпреступники часто использовали и слабы связки.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru