



База данных BreachForums с личными сообщениями продаётся в Сети

База данных BreachForums с личными сообщениями продаётся в Сети

База данных BreachForums с личными сообщениями продаётся в Сети

База данных печально известного хакерского форума BreachForums теперь продаётся в Сети и уже попала в руки команды Have I Been Pwned. В ней можно найти не только информацию о пользователях, но и личные переписки участников.

На днях сервис Have I Been Pwned сообщил, что все желающие могут проверить, утекла ли их информация вместе с БД BreachForums.

«В ноябре 2022 года популярный форум для киберпреступников BreachForums сам стал жертвой утечки. Чуть позже правоохранительные органы арестовали владельцев площадки», — говорится на сайте Have I Been Pwned.

«В слитой базе данных мы нашли 212 тысяч записей, включая имена пользователей, IP- и имейл-адреса, личные сообщения, которыми обменивались участники форума, а также пароли, хранившиеся в виде хешей argon2».

BreachForums был известен как площадка, где киберпреступники могли продать скомпрометированные данные. За время существования форума через него проходила внутренняя информация коммерческих и государственных организаций.

В марте этого года ФБР задержало Конора Фитцпатрика, известного в Сети под ником Pompompurin. Именно его называли владельцем и администратором сайта BreachForums.

В настоящее время базу данных форума продаёт пользователь с онлайн-псевдонимом «breached_db_person». Как заявил breached_db_person в беседе с BleepingComputer, он поделился БД с Have I Been Pwned, чтобы доказать её актуальность.

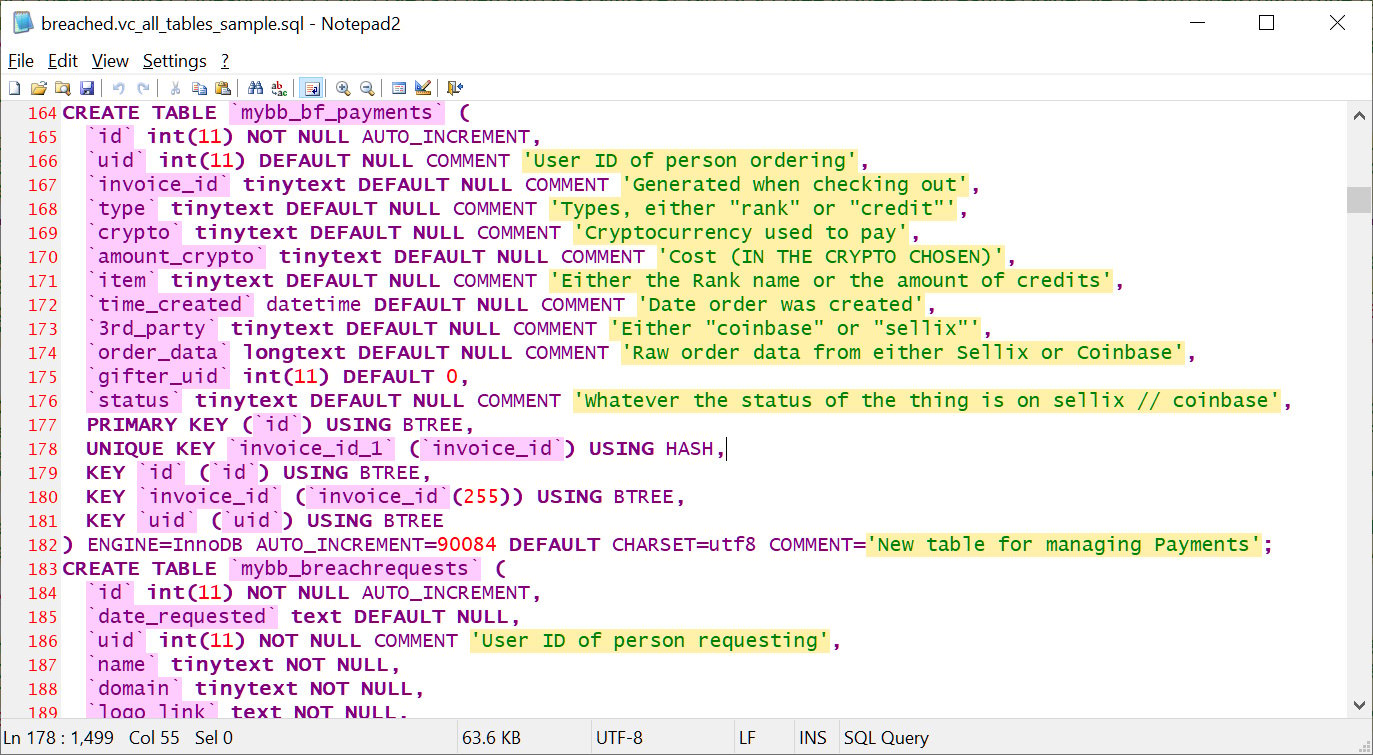
Это был файл размером 2 ГБ, содержащий все таблицы, включая личные сообщения, банковские транзакции и данные участников:


По словам breached_db_person, в личных переписках есть много компрометирующей информации, благодаря которой правоохранители могут заинтересоваться рядом участников сообщества. Кроме того, там же есть их IP-адреса, если полиция захочет провести расследование.

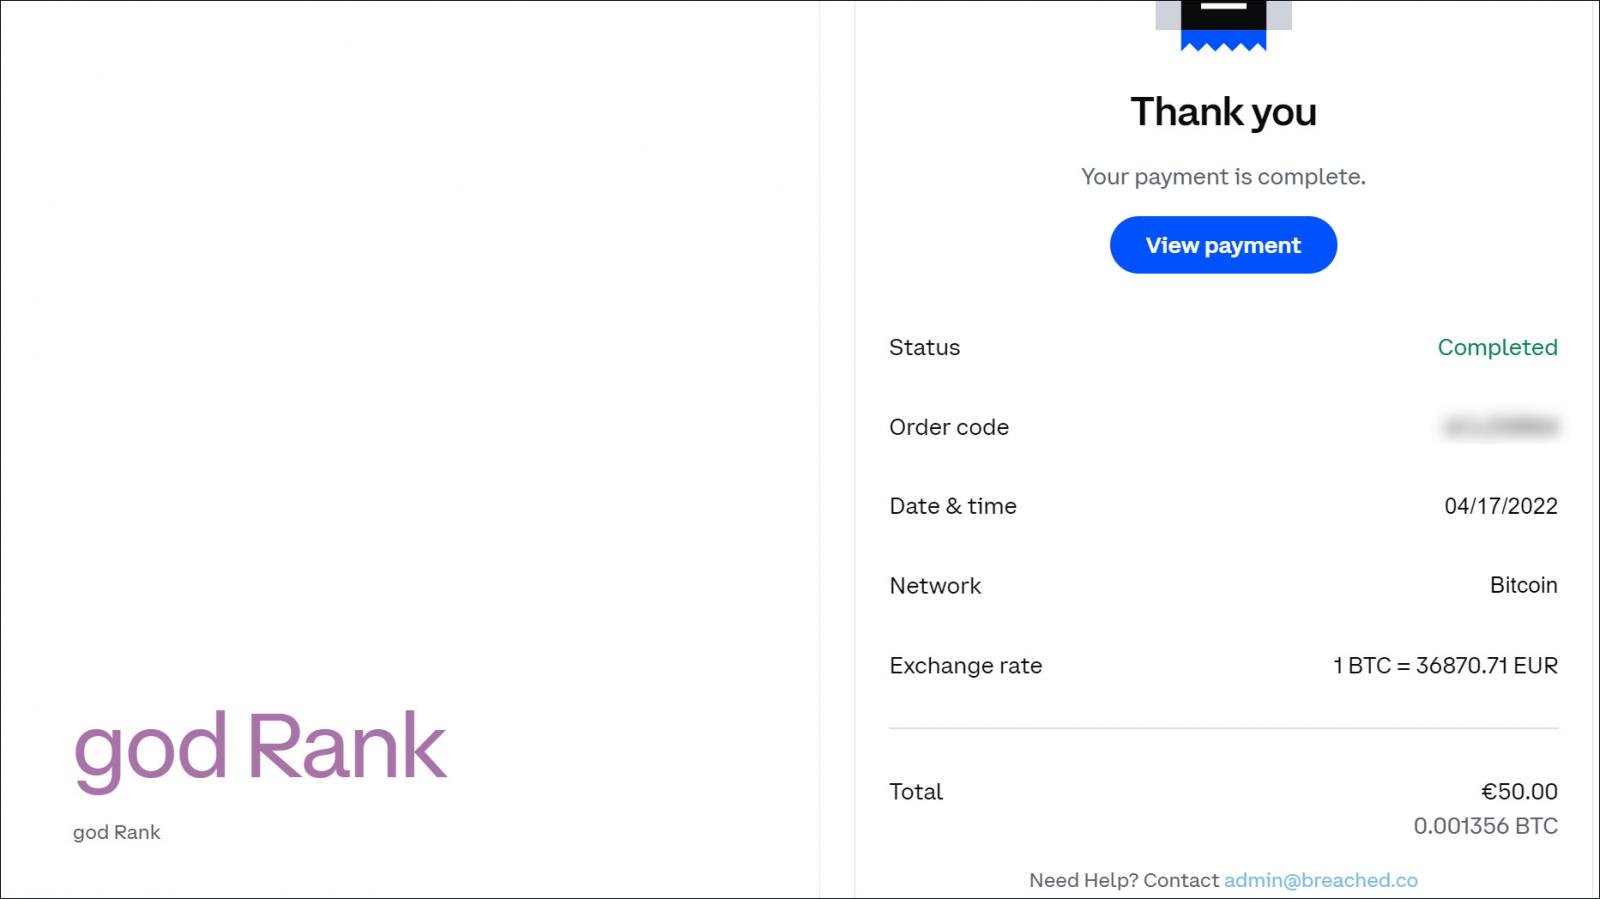
Что касается платежей, в БД также можно найти и такую таблицу. В частности, пользователи приобретали различные ранги на форуме через CoinBase Commerce или Sellix, поэтому база содержит адреса криптокошельков и идентификаторы платежей.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru