



Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Правоохранители положили хостер Lolek и арестовали пять стоящих за ним граждан. Как отметили в Минюсте США, операторы вымогателя Netwalker пользовались услугами Lolek, который помог им запустить десятки атак.

Lolek — классический хостер, которого зарубежные коллеги именуют bulletproof (пуленепробиваемый). Этот термин описывает компанию, предоставляющую хостинговые услуги, но при этом игнорирующую любые жалобы на киберпреступную деятельность.

Само собой, злоумышленники предпочитают пользоваться услугами именно таких хостеров: благодаря такому подходу появляется возможность запускать кибератаки и не бояться, что тебя выключат по первому репорту.

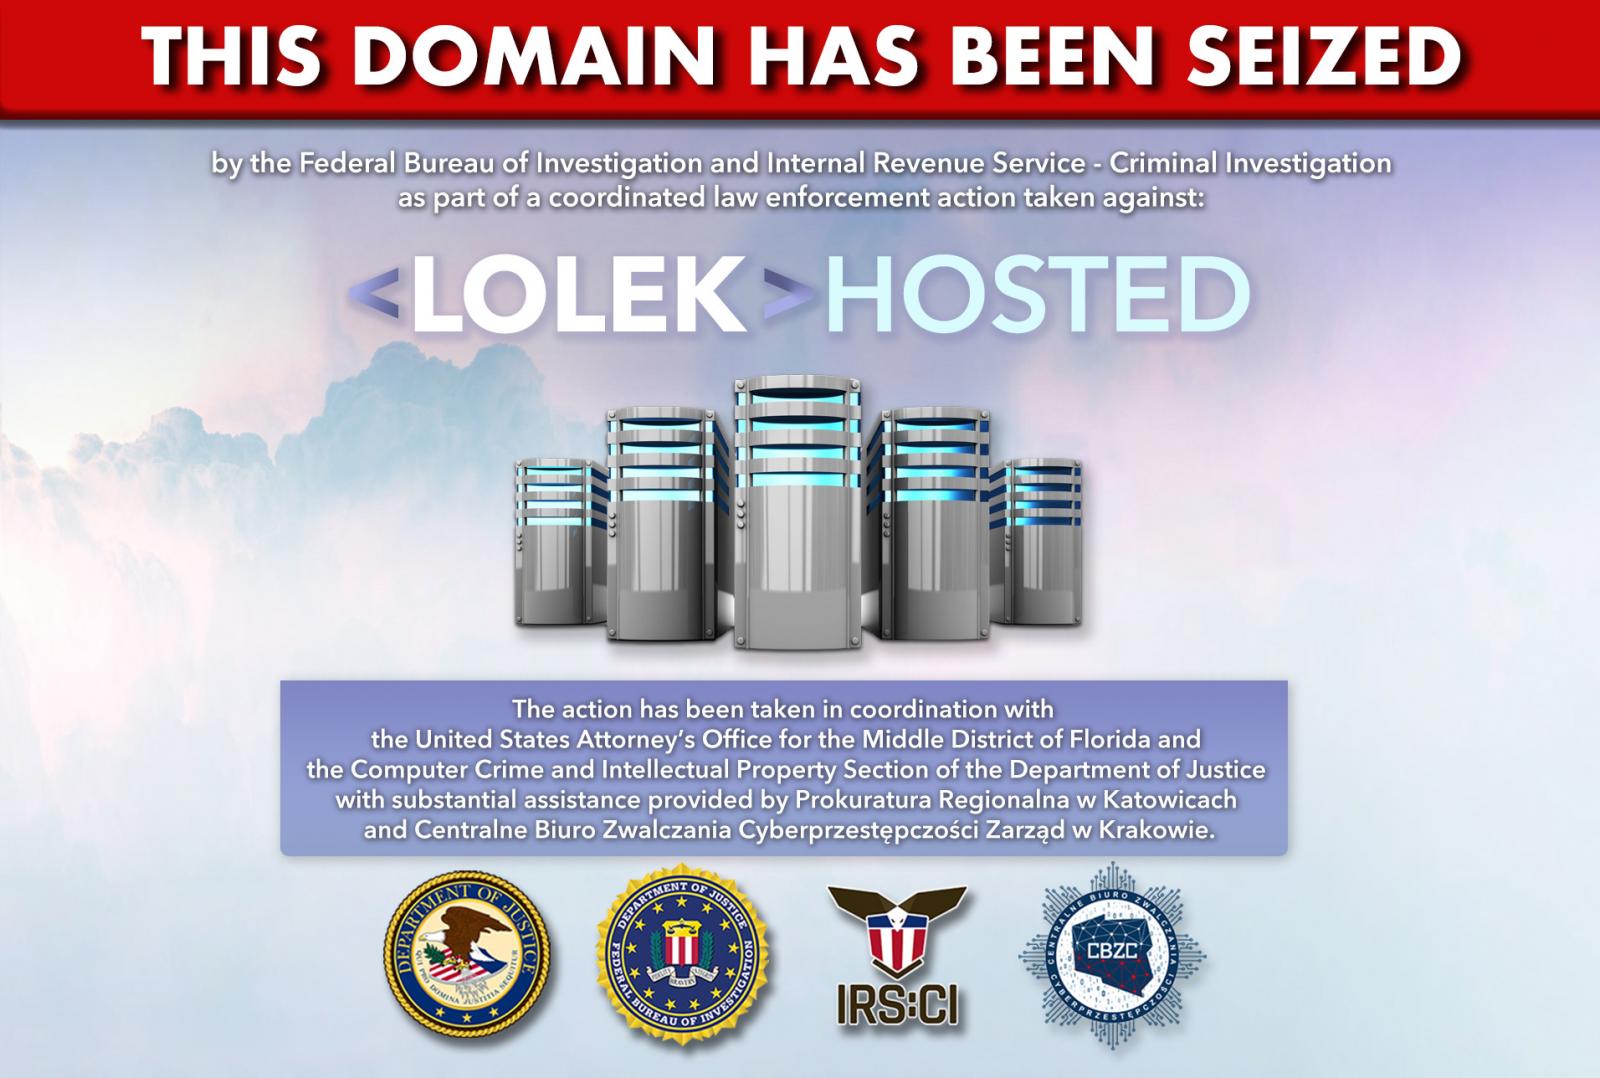
Как выяснили исследователи из BleepingComputer, правоохранительные органы вывели из строя сайт lolekhosted[.]net, который теперь демонстрирует сообщение о совместной операции польских и американских полицейских.

«Этот домен теперь под контролем ФБР и Федерального правоохранительного агентства США. Деятельность сервиса была прекращена в результате совместной операции против LOLEK HOSTED», — говорится на странице веб-ресурса.


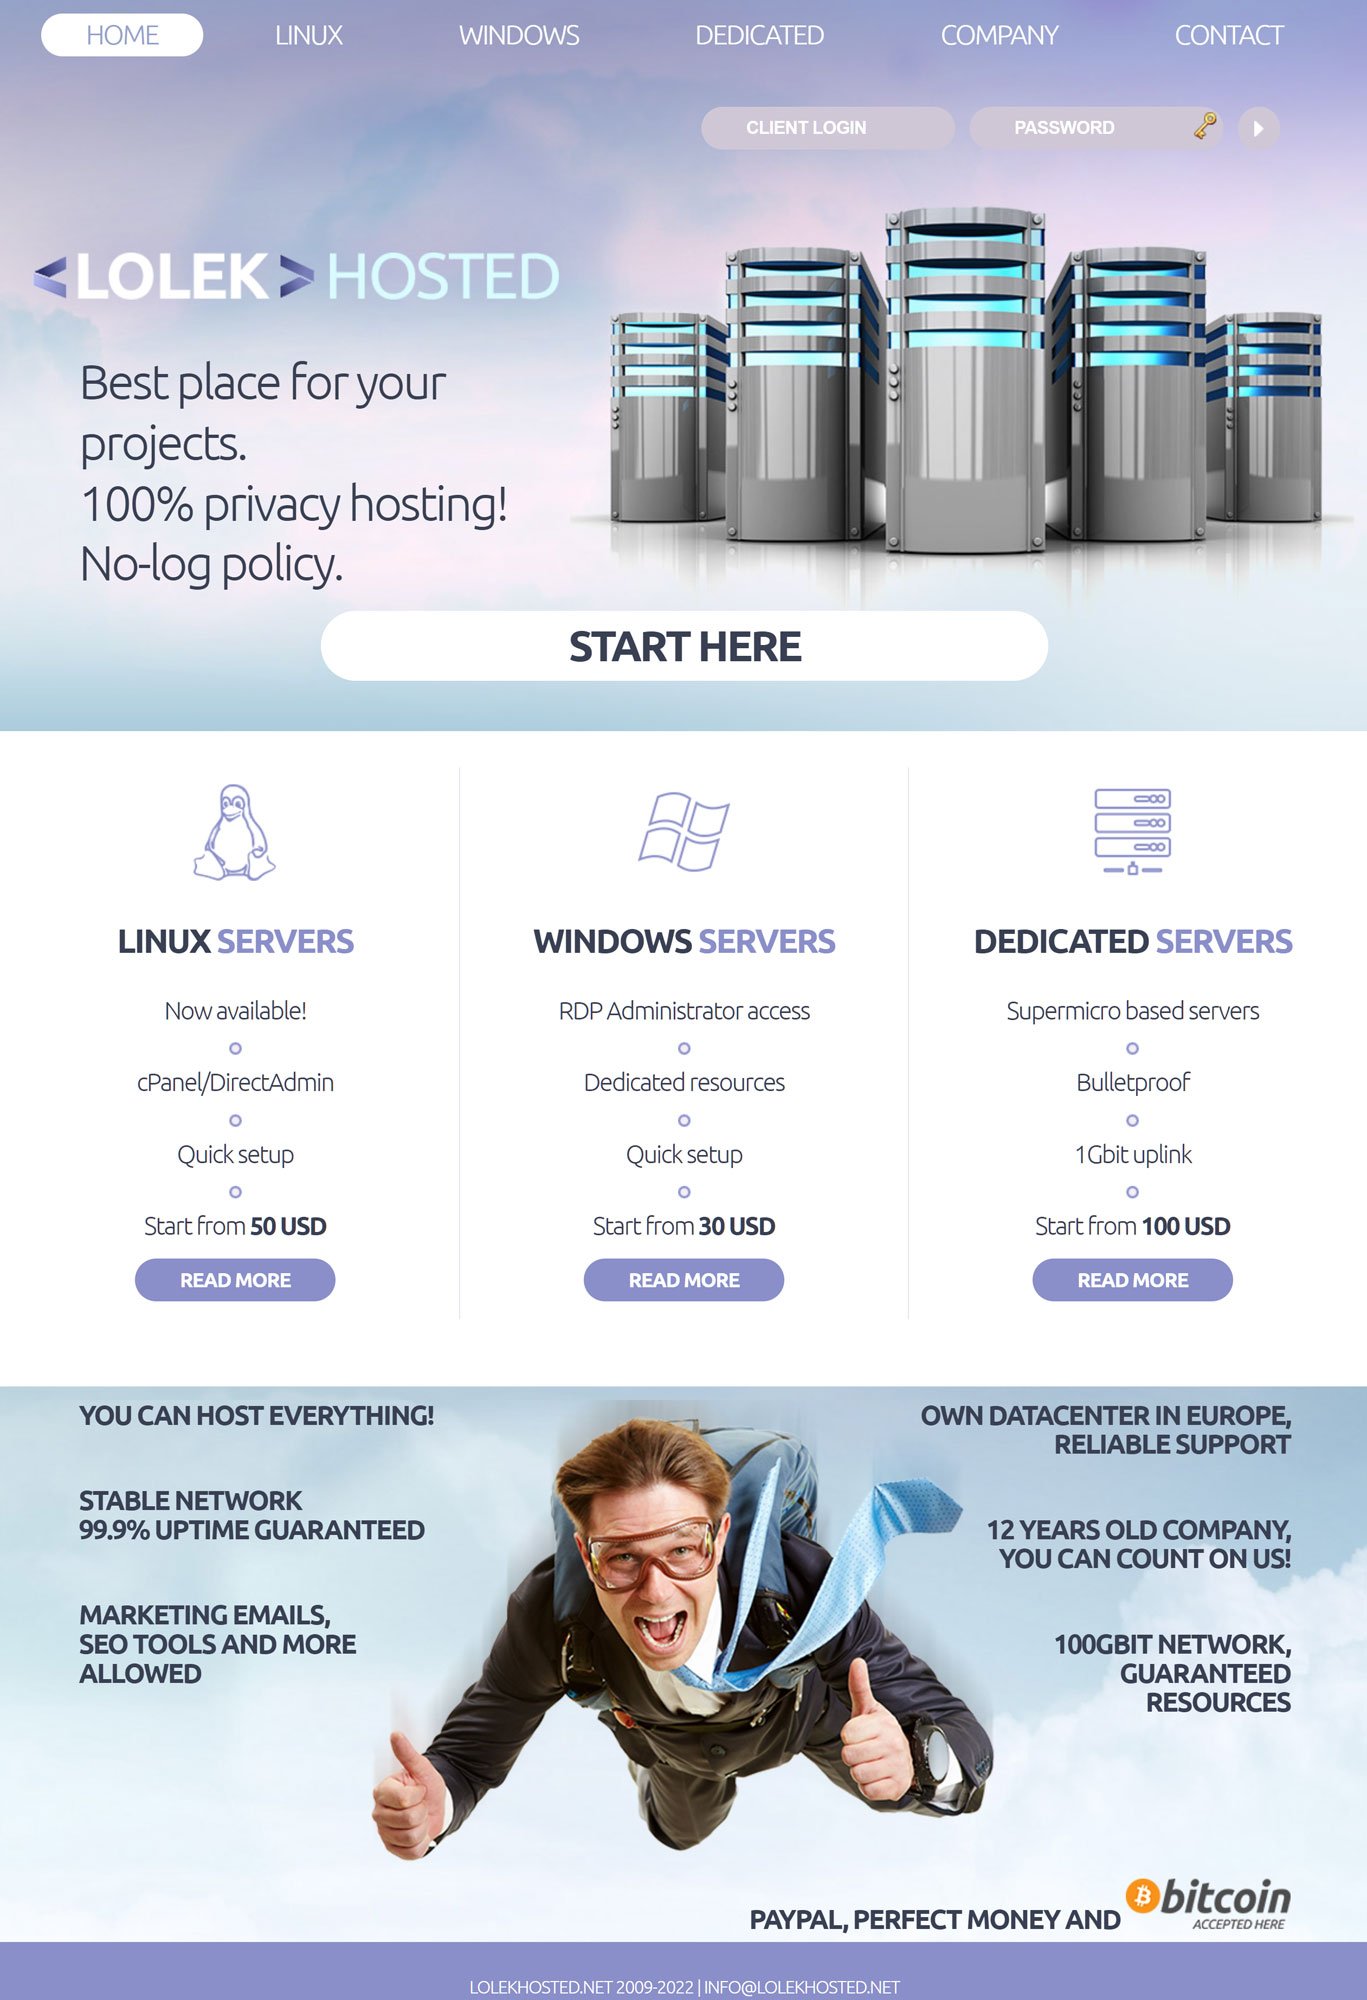
Ранее Lolek рекламировали как «на 100% конфиденциальный хостинг», основным правилом которого было отсутствие логирования. Другими словами, сервис не хранил никакой информации, которая могла бы выдать правоохранителям киберпреступников.


В Европоле отметили, что Lolek использовался злоумышленниками для запуска DDoS-атак, распространения вредоносных программ, в качестве хостинга командных серверов (C2), фейковых онлайн-магазинов и для спам-кампаний.

Министерство юстиции США также отметило связь хостера с NetWalker. Согласно заявлению Минюста, Lolek использовался для запуска около 50 атак программы-вымогателя. По этому делу был арестован некий Артур Грабовски, гражданин Польши.

Напомним, пару лет назад правоохранительные органы США и Болгарии провели совместную операцию с целью пресечь дальнейшее распространение программы-шифровальщика Netwalker. В результате теневой сайт Netwalker был заблокирован, а оператор — призван к ответу.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru