



Intel включила службу сбора телеметрии в драйвере для GPU по умолчанию

Intel включила службу сбора телеметрии в драйвере для GPU по умолчанию

Intel включила службу сбора телеметрии в драйвере для GPU по умолчанию

Не так давно Intel вышла на рынок графических процессоров, присоединившись к Nvidia и AMD. Теперь техногигант, как и его главные конкуренты, запустил службу для сбора телеметрии. В последней бета версии драйвера для Arc GPU эта служба включена по умолчанию.

Пользователи могут отказаться от сбора данных об использовании устройства, однако на деле всё происходит иначе: большинство юзеров просто нажимают «да» во время установки, не обращая внимания на пункты.

Интересно, что в примечаниях к выпуску Intel даже не упоминает о новой особенности, что выглядит, прямо скажем, подозрительно. Не менее интересно то, как корпорация называет «фичу» — Intel Computing Improvement Program.

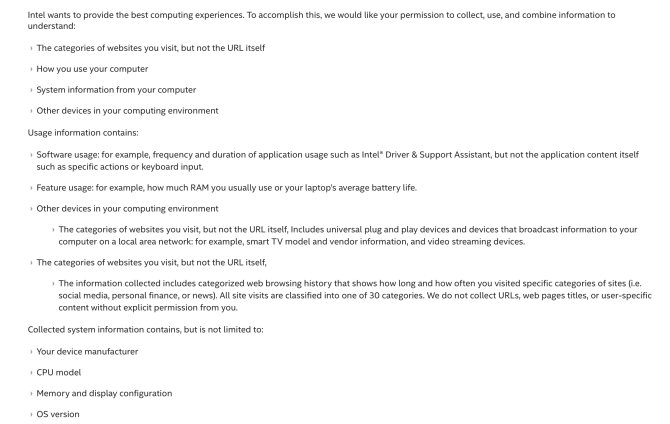
На изменения в работе графических драйверов обратили внимание в TechPowerUp. По словам исследователей, Intel создала отдельную веб-страницу, посвящённую Intel Computing Improvement Program, на которой перечисляется, какие именно данные будут собираться, а какие — игнорироваться.

«Эта программа использует информацию о производительности вашего компьютера, чтобы сделать наш продукт лучше», — гласит описание функции.


Звучит здорово, однако на деле техногигант приводит целый список собираемых данных, разделённых аж на 30 категорий. Например, Intel будет собирать информацию о том, как часто вы посещаете определённые сайты и как долго проводите на них время.

Кроме того, там есть пункт «как вы используете свой компьютер». Однако корпорация решила не расписывать детально, что именно будет собираться под этим понятием. Модель процессора, разрешение экрана, наличие памяти и время работы от аккумулятора (для ноутбуков) — всё это тоже собирается.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru