



Intel включила службу сбора телеметрии в драйвере для GPU по умолчанию

Intel включила службу сбора телеметрии в драйвере для GPU по умолчанию

Intel включила службу сбора телеметрии в драйвере для GPU по умолчанию

Не так давно Intel вышла на рынок графических процессоров, присоединившись к Nvidia и AMD. Теперь техногигант, как и его главные конкуренты, запустил службу для сбора телеметрии. В последней бета версии драйвера для Arc GPU эта служба включена по умолчанию.

Пользователи могут отказаться от сбора данных об использовании устройства, однако на деле всё происходит иначе: большинство юзеров просто нажимают «да» во время установки, не обращая внимания на пункты.

Интересно, что в примечаниях к выпуску Intel даже не упоминает о новой особенности, что выглядит, прямо скажем, подозрительно. Не менее интересно то, как корпорация называет «фичу» — Intel Computing Improvement Program.

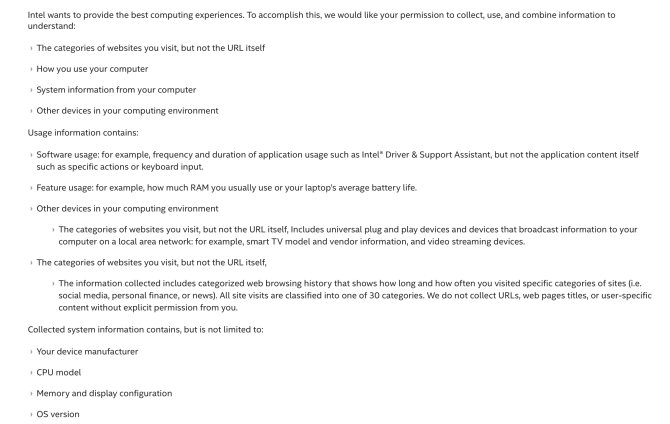
На изменения в работе графических драйверов обратили внимание в TechPowerUp. По словам исследователей, Intel создала отдельную веб-страницу, посвящённую Intel Computing Improvement Program, на которой перечисляется, какие именно данные будут собираться, а какие — игнорироваться.

«Эта программа использует информацию о производительности вашего компьютера, чтобы сделать наш продукт лучше», — гласит описание функции.


Звучит здорово, однако на деле техногигант приводит целый список собираемых данных, разделённых аж на 30 категорий. Например, Intel будет собирать информацию о том, как часто вы посещаете определённые сайты и как долго проводите на них время.

Кроме того, там есть пункт «как вы используете свой компьютер». Однако корпорация решила не расписывать детально, что именно будет собираться под этим понятием. Модель процессора, разрешение экрана, наличие памяти и время работы от аккумулятора (для ноутбуков) — всё это тоже собирается.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru