



Вымогатель Clop теперь использует торренты для слива данных

Вымогатель Clop теперь использует торренты для слива данных

Вымогатель Clop теперь использует торренты для слива данных

Операторы программы-вымогателя Clop снова немного поменяли подход и теперь используют торренты для слива данных жертв. Специалисты считают, что новая тактика помогает киберпреступникам защищаться от действий правоохранителей, которые ликвидируют домены с опубликованными утечками.

Изначально Clop использовал для слива украденной информации Tor. В конце мая злоумышленники запустили атаки с эксплуатацией уязвимости нулевого дня в платформе MOVEit Transfer.

Проблема Tor заключалась в медленной скорости скачивания, это ощутимо ограничивало атакующих. Чтобы решить вопрос, кибервымогатели создали сайты в открытой Сети, однако и здесь были свои минусы.

Например, такие домены легко находятся правоохранительными органами. Соответственно, им ничего не мешает оперативно ликвидировать ресурсы вместе со всеми данными.

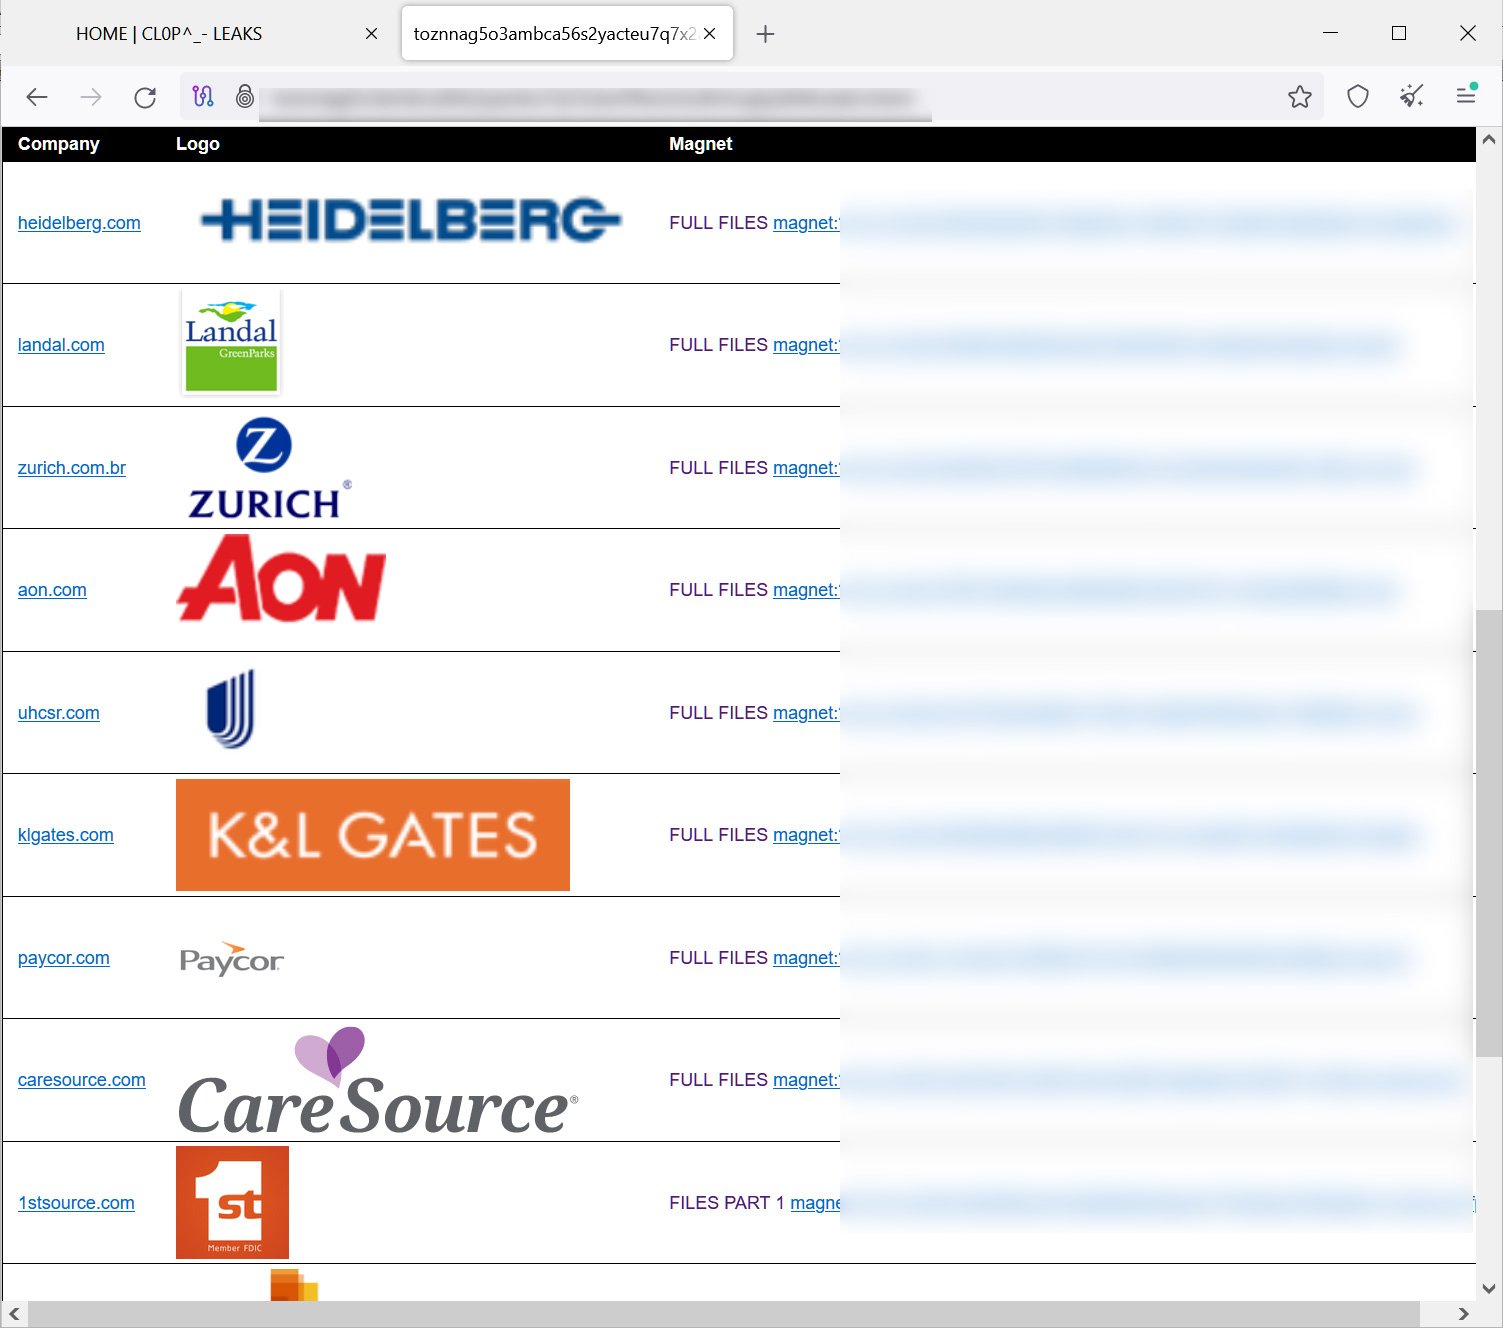
И тут находчивые киберпреступники нашли новое решение: Clop начал использовать торренты для распространения скомпрометированных данных. Первым на изменения в тактике атакующих обратил внимание Доминик Альвиери.

В частности, исследователь отметил, что торренты были созданы пока для 12 жертв, включая Aon, K & L Gates, Putnam, Delaware Life, Zurich Brazil и Heidelberg. Операторы шифровальщика также подняли Tor-сайт, на котором можно найти инструкции по использованию торрент-клиента.


Поскольку принцип торрентов построен на P2P, скорость передачи данных гораздо выше, чем у Tor. Например, в BleepingComputer провели тесты, показавшие 5,4 мегабит в секунду (Mbps).

Что самое важное для киберпреступников: децентрализованный метод помогает уйти от правоохранителей. Даже если первое раздающее лицо удастся вывести в офлайн, злоумышленники могут использовать новое устройство.

Напомним, в марте Clop засветился в связи с громким киберинцидентом. Hitachi Energy подтвердила утечку данных после атаки вымогателя.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru