



Вымогатель Clop теперь использует торренты для слива данных

Вымогатель Clop теперь использует торренты для слива данных

Вымогатель Clop теперь использует торренты для слива данных

Операторы программы-вымогателя Clop снова немного поменяли подход и теперь используют торренты для слива данных жертв. Специалисты считают, что новая тактика помогает киберпреступникам защищаться от действий правоохранителей, которые ликвидируют домены с опубликованными утечками.

Изначально Clop использовал для слива украденной информации Tor. В конце мая злоумышленники запустили атаки с эксплуатацией уязвимости нулевого дня в платформе MOVEit Transfer.

Проблема Tor заключалась в медленной скорости скачивания, это ощутимо ограничивало атакующих. Чтобы решить вопрос, кибервымогатели создали сайты в открытой Сети, однако и здесь были свои минусы.

Например, такие домены легко находятся правоохранительными органами. Соответственно, им ничего не мешает оперативно ликвидировать ресурсы вместе со всеми данными.

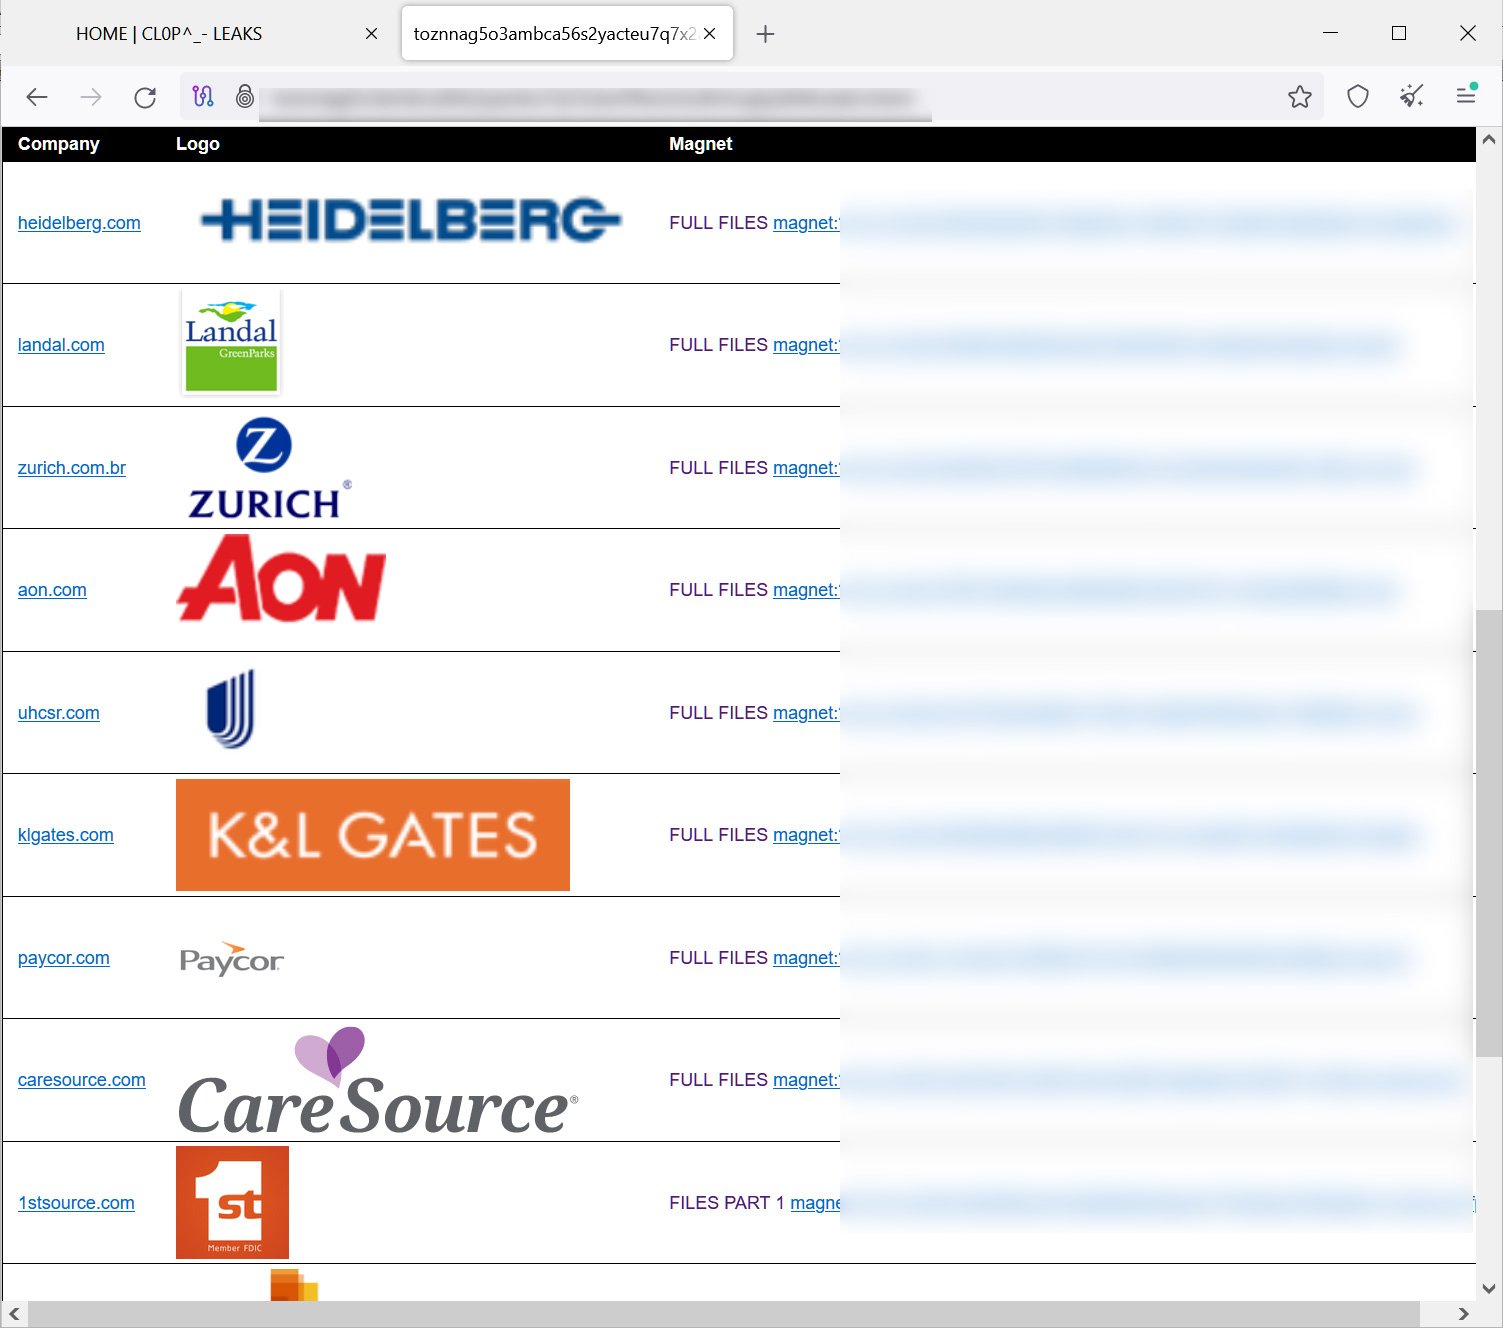
И тут находчивые киберпреступники нашли новое решение: Clop начал использовать торренты для распространения скомпрометированных данных. Первым на изменения в тактике атакующих обратил внимание Доминик Альвиери.

В частности, исследователь отметил, что торренты были созданы пока для 12 жертв, включая Aon, K & L Gates, Putnam, Delaware Life, Zurich Brazil и Heidelberg. Операторы шифровальщика также подняли Tor-сайт, на котором можно найти инструкции по использованию торрент-клиента.


Поскольку принцип торрентов построен на P2P, скорость передачи данных гораздо выше, чем у Tor. Например, в BleepingComputer провели тесты, показавшие 5,4 мегабит в секунду (Mbps).

Что самое важное для киберпреступников: децентрализованный метод помогает уйти от правоохранителей. Даже если первое раздающее лицо удастся вывести в офлайн, злоумышленники могут использовать новое устройство.

Напомним, в марте Clop засветился в связи с громким киберинцидентом. Hitachi Energy подтвердила утечку данных после атаки вымогателя.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru