



Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

В прошлом месяце стало известно о взломе службы облачных каталогов JumpCloud, в результате которого пострадал ряд корпоративных пользователей. Разбор одного из таких инцидентов, проведенный Mandiant, позволил выявить автора атаки на цепочку поставок.

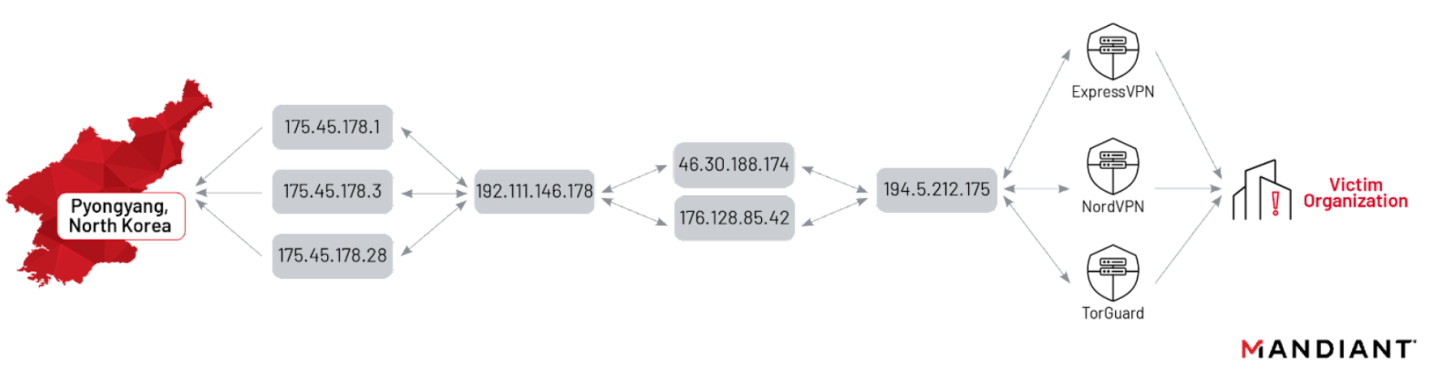
Эксперты, оказавшие помощь своему клиенту, уверены, что это северокорейская группировка, которую они отслеживают под идентификатором UNC4899. В данном случае она совершила ошибку — не использовала VPN при подключении к целевой сети, и пхеньянские IP-адреса засветились на радарах приглашенных специалистов.

Участники UNC4899 часто атакуют криптобиржи и крадут пароли из связки ключей на macOS-машинах руководства компаний и безопасников. Для входа в чужие сети кибергруппа обычно использует VPN, однако иногда такой коммерческий сервис отказывает, или взломщики забывают использовать маскировку; так случилось и на этот раз.


Благодаря этому opsec-промаху исследователям также удалось выявить и другую инфраструктуру, задействованную в ходе вторжения. Ранее эти серверы уже использовались в хакерских атаках, приписываемых Северной Корее.

На прошлой неделе JumpCloud обновила свою блог-запись, отметив, что в результате взлома ее систем пострадали лишь несколько компаний-клиентов (их у провайдера более 200 тыс.) и менее десятка устройств. Вектор атаки (возможность инъекции команд) нейтрализован, оповещения разосланы, всем админам сброшены API-ключи.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru