



Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

Северокорейские взломщики JumpCloud случайно раскрыли свои IP-адреса

В прошлом месяце стало известно о взломе службы облачных каталогов JumpCloud, в результате которого пострадал ряд корпоративных пользователей. Разбор одного из таких инцидентов, проведенный Mandiant, позволил выявить автора атаки на цепочку поставок.

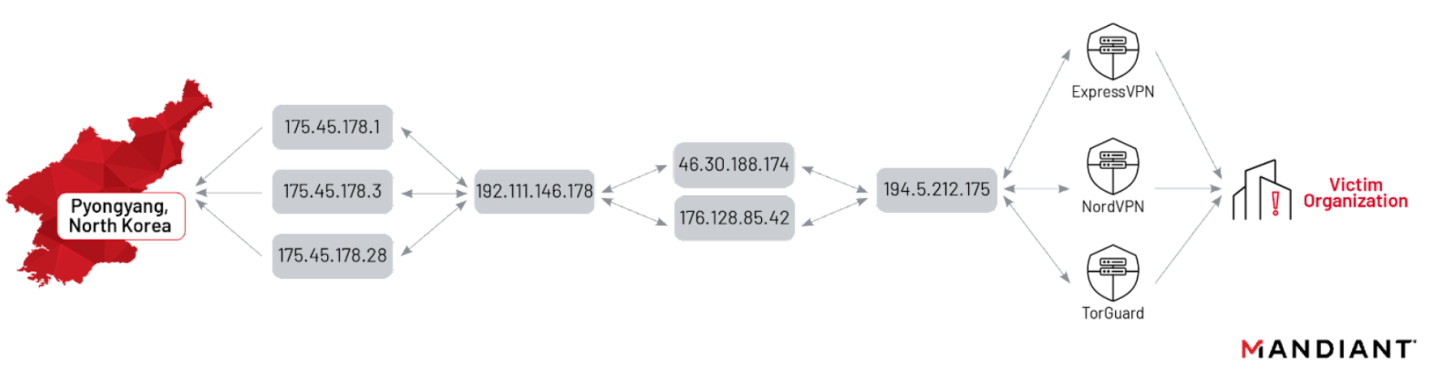
Эксперты, оказавшие помощь своему клиенту, уверены, что это северокорейская группировка, которую они отслеживают под идентификатором UNC4899. В данном случае она совершила ошибку — не использовала VPN при подключении к целевой сети, и пхеньянские IP-адреса засветились на радарах приглашенных специалистов.

Участники UNC4899 часто атакуют криптобиржи и крадут пароли из связки ключей на macOS-машинах руководства компаний и безопасников. Для входа в чужие сети кибергруппа обычно использует VPN, однако иногда такой коммерческий сервис отказывает, или взломщики забывают использовать маскировку; так случилось и на этот раз.


Благодаря этому opsec-промаху исследователям также удалось выявить и другую инфраструктуру, задействованную в ходе вторжения. Ранее эти серверы уже использовались в хакерских атаках, приписываемых Северной Корее.

На прошлой неделе JumpCloud обновила свою блог-запись, отметив, что в результате взлома ее систем пострадали лишь несколько компаний-клиентов (их у провайдера более 200 тыс.) и менее десятка устройств. Вектор атаки (возможность инъекции команд) нейтрализован, оповещения разосланы, всем админам сброшены API-ключи.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru