



Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

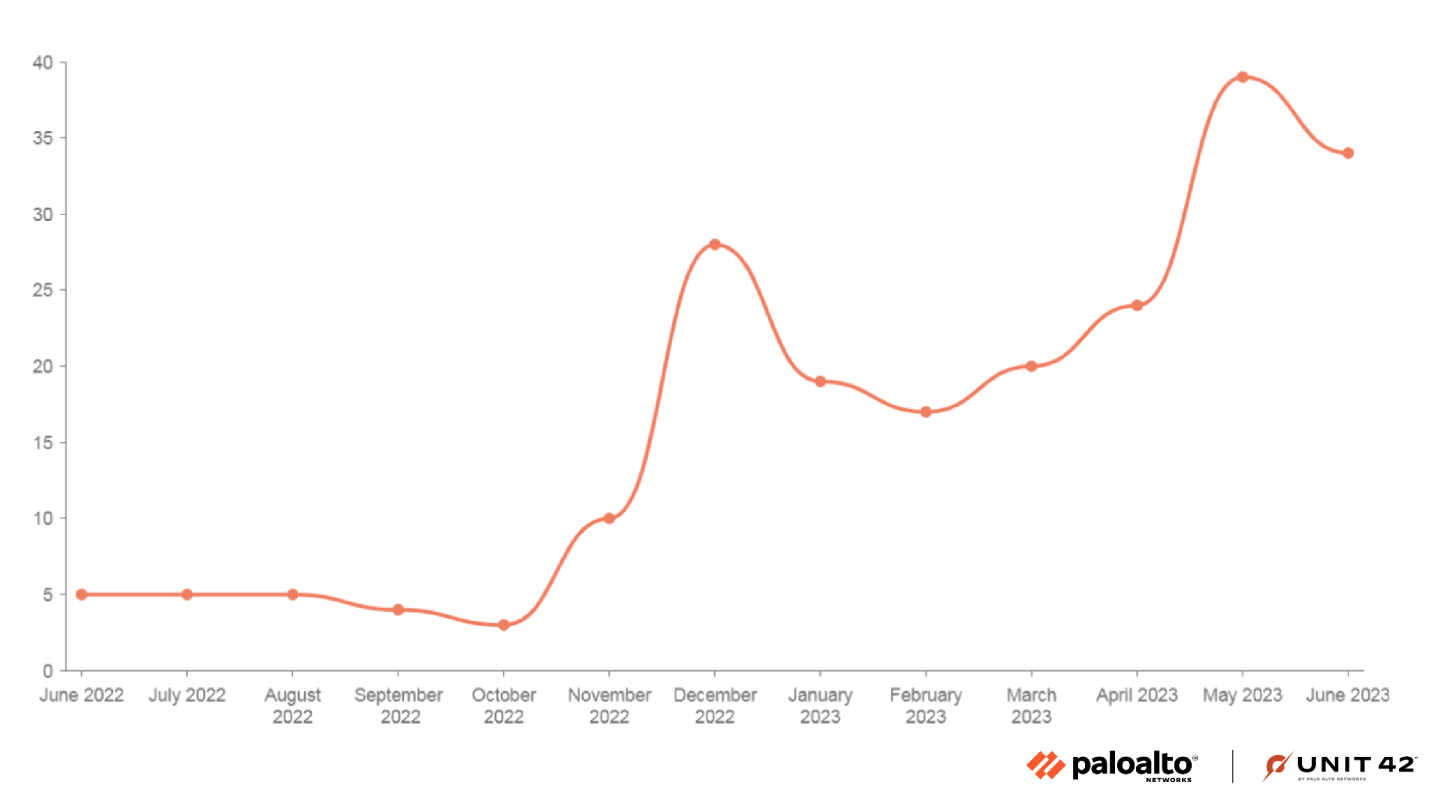
Эксперты Palo Alto Networks фиксируют резкий рост активности Mallox: за полгода число атак шифровальщика возросло на 174%. Для проникновения в сети злоумышленники брутфорсят серверы MS-SQL, подбирая пароль по списку известных или ходовых вариантов.

Криминальная группировка, стоящая за Mallox, объявилась в интернете в середине 2021 года. Как и многие коллеги по цеху, вымогатели используют двойную схему шантажа: до шифрования воруют данные и угрожают опубликовать их, если жертва откажется платить. Сайт утечек, специально созданный для такой расправы, расположен в сети Tor.

В арсенале кибергруппы имеются и другие варианты шифровальщика: TargetCompany, Tohnichi, Fargo, Xollam. Полтора года сообщники сами проводили атаки, отдавая предпочтение таким сферам, как промышленное производство, торговля и профессиональные услуги.

В этом году они решили расширяться и объявили набор аффилиатов для RaaS-сервиса (Ransomware-as-a-Service, шифровальщик как услуга) на основе Mallox. Судя по динамике попыток атаки, рекрутинг оказался успешным.


Вход в сети через словарную атаку на MS-SQL — характерная особенность данной кибергруппы; у нее даже появились подражатели — например, операторы новичка Trigona. Исключение составляет Xollam: его распространяют через спам-рассылки в виде файлов OneNote.

Получив доступ к серверу, взломщики из консоли подают команду PowerShell на загрузку пейлоада с удаленного хоста. Вредонос вначале пытается прибить все мешающие ему процессы, удалить теневые копии Windows, очистить журналы событий, нейтрализовать антивирусы, обойти утилиту Raccine (предназначена для противодействия ransomware-атакам).

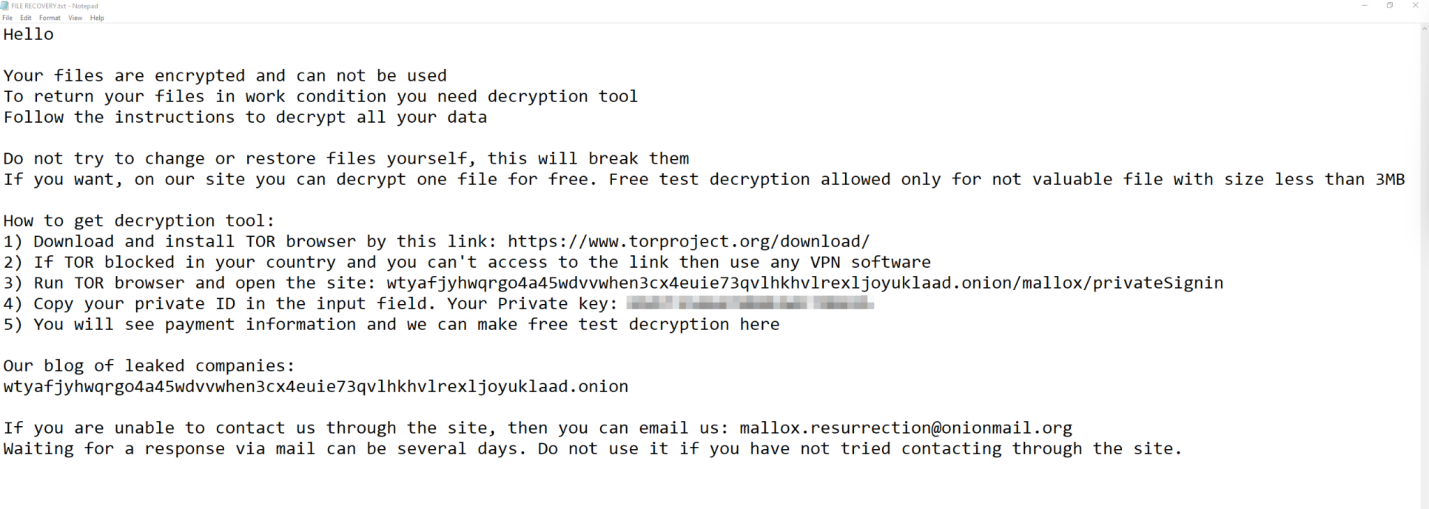
Подготовив почву, Mallox приступает к шифрованию, пуская в ход алгоритм ChaCha20. К имени зашифрованных файлов добавляется расширение .malox, в папки с такими объектами сбрасывается записка с требованием выкупа. По окончании процесса зловред удаляет себя.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru