



За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

В период с января по июнь защитные решения «Лаборатории Касперского» заблокировали более 1,3 млн попыток перехода россиян по ссылкам в фишинговых письмах, использующих тему криптовалюты.

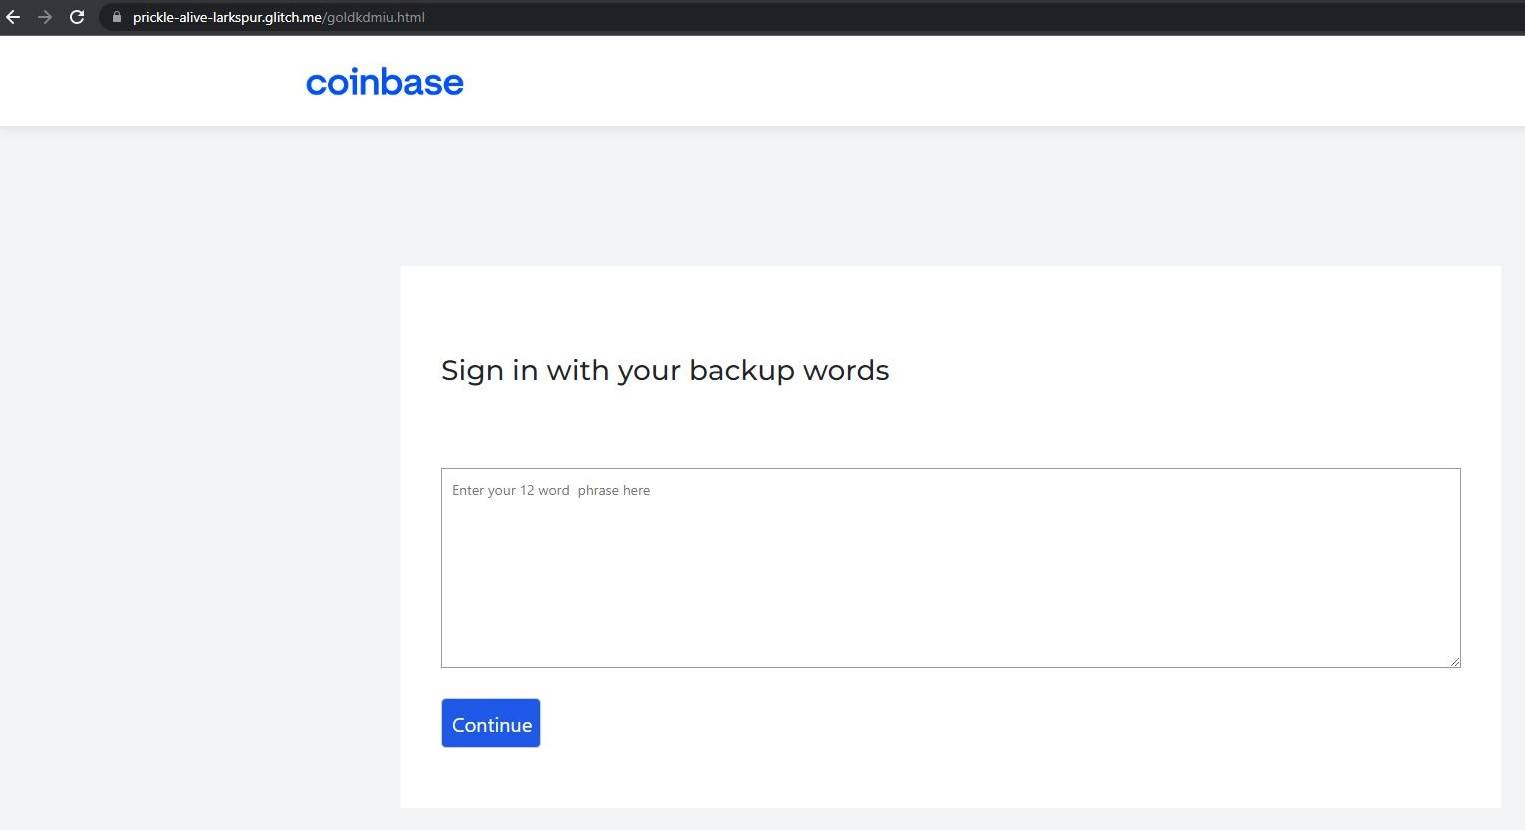
Такие сообщения массово рассылаются от имени известных криптовалютных бирж. Мошенники обычно просят подтвердить транзакцию или безопасность кошелька. При переходе по встроенной ссылке получателя перенаправляют на поддельную страницу с полем для ввода сид-фразы (по ней можно восстановить доступ к аккаунту в случае потери пароля).


Подобные атаки ориентированы на владельцев горячих кошельков — хранилищ крипты, всегда доступных через интернет. Такой способ хранения цифровой валюты очень популярен, но пользователи редко доверяют ему большие суммы.

Холодные кошельки (специализированное устройство или приложение, не имеющее постоянного подключения к Сети) считаются более надежными, но и они не застрахованы от кибератак. Так, минувшей весной эксперты зафиксировали фишинговую рассылку, использующую имя Ripple и нацеленную на кражу крипты из аппаратных кошельков.

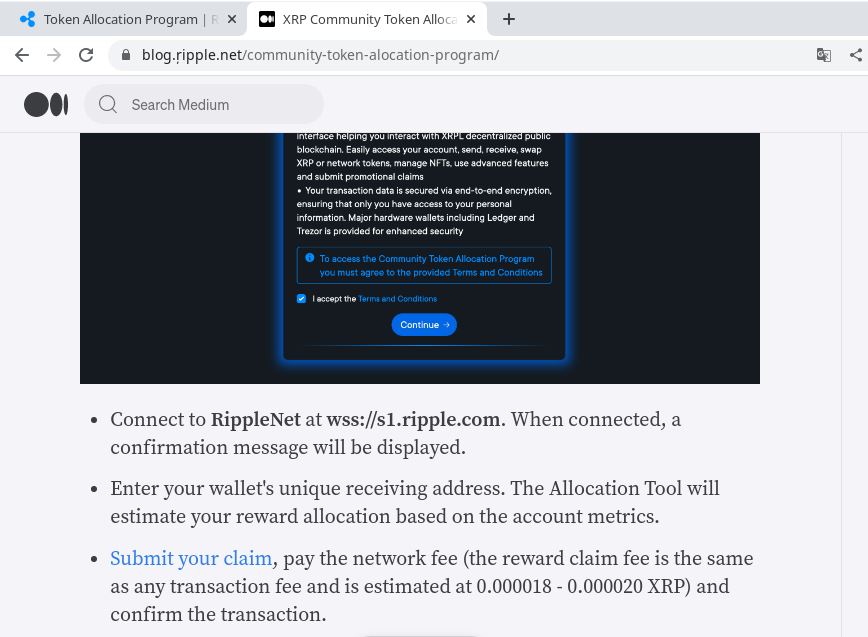
Фальшивка предлагала получателю поучаствовать в раздаче токенов XRP. При переходе по ссылке открывалась страница блога с постом, объясняющим правила проведения «акции». Специально зарегистрированное доменное имя отличалось от оригинала одной буквой: обычную латинскую r злоумышленники заменили Unicode-символом с седилью. Подлог выдавала также TLD-зона — .net вместо .com, где расположен сайт Ripple.


При переходе по встроенной ссылке потенциальной жертве поэтапно предлагают подключиться к веб-сокету, ввести адрес XRP-аккаунта и выбрать способ авторизации (первыми в списке значатся аппаратные кошельки Ledger и Trezor, с припиской recommended). Если последовать всем инструкциям и рекомендациям, атака даст искомый результат.

«Мы наблюдаем рост популярности криптовалют и призываем владельцев криптокошельков сохранять бдительность и применять надёжные меры безопасности для защиты своих цифровых активов, — комментирует эксперт Kaspersky по кибербезу Роман Деденок. — Очень важно убедиться, что ссылка не фишинговая, прежде чем переходить по ней или вводить конфиденциальную информацию».

Защитить криптоактивы от подобных посягательств помогут советы от Kaspersky:

  • покупать аппаратный кошелёк напрямую у официального производителя;
  • перед покупкой проверять, нет ли следов взлома — царапин, следов клея, плохо стыкующихся деталей;
  • отслеживать на сайте производителя обновления прошивки;
  • использовать надежное решение для защиты всех устройств, с помощью которых кошелёк подключается к интернету;
  • установить на аппаратном кошельке сложный, уникальный пароль; для управления паролями использовать спецрешение, к примеру, Kaspersky Password Manager.
Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru