



За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

За полгода в России проведено 1,3 млн фишинговых атак с целью кражи крипты

В период с января по июнь защитные решения «Лаборатории Касперского» заблокировали более 1,3 млн попыток перехода россиян по ссылкам в фишинговых письмах, использующих тему криптовалюты.

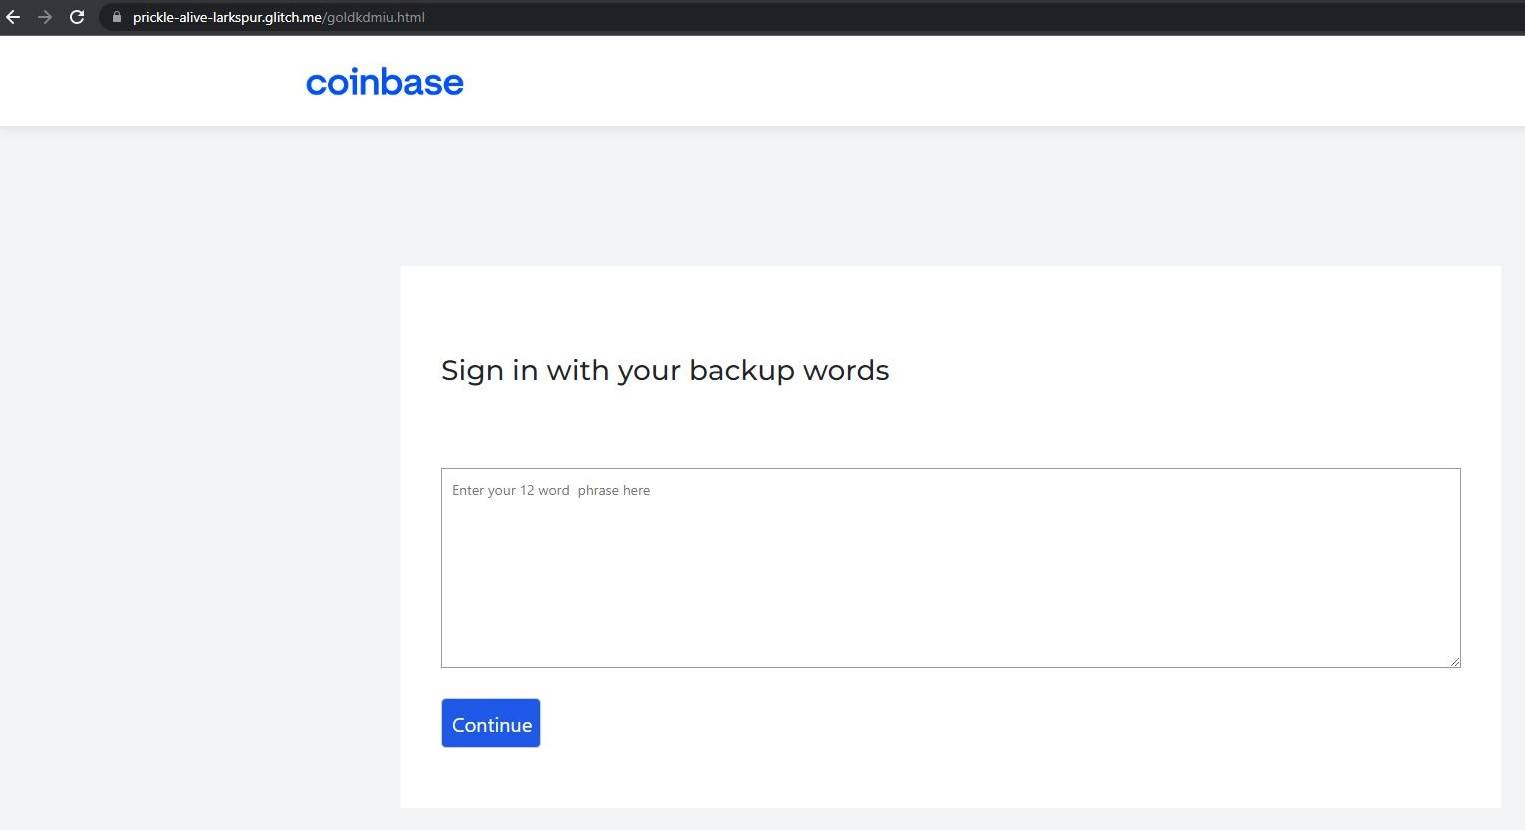
Такие сообщения массово рассылаются от имени известных криптовалютных бирж. Мошенники обычно просят подтвердить транзакцию или безопасность кошелька. При переходе по встроенной ссылке получателя перенаправляют на поддельную страницу с полем для ввода сид-фразы (по ней можно восстановить доступ к аккаунту в случае потери пароля).


Подобные атаки ориентированы на владельцев горячих кошельков — хранилищ крипты, всегда доступных через интернет. Такой способ хранения цифровой валюты очень популярен, но пользователи редко доверяют ему большие суммы.

Холодные кошельки (специализированное устройство или приложение, не имеющее постоянного подключения к Сети) считаются более надежными, но и они не застрахованы от кибератак. Так, минувшей весной эксперты зафиксировали фишинговую рассылку, использующую имя Ripple и нацеленную на кражу крипты из аппаратных кошельков.

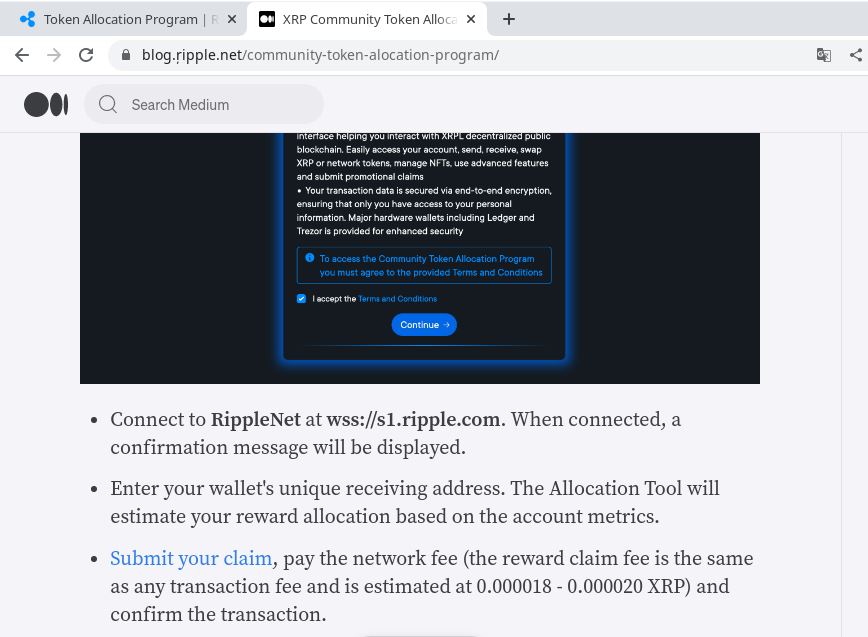
Фальшивка предлагала получателю поучаствовать в раздаче токенов XRP. При переходе по ссылке открывалась страница блога с постом, объясняющим правила проведения «акции». Специально зарегистрированное доменное имя отличалось от оригинала одной буквой: обычную латинскую r злоумышленники заменили Unicode-символом с седилью. Подлог выдавала также TLD-зона — .net вместо .com, где расположен сайт Ripple.


При переходе по встроенной ссылке потенциальной жертве поэтапно предлагают подключиться к веб-сокету, ввести адрес XRP-аккаунта и выбрать способ авторизации (первыми в списке значатся аппаратные кошельки Ledger и Trezor, с припиской recommended). Если последовать всем инструкциям и рекомендациям, атака даст искомый результат.

«Мы наблюдаем рост популярности криптовалют и призываем владельцев криптокошельков сохранять бдительность и применять надёжные меры безопасности для защиты своих цифровых активов, — комментирует эксперт Kaspersky по кибербезу Роман Деденок. — Очень важно убедиться, что ссылка не фишинговая, прежде чем переходить по ней или вводить конфиденциальную информацию».

Защитить криптоактивы от подобных посягательств помогут советы от Kaspersky:

  • покупать аппаратный кошелёк напрямую у официального производителя;
  • перед покупкой проверять, нет ли следов взлома — царапин, следов клея, плохо стыкующихся деталей;
  • отслеживать на сайте производителя обновления прошивки;
  • использовать надежное решение для защиты всех устройств, с помощью которых кошелёк подключается к интернету;
  • установить на аппаратном кошельке сложный, уникальный пароль; для управления паролями использовать спецрешение, к примеру, Kaspersky Password Manager.
Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru