



Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

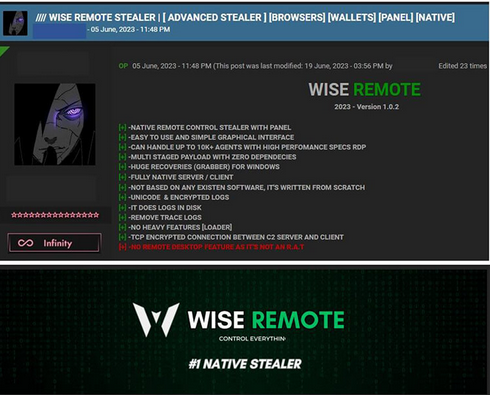
Эксперты CYFIRMA обнаружили в даркнете рекламу нового инфостилера. Вредонос, предоставляемый в пользование как услуга (MaaS, Malware-as-a-Service), умеет открывать удаленный доступ к компьютеру, превращать его в DDoS-бот и заниматься вымогательством.

Сервис, созданный на основе многофункционального зловреда, продвигается на хакерских форумах (HF, cracked[.]io) с начала июня. Владельцы WISE REMOTE Stealer постоянно его совершенствуют, а для расширения пользовательской базы публикуют доказательства эффективности в Discord и Telegram; демоатаки уже собрали более 1000 жертв.


Вредонос написан на Go, хотя разработчики используют также C++, C# и Python. Основной целью WISE REMOTE являются Windows-системы (версии 8, 10 и 11). Для обхода антивирусов используются различные уловки, коммуникации с C2-сервером (расположен в Швейцарии) защищены шифрованием.

Модули на стороне клиента импортируются через облако, краденые данные записываются на диск (в папку /temp), а после отправки стираются. Предоставляемый подписчикам билдер позволяет кастомизировать иконки (подогнать под выбранные способ распространения зловреда и цепочку заражения); итоговые сборки по весу обычно не превышают 100 Кбайт.

На настоящий момент WISE REMOTE Stealer обладает следующими функциями:

  • сбор системной информации;
  • создание обратного шелла;
  • загрузка и запуск дополнительных файлов;
  • извлечение информации из браузеров (сохраненные пароли, куки, данные банковских карт, закладки, история посещений, список расширений);
  • кража данных из криптокошельков;
  • открытие сайтов и взаимодействие с ними без ведома жертвы;
  • создание скриншотов;
  • загрузка файлов в папку AppData;
  • создание и кастомизация вредоносных агентов либо модулей для проведения атак на мишени по выбору;
  • внесение изменений в системные журналы, удаление записей для сокрытия вредоносной активности.

Панель управления позволяет мониторить до 10 тыс. зараженных компьютеров. Оператор также имеет возможность подать общую команду — например, на проведение DDoS-атаки или совершение иных вредоносных действий.

Подпишитесь на новости

Яндекс Go возвращается: что заработало после масштабного сбоя

Вызвать такси, заказать продукты и арендовать самокат снова можно: Яндекс сообщил, что его транспортные сервисы и доставка доступны всем пользователям. После масштабного инфраструктурного сбоя компания возвращает привычные функции, хотя объявлять полное выздоровление всей экосистемы пока рано.

В официальном сообщении «Яндекса» перечислены такси, доставка еды и продуктов, каршеринг, самокаты и зарядка смартфонов. К штатной работе также вернулись «Лавка», «Заправки» и «Транспорт».

Восстановление идёт поэтапно. Ещё 11 октября компания сообщала о возвращении доступа к поиску, «Алисе», картам, почте и другим сервисам, предупреждая об ограничениях отдельных функций. Часть возможностей «Яндекс 360» (например, «Диск») намеренно отключили для снижения нагрузки.

Для действующих клиентов Yandex Cloud и «Яндекс 360» компания также объявила бесплатным использование ресурсов с 8 по 31 октября в российских зонах доступности. Перерасчёт обещан автоматически.

По словам директора по стратегическому маркетингу «Яндекса» Андрея Себранта, сбой оказался серьёзнее сценария потери одного дата-центра, который отрабатывали на учениях.

RSS: Новости на портале Anti-Malware.ru