



Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

Троян WISE REMOTE: инфостилер, RAT, DDoS-бот и вымогатель в одном флаконе

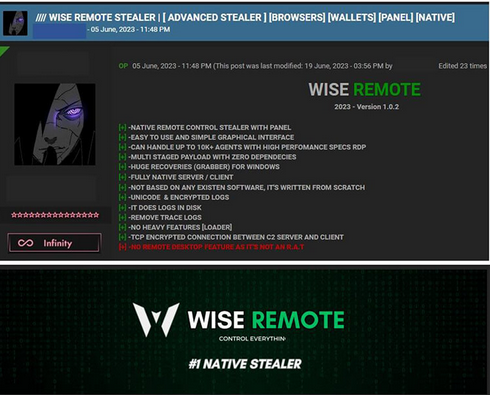
Эксперты CYFIRMA обнаружили в даркнете рекламу нового инфостилера. Вредонос, предоставляемый в пользование как услуга (MaaS, Malware-as-a-Service), умеет открывать удаленный доступ к компьютеру, превращать его в DDoS-бот и заниматься вымогательством.

Сервис, созданный на основе многофункционального зловреда, продвигается на хакерских форумах (HF, cracked[.]io) с начала июня. Владельцы WISE REMOTE Stealer постоянно его совершенствуют, а для расширения пользовательской базы публикуют доказательства эффективности в Discord и Telegram; демоатаки уже собрали более 1000 жертв.


Вредонос написан на Go, хотя разработчики используют также C++, C# и Python. Основной целью WISE REMOTE являются Windows-системы (версии 8, 10 и 11). Для обхода антивирусов используются различные уловки, коммуникации с C2-сервером (расположен в Швейцарии) защищены шифрованием.

Модули на стороне клиента импортируются через облако, краденые данные записываются на диск (в папку /temp), а после отправки стираются. Предоставляемый подписчикам билдер позволяет кастомизировать иконки (подогнать под выбранные способ распространения зловреда и цепочку заражения); итоговые сборки по весу обычно не превышают 100 Кбайт.

На настоящий момент WISE REMOTE Stealer обладает следующими функциями:

  • сбор системной информации;
  • создание обратного шелла;
  • загрузка и запуск дополнительных файлов;
  • извлечение информации из браузеров (сохраненные пароли, куки, данные банковских карт, закладки, история посещений, список расширений);
  • кража данных из криптокошельков;
  • открытие сайтов и взаимодействие с ними без ведома жертвы;
  • создание скриншотов;
  • загрузка файлов в папку AppData;
  • создание и кастомизация вредоносных агентов либо модулей для проведения атак на мишени по выбору;
  • внесение изменений в системные журналы, удаление записей для сокрытия вредоносной активности.

Панель управления позволяет мониторить до 10 тыс. зараженных компьютеров. Оператор также имеет возможность подать общую команду — например, на проведение DDoS-атаки или совершение иных вредоносных действий.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru