



Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Специалисты Калифорнийского университета представили новый способ применения техники Rowhammer для снятия уникальных и устойчивых цифровых отпечатков устройств. Напомним, вектор атаки Rowhammer позволяет модифицировать данные в памяти.

По словам исследователей, их метод снятия цифровых отпечатков будет работать даже с устройствами от одного производителя с идентичной программной и аппаратной конфигурацией.

Свою находку эксперты назвали Centauri. Как правило, снятие цифровых отпечатков (так называемый фингерпринтинг) подразумевает оценку софтовых и аппаратных характеристик устройства.

Такие параметры, как разрешение дисплея или производитель, формируют один бит энтропии. Если набрать достаточное число таких битов, можно получить вполне уникальный снимок, который будет связан лишь с единственным устройством.

Rowhammer и его аналоги в этом смысле могут помочь вытащить характеристики оперативной памяти, которые потом складываются в отпечаток «железа».

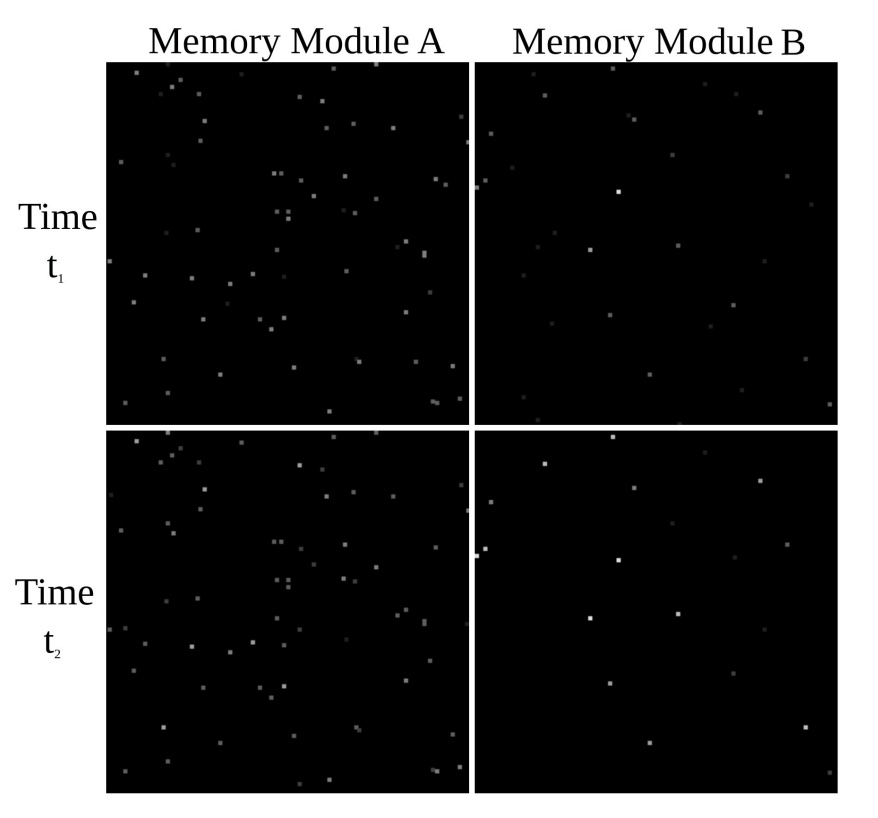
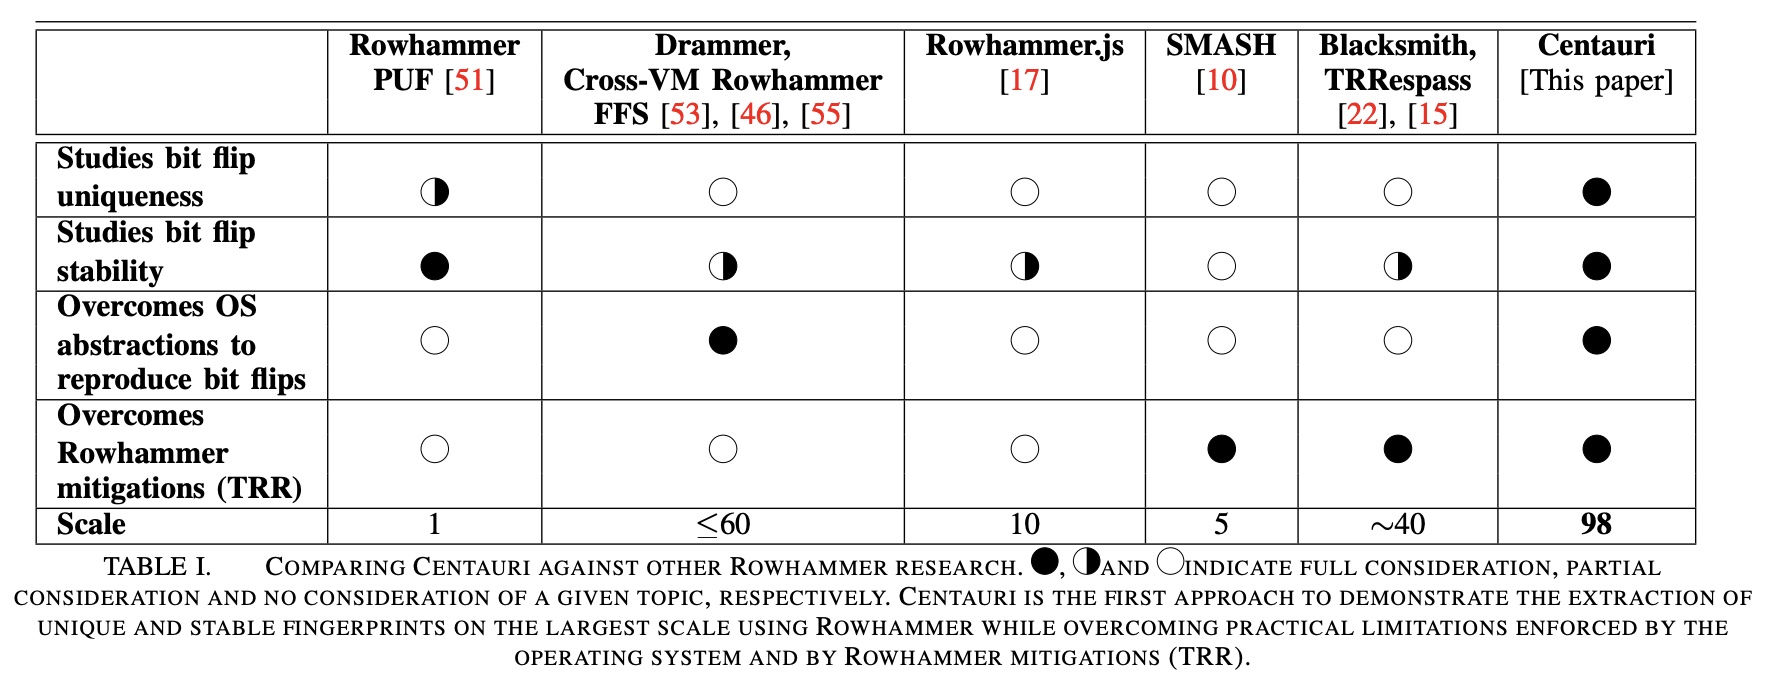
«В ходе тестирования Centauri на 98 модулях DIMM среди шести идентичных наборов DRAM от двух производителей мы выяснили, что с помощью вектора можно извлекать высокоэнтропийные и стабильные отпечатки пальцев с общей точностью — 99,91%», — пишут исследователи в отчёте (PDF).


Принцип работы Centauri достаточно прост: он изучает смежные 2-мегабайтные блоки адресов памяти, пытаясь найти уникальный набор «перевёрнутых» битов. Распределение этих битов и помогает «узнать» устройство по цифровому отпечатку.

Специалисты предлагают использовать Centauri для благих целей. Например, с помощью этой техники можно бороться с мошенничеством в Сети. Однако есть у вектора и свои недостатки: он может привести к сбою целевых устройств или порче модулей памяти.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru