



Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Специалисты Калифорнийского университета представили новый способ применения техники Rowhammer для снятия уникальных и устойчивых цифровых отпечатков устройств. Напомним, вектор атаки Rowhammer позволяет модифицировать данные в памяти.

По словам исследователей, их метод снятия цифровых отпечатков будет работать даже с устройствами от одного производителя с идентичной программной и аппаратной конфигурацией.

Свою находку эксперты назвали Centauri. Как правило, снятие цифровых отпечатков (так называемый фингерпринтинг) подразумевает оценку софтовых и аппаратных характеристик устройства.

Такие параметры, как разрешение дисплея или производитель, формируют один бит энтропии. Если набрать достаточное число таких битов, можно получить вполне уникальный снимок, который будет связан лишь с единственным устройством.

Rowhammer и его аналоги в этом смысле могут помочь вытащить характеристики оперативной памяти, которые потом складываются в отпечаток «железа».

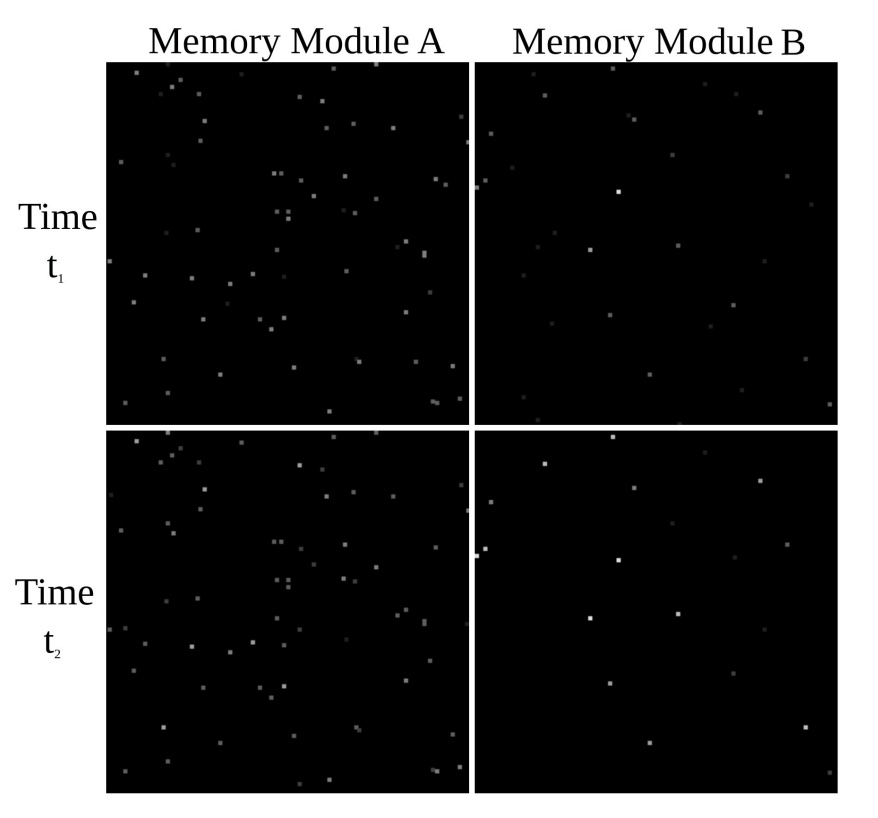
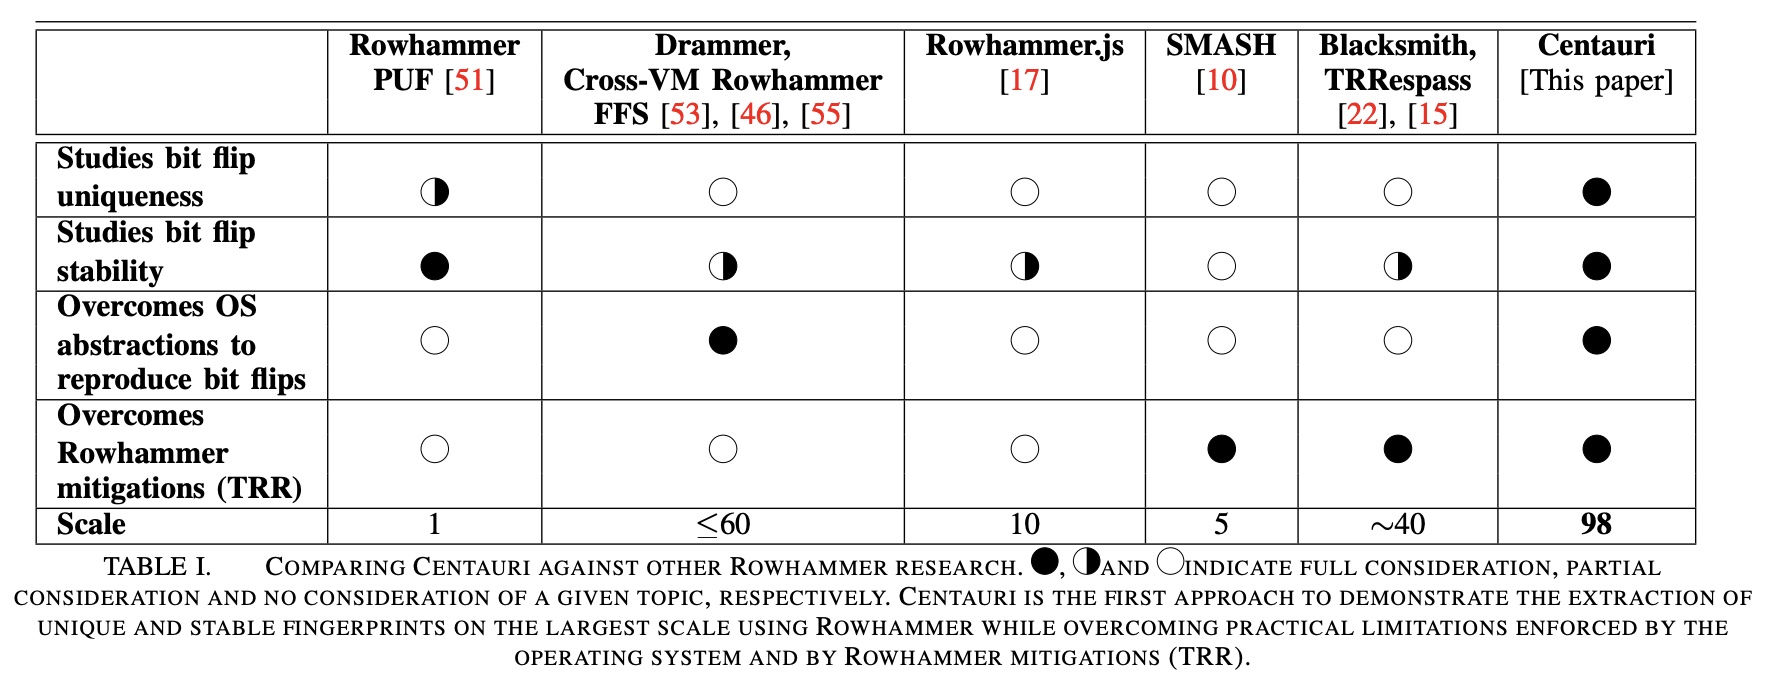
«В ходе тестирования Centauri на 98 модулях DIMM среди шести идентичных наборов DRAM от двух производителей мы выяснили, что с помощью вектора можно извлекать высокоэнтропийные и стабильные отпечатки пальцев с общей точностью — 99,91%», — пишут исследователи в отчёте (PDF).


Принцип работы Centauri достаточно прост: он изучает смежные 2-мегабайтные блоки адресов памяти, пытаясь найти уникальный набор «перевёрнутых» битов. Распределение этих битов и помогает «узнать» устройство по цифровому отпечатку.

Специалисты предлагают использовать Centauri для благих целей. Например, с помощью этой техники можно бороться с мошенничеством в Сети. Однако есть у вектора и свои недостатки: он может привести к сбою целевых устройств или порче модулей памяти.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru