


Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft показала небольшое, но очень приятное нововведение в Word, которое может упростить жизнь, если вы открываете Word каждый день и активно печатаете большие объёмы текста.

Корпорация тестирует новый способ вставки гиперссылок, который избавляет от лишних действий. До сих пор вариантов было немного:

  • вставить URL и нажать Enter или пробел, чтобы Word сам превратил его в ссылку;
  • выделить текст, вызвать контекстное меню и открыть окно «Вставить ссылку»;
  • вручную работать через диалоговые окна с адресами, файлами и почтой.

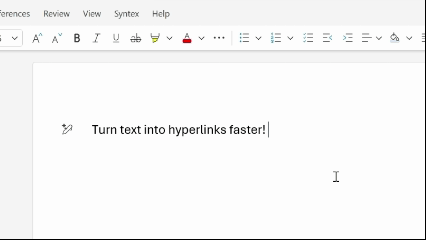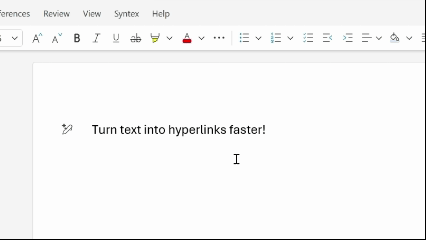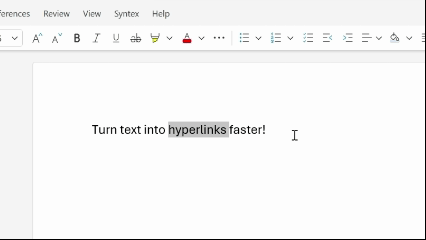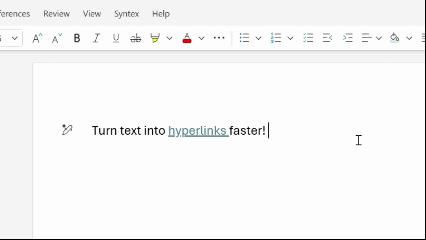
Теперь всё проще: достаточно выделить текст и вставить ссылку поверх него. Word автоматически превратит выделенный фрагмент в кликабельную гиперссылку. Внутреннее название новой функции — overpaste  («вставка поверх»).

Источник: Neowin


Гиперссылки — одна из самых частых операций в Word: отчёты, академические работы, рабочие документы, источники, справки. И Microsoft это прекрасно понимает.

Как объяснила менеджер продукта Word Дженни Йе:

«Мы считаем, что повседневные задачи в Word — такие как вставка ссылок — должны ощущаться максимально просто. Теперь можно просто выделить текст и вставить ссылку, не отвлекаясь на форматирование и лишние клики».

Когда и где работает:

  • Word для веба — функция доступна уже сейчас;
  • Word для Windows — начиная с версии 2511 (Build 19530.20006);
  • Word для macOS — с версии 16.104 (Build 25120915).

На фоне закрытия Sway этот апдейт выглядит как типичная стратегия Microsoft: что-то убрать, но взамен слегка упростить повседневную жизнь. И если вы регулярно работаете с документами, новый способ вставки ссылок действительно может быстро войти в привычку — настолько он естественный.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru